
Space and Time Enterpriseのリポジトリで最も重要な一文は、警告です。Proof of SQLの結果が役立つのは、検証者がすでにテーブルコミットメントを信頼している場合に限られます。
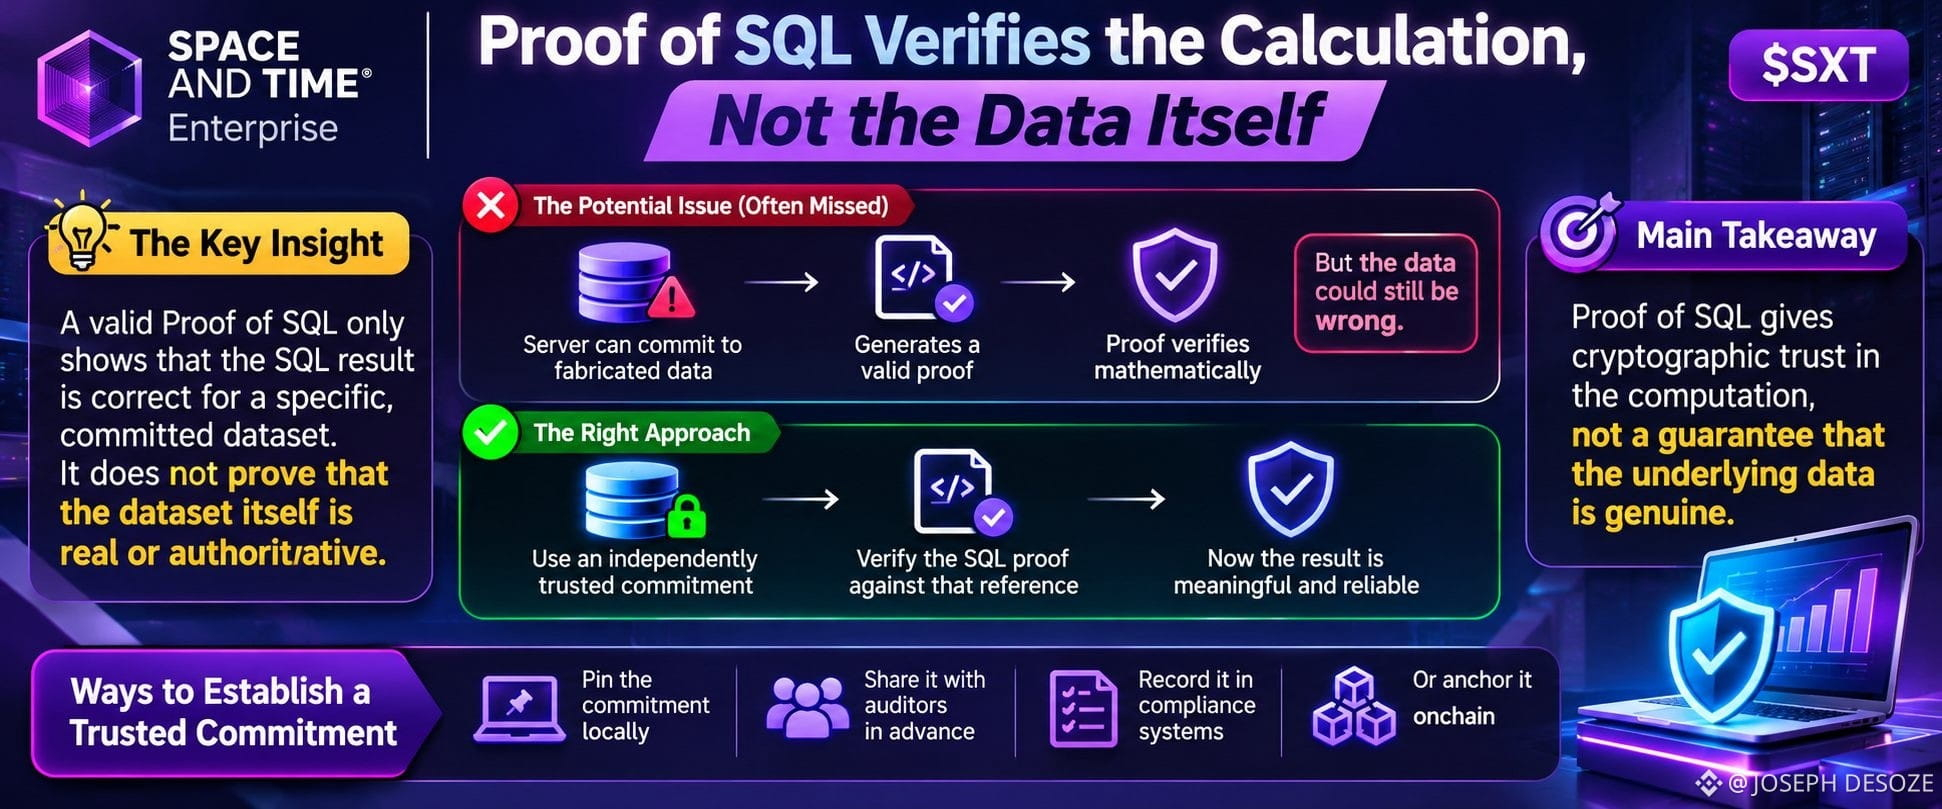
Proof of SQLは、返された行が、コミットメントによってカバーされたデータに対して提出されたSQLを実行した結果であることを証明します。しかし、そのコミットメントが正しい業務記録を表していることまでは証明しません。リポジトリでは、この例外的なケースが明確に述べられています。サーバーがコミットメントと証明の両方を提供する場合、捏造データをコミットし、それでも検証に通る証明を生成できる可能性があります。
つまり、信頼には2つの別個の段階があります。まず、誰かが独立して信頼できるコミットメントを確立し、維持しなければなりません。そのうえで監査担当者は、結果に添付されたコミットメントだけを信頼するのではなく、その参照情報に照らしてSQLの証明を確認します。READMEでは、コミットメントをローカルに固定すること、事前に監査担当者と共有すること、コンプライアンスシステムに記録すること、またはオンチェーンにアンカーすることが提案されています。
「暗号学的に検証済みのレポート」という表現は、完全な保証のように聞こえるため、この違いは見落とされがちです。実際に保証されるのは、選択されたデータセットに対する計算の正しさであり、そのデータセット自体が信頼できる情報源であることの証明ではありません。
エンタープライズの財務や監査において、これは注目点を証明の生成からコミットメントのガバナンスへと移します。より広範な$SXT エコシステムにおいて注目すべきなのは、各検証者任せにするのではなく、独立したコミットメント管理を標準的なレポート作成プロセスの一部にする導入が進むかどうかです。
#SpaceAndTime #SXT $SXT @SpaceandTime
* 証明検証の境界:Enterpriseの公式GitHub READMEでは、検証済みの証明が確立するのは、コミット済みデータに対するSQLの正しさであり、コミットメント自体の正しさではないと明記されています。
* 捏造データの例:READMEでは、自身のコミットメントと証明の両方を提供するサーバーが、捏造データに対する数学的に有効な証明を生成できることが確認されています。
* 独立した検証:READMEでは、信頼できるコミットメントを確立する方法として、コミットメントをローカルに固定すること、監査担当者と事前に共有すること、コンプライアンス記録に残すこと、オンチェーンにアンカーすることが挙げられています。
Proof of SQLは、返された行が、コミットメントによってカバーされたデータに対して提出されたSQLを実行した結果であることを証明します。しかし、そのコミットメントが正しい業務記録を表していることまでは証明しません。リポジトリでは、この例外的なケースが明確に述べられています。サーバーがコミットメントと証明の両方を提供する場合、捏造データをコミットし、それでも検証に通る証明を生成できる可能性があります。
つまり、信頼には2つの別個の段階があります。まず、誰かが独立して信頼できるコミットメントを確立し、維持しなければなりません。そのうえで監査担当者は、結果に添付されたコミットメントだけを信頼するのではなく、その参照情報に照らしてSQLの証明を確認します。READMEでは、コミットメントをローカルに固定すること、事前に監査担当者と共有すること、コンプライアンスシステムに記録すること、またはオンチェーンにアンカーすることが提案されています。
「暗号学的に検証済みのレポート」という表現は、完全な保証のように聞こえるため、この違いは見落とされがちです。実際に保証されるのは、選択されたデータセットに対する計算の正しさであり、そのデータセット自体が信頼できる情報源であることの証明ではありません。
エンタープライズの財務や監査において、これは注目点を証明の生成からコミットメントのガバナンスへと移します。より広範な$SXT エコシステムにおいて注目すべきなのは、各検証者任せにするのではなく、独立したコミットメント管理を標準的なレポート作成プロセスの一部にする導入が進むかどうかです。
#SpaceAndTime #SXT $SXT @SpaceandTime
* 証明検証の境界:Enterpriseの公式GitHub READMEでは、検証済みの証明が確立するのは、コミット済みデータに対するSQLの正しさであり、コミットメント自体の正しさではないと明記されています。
* 捏造データの例:READMEでは、自身のコミットメントと証明の両方を提供するサーバーが、捏造データに対する数学的に有効な証明を生成できることが確認されています。
* 独立した検証:READMEでは、信頼できるコミットメントを確立する方法として、コミットメントをローカルに固定すること、監査担当者と事前に共有すること、コンプライアンス記録に残すこと、オンチェーンにアンカーすることが挙げられています。