#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 ベルギーの研究者による新たな研究によると、ビットコインウォレットの署名(ノンス)再利用エラーは、自動ボットによって数秒以内に悪用される可能性があります。
リエージュ大学の研究者、ヴァンサン・ジャコット氏とブノワ・ドネ氏は、暗号処理で一度しか使われないはずの乱数(ノンス)が再利用された場合、ウォレットがどれほど速く空にされるかを、実地実験で明らかにしました。また、過去のデータを調査したチームは、このエラーによって、ピーク時の総額が1億600万ドルに達する数千のウォレットが危険にさらされたことを突き止めました。
📌 主なポイント
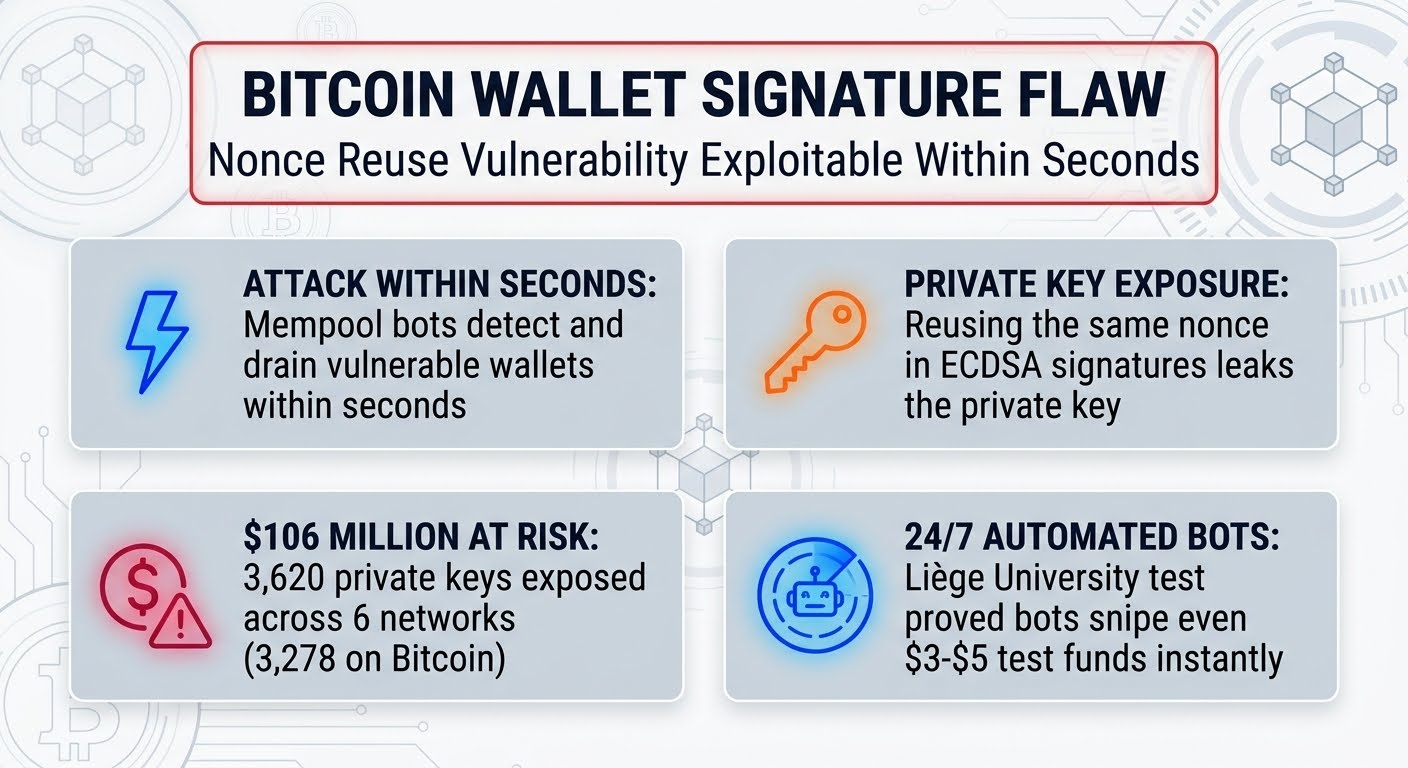
⚡ 数秒以内に攻撃:研究者たちが意図的に脆弱な状態で作成したビットコインウォレットに3~5ドル相当のテスト用残高を入金し、同じ乱数(ノンス)で取引に署名したところ、数秒後には自動攻撃ボットが動き出しました。少なくとも2つの異なるボットが、mempool上で資金を奪おうと競い合いました。🔑 秘密鍵はどのように盗まれるのか? ECDSA署名方式では、同じ秘密鍵が2つの異なる取引で同じ乱数(ノンス)を使うと、ブロックチェーン上の公開データから、ウォレットの秘密鍵を数学的に直接算出できます。💰 1億600万ドルのリスク:ビットコイン、イーサリアム、ドージコイン、ライトコイン、ビットコインキャッシュ、ダッシュの各ネットワークを調査したチームは、このエラーによって露呈した秘密鍵を3,620個(うち3,278個はビットコインネットワーク上)発見しました。これらのアドレスの残高は、ピーク時に合計で約1億600万ドルに達していました。🤖 24時間待ち構えるボット:この研究は、攻撃者が特定の個人を狙うのではなく、ブロックチェーンネットワークやmempoolを常時監視する自動ソフトウェアを使い、ごくわずかな乱数(エントロピー)の不備も即座に金銭化していることを示しています。
$BTCDOM $BLESS $SKY
🚨🔐 ベルギーの研究者による新たな研究によると、ビットコインウォレットの署名(ノンス)再利用エラーは、自動ボットによって数秒以内に悪用される可能性があります。
リエージュ大学の研究者、ヴァンサン・ジャコット氏とブノワ・ドネ氏は、暗号処理で一度しか使われないはずの乱数(ノンス)が再利用された場合、ウォレットがどれほど速く空にされるかを、実地実験で明らかにしました。また、過去のデータを調査したチームは、このエラーによって、ピーク時の総額が1億600万ドルに達する数千のウォレットが危険にさらされたことを突き止めました。
📌 主なポイント
⚡ 数秒以内に攻撃:研究者たちが意図的に脆弱な状態で作成したビットコインウォレットに3~5ドル相当のテスト用残高を入金し、同じ乱数(ノンス)で取引に署名したところ、数秒後には自動攻撃ボットが動き出しました。少なくとも2つの異なるボットが、mempool上で資金を奪おうと競い合いました。🔑 秘密鍵はどのように盗まれるのか? ECDSA署名方式では、同じ秘密鍵が2つの異なる取引で同じ乱数(ノンス)を使うと、ブロックチェーン上の公開データから、ウォレットの秘密鍵を数学的に直接算出できます。💰 1億600万ドルのリスク:ビットコイン、イーサリアム、ドージコイン、ライトコイン、ビットコインキャッシュ、ダッシュの各ネットワークを調査したチームは、このエラーによって露呈した秘密鍵を3,620個(うち3,278個はビットコインネットワーク上)発見しました。これらのアドレスの残高は、ピーク時に合計で約1億600万ドルに達していました。🤖 24時間待ち構えるボット:この研究は、攻撃者が特定の個人を狙うのではなく、ブロックチェーンネットワークやmempoolを常時監視する自動ソフトウェアを使い、ごくわずかな乱数(エントロピー)の不備も即座に金銭化していることを示しています。
$BTCDOM $BLESS $SKY