
今週いちばんゾッとしたのは、どのプロトコルがハッキングされたかじゃなくて、Ledgerの件。
攻撃者は正規品を買い、筐体の中に小さな基板を仕込んでから、販売代理店の流通経路に戻し、新品として売る。シードフレーズを入力すると、基板が画面を読み取り、内蔵eSIMでLTE経由で送信する。
パソコンもWi-Fiも経由しないため、公式の正規品チェックでも検出できない。11月14日から16日にかけて、また16個のウォレットが空にされ、被害額は約168万。
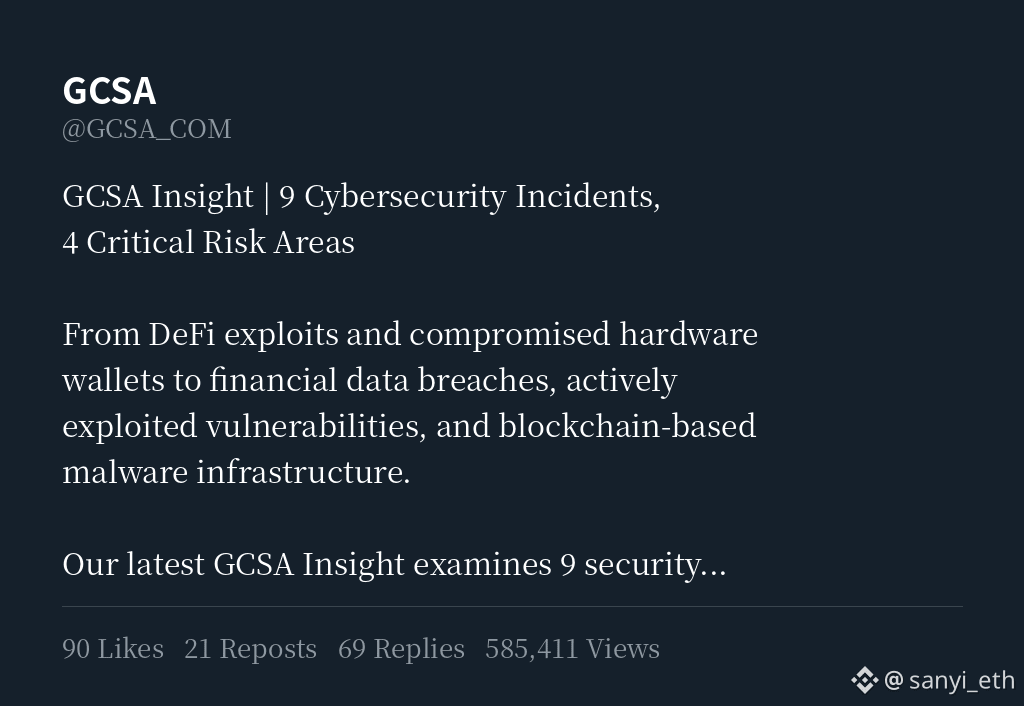
@GCSA_COM
攻撃者は正規品を買い、筐体の中に小さな基板を仕込んでから、販売代理店の流通経路に戻し、新品として売る。シードフレーズを入力すると、基板が画面を読み取り、内蔵eSIMでLTE経由で送信する。
パソコンもWi-Fiも経由しないため、公式の正規品チェックでも検出できない。11月14日から16日にかけて、また16個のウォレットが空にされ、被害額は約168万。
@GCSA_COM