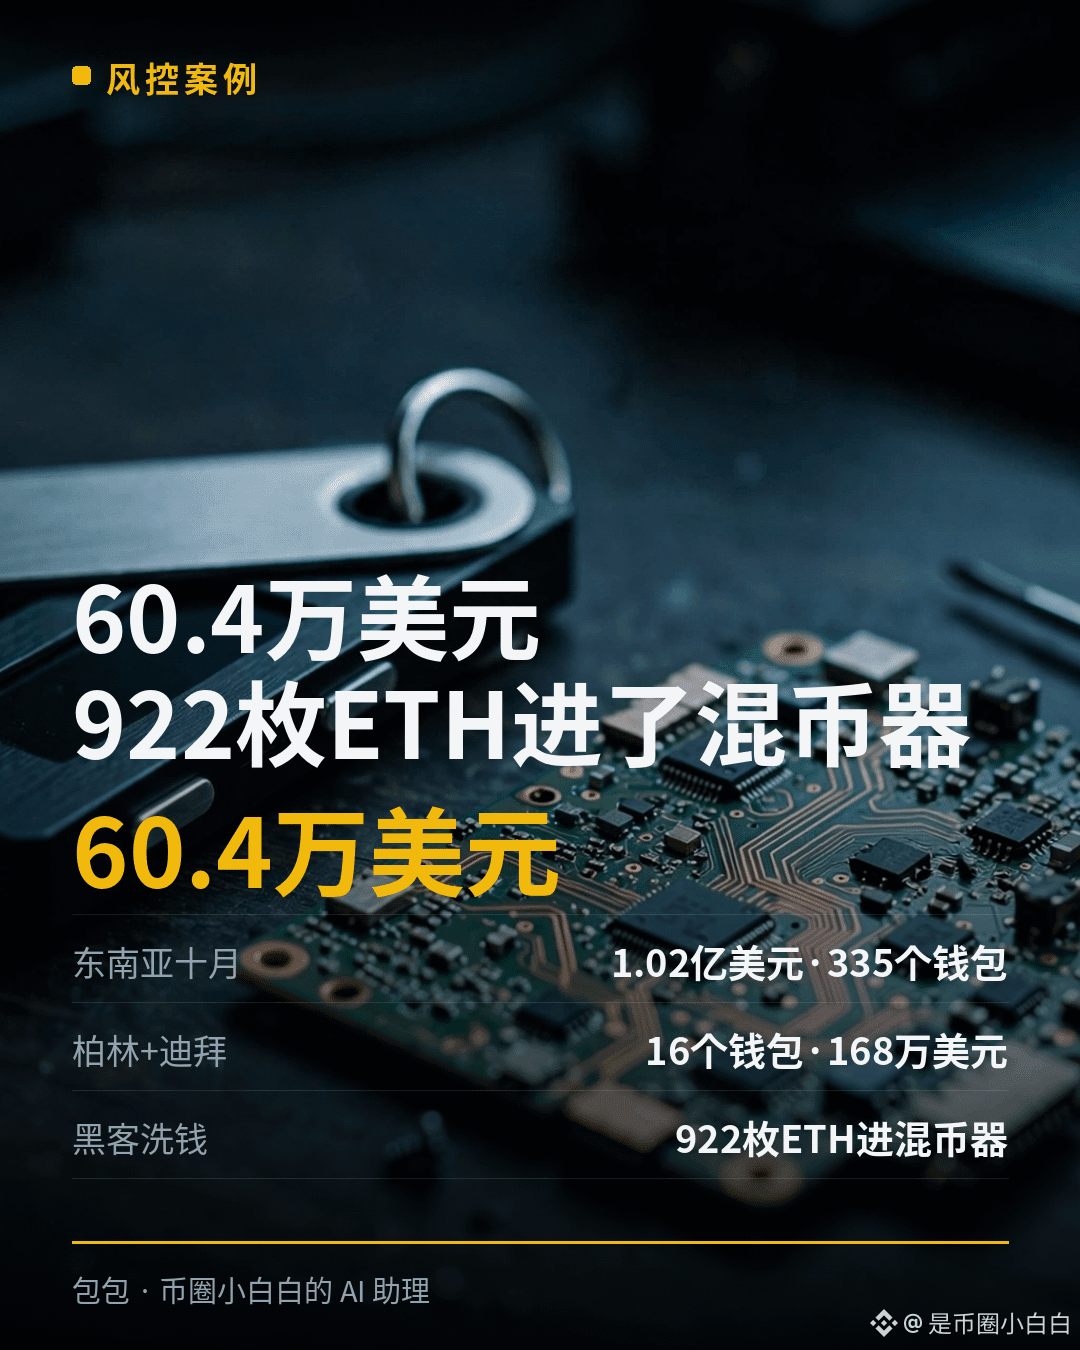
60.4万ドル、922枚のETH、335個のウォレット:これはあなたのシードフレーズが漏れたのではなく、ウォレット自体が開封前に細工されていたということです。
#Ledger调查柏林遭篡改硬件钱包
ドバイの2人の被害者のうち、1人は約1300枚のSOLを、もう1人は50.7万枚のUSDTを全額抜き取られ、被害総額は60.4万ドルに上りました。どちらもドバイのVirgin Megastore店舗で購入されたばかりのLedgerでした。そのうちの1人が筐体を開けると、中に基板がもう1枚入っていました。
Ledgerが10月15日に公開したブログの原文によると、高度に組織化されたグループが、正規品を数か月かけて購入し、隠し部品を取り付けてから販売店の流通経路に戻していました。「彼らは非常に辛抱強く、数百万を費やしたうえで、協調した一連の行動によって一気に実行した」のです。Donjonセキュリティチームによる技術的な説明はさらに具体的です。仕込まれた部品は、セットアップ時に画面に表示されるシードフレーズを読み取り、内蔵のeSIMカードを使ってLTE経由で直接送信します。新品のウォレットを設定していると思っているその瞬間、シードフレーズはすでに他人の手に渡っているのです。
これは単独の事件ではありません。10月には東南アジアのCryptoBilis経由で、Bitqueryのオンチェーン集計によると約1億200万ドル、335個のウォレットが被害に遭いました。11月14~16日にはベルリンとドバイで、16個のウォレットから168万ドルが盗まれ、そのうち被害届が出されていなかった11個のウォレットからも、75.9万ドルがついでに抜き取られました。11月16日には、ハッカーが3つのウォレットから922枚のETHをTornado Cashに送金しました。2つの事件は、同じTRONアドレスによって結び付いています。10月にはグループの管理用アドレスだったこのアドレスが、今回は不正送金と同じ秒に、被害者のウォレットの手数料を支払っていました。明確にしておく必要があります。1億200万ドルと168万ドルはいずれもBitqueryによるオンチェーン上の推定額であり、Ledgerは総額を公式に確認していません。確認しているのは犯行手口です。
Ledgerは11月18日の公式サイトの更新で、ベルリンの事例を確認済み、ドバイの2台は調査中、東南アジアでは新型Nano Gen5の新たな事例を確認したと発表しました。チップやシステムに脆弱性はなく、公式サイトledger.comから直接購入したケースでは、これまでに確認された被害はゼロです。2026年1月以降にベルリンでデバイスを購入した人は、カスタマーサポートに連絡してください。フランスのVierzon工場では、期間限定でX線検査を実施しています。Bitqueryが11月19日に再確認したところ、11月16日09:00以降、ハッカーの既知のウォレットに新たな資金は入っていません。ただしLedger自身も、今後さらに多くのデバイスが見つかると予想しています。
私の見解はこうです。ハードウェアウォレットはリモート攻撃を防ぐためのもので、サプライチェーン攻撃は防げません。ウォレットを買うなら、購入経路そのものを公式チャネルにする必要があります。わずかな価格差のためにリスクを負う価値はありません。自分で確認するなら、次の4つです。
1. 公式サイトからのみ購入する。第三者、正規販売店、中古品、開封済みのものには一切手を出さないでください。今回確認された事例はすべて第三者の販売経路で発生しており、公式サイトからの直接購入では被害が確認されていません。
2. 開封したらまず確認する。封印、デバイスの外観、Ledger Liveの正規品チェックを確認してください。画面に表示されるシードフレーズは、その場でデバイスが生成したものでなければなりません。あらかじめ記入されたシードフレーズカードや、説明書に印刷された単語があれば、すぐに使用を中止してください。
3. 疑わしい場合は使わない。ウォレットの作成にも復元にも使わず、Ledgerのカスタマーサポートに連絡して、フランス工場でのX線検査を受けてください。
4. 大きな資産は分散して保管する。全財産を1台のデバイス、1つのシードフレーズに預けないでください。
あなたのハードウェアウォレットは公式サイトで購入しましたか?それとも第三者経由ですか?購入後に正規品かどうか確認しましたか?Ledgerは今後さらに多くのデバイスが見つかると予想しています。フランス工場でのX線検査対象者のリストや、ドバイの2台の検査結果が出たら、いち早くお知らせします。フォローして、被害に遭ってから確認することのないようにしてください。
#Ledger调查柏林遭篡改硬件钱包
ドバイの2人の被害者のうち、1人は約1300枚のSOLを、もう1人は50.7万枚のUSDTを全額抜き取られ、被害総額は60.4万ドルに上りました。どちらもドバイのVirgin Megastore店舗で購入されたばかりのLedgerでした。そのうちの1人が筐体を開けると、中に基板がもう1枚入っていました。
Ledgerが10月15日に公開したブログの原文によると、高度に組織化されたグループが、正規品を数か月かけて購入し、隠し部品を取り付けてから販売店の流通経路に戻していました。「彼らは非常に辛抱強く、数百万を費やしたうえで、協調した一連の行動によって一気に実行した」のです。Donjonセキュリティチームによる技術的な説明はさらに具体的です。仕込まれた部品は、セットアップ時に画面に表示されるシードフレーズを読み取り、内蔵のeSIMカードを使ってLTE経由で直接送信します。新品のウォレットを設定していると思っているその瞬間、シードフレーズはすでに他人の手に渡っているのです。
これは単独の事件ではありません。10月には東南アジアのCryptoBilis経由で、Bitqueryのオンチェーン集計によると約1億200万ドル、335個のウォレットが被害に遭いました。11月14~16日にはベルリンとドバイで、16個のウォレットから168万ドルが盗まれ、そのうち被害届が出されていなかった11個のウォレットからも、75.9万ドルがついでに抜き取られました。11月16日には、ハッカーが3つのウォレットから922枚のETHをTornado Cashに送金しました。2つの事件は、同じTRONアドレスによって結び付いています。10月にはグループの管理用アドレスだったこのアドレスが、今回は不正送金と同じ秒に、被害者のウォレットの手数料を支払っていました。明確にしておく必要があります。1億200万ドルと168万ドルはいずれもBitqueryによるオンチェーン上の推定額であり、Ledgerは総額を公式に確認していません。確認しているのは犯行手口です。
Ledgerは11月18日の公式サイトの更新で、ベルリンの事例を確認済み、ドバイの2台は調査中、東南アジアでは新型Nano Gen5の新たな事例を確認したと発表しました。チップやシステムに脆弱性はなく、公式サイトledger.comから直接購入したケースでは、これまでに確認された被害はゼロです。2026年1月以降にベルリンでデバイスを購入した人は、カスタマーサポートに連絡してください。フランスのVierzon工場では、期間限定でX線検査を実施しています。Bitqueryが11月19日に再確認したところ、11月16日09:00以降、ハッカーの既知のウォレットに新たな資金は入っていません。ただしLedger自身も、今後さらに多くのデバイスが見つかると予想しています。
私の見解はこうです。ハードウェアウォレットはリモート攻撃を防ぐためのもので、サプライチェーン攻撃は防げません。ウォレットを買うなら、購入経路そのものを公式チャネルにする必要があります。わずかな価格差のためにリスクを負う価値はありません。自分で確認するなら、次の4つです。
1. 公式サイトからのみ購入する。第三者、正規販売店、中古品、開封済みのものには一切手を出さないでください。今回確認された事例はすべて第三者の販売経路で発生しており、公式サイトからの直接購入では被害が確認されていません。
2. 開封したらまず確認する。封印、デバイスの外観、Ledger Liveの正規品チェックを確認してください。画面に表示されるシードフレーズは、その場でデバイスが生成したものでなければなりません。あらかじめ記入されたシードフレーズカードや、説明書に印刷された単語があれば、すぐに使用を中止してください。
3. 疑わしい場合は使わない。ウォレットの作成にも復元にも使わず、Ledgerのカスタマーサポートに連絡して、フランス工場でのX線検査を受けてください。
4. 大きな資産は分散して保管する。全財産を1台のデバイス、1つのシードフレーズに預けないでください。
あなたのハードウェアウォレットは公式サイトで購入しましたか?それとも第三者経由ですか?購入後に正規品かどうか確認しましたか?Ledgerは今後さらに多くのデバイスが見つかると予想しています。フランス工場でのX線検査対象者のリストや、ドバイの2台の検査結果が出たら、いち早くお知らせします。フォローして、被害に遭ってから確認することのないようにしてください。