Ledgerのウォレット改ざん調査が拡大:ベルリンで確認、ドバイでも調査中
📊 10月:警告の兆候
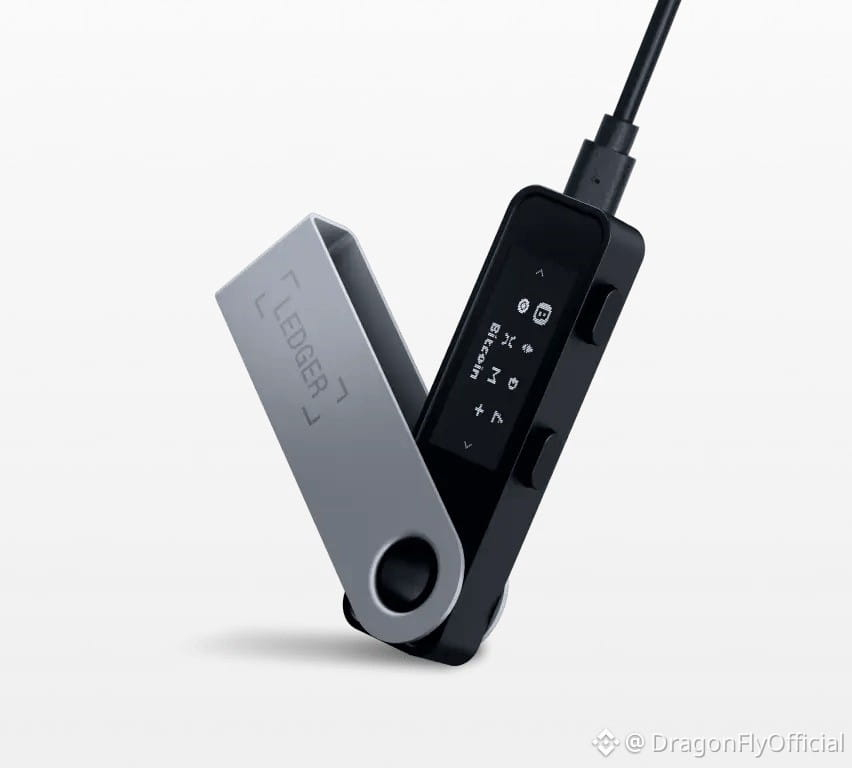
東南アジアで発生したハードウェアウォレットのセキュリティ事案は、現在、ヨーロッパと中東の新たな調査へと広がっています。2026年10月15日、Ledgerは、犯罪者が正規のハードウェアウォレットを物理的に改造したうえで、再販業者を通じて販売していたことを明らかにしました。
その目的は危険なものでした。ウォレットの初期設定中に、ユーザーのリカバリーフレーズをひそかに盗み取ろうとしていたのです。このフレーズを知られると、ウォレットに保管された資産に攻撃者がアクセスできるおそれがあります。
#LedgerProbesTamperedWalletsInBerlinAndDu
💡 ここから得られる大きな教訓
ハードウェアウォレットの信頼性は、サプライチェーン全体の安全性に左右されます。正規品であっても、顧客の手元に届く前に犯罪者が改造すれば、危険なものになり得ます。
必ず公式の販売元から直接購入し、リカバリーフレーズを安全に保管してください。誰にも共有してはいけません。
セキュリティ対策は、ウォレットを購入した後ではなく、接続する前から始まります。
📊 10月:警告の兆候
東南アジアで発生したハードウェアウォレットのセキュリティ事案は、現在、ヨーロッパと中東の新たな調査へと広がっています。2026年10月15日、Ledgerは、犯罪者が正規のハードウェアウォレットを物理的に改造したうえで、再販業者を通じて販売していたことを明らかにしました。
その目的は危険なものでした。ウォレットの初期設定中に、ユーザーのリカバリーフレーズをひそかに盗み取ろうとしていたのです。このフレーズを知られると、ウォレットに保管された資産に攻撃者がアクセスできるおそれがあります。
#LedgerProbesTamperedWalletsInBerlinAndDu
💡 ここから得られる大きな教訓
ハードウェアウォレットの信頼性は、サプライチェーン全体の安全性に左右されます。正規品であっても、顧客の手元に届く前に犯罪者が改造すれば、危険なものになり得ます。
必ず公式の販売元から直接購入し、リカバリーフレーズを安全に保管してください。誰にも共有してはいけません。
セキュリティ対策は、ウォレットを購入した後ではなく、接続する前から始まります。