Ledger、ベルリンで改ざんされたウォレットを発見し、ドバイの事案を調査
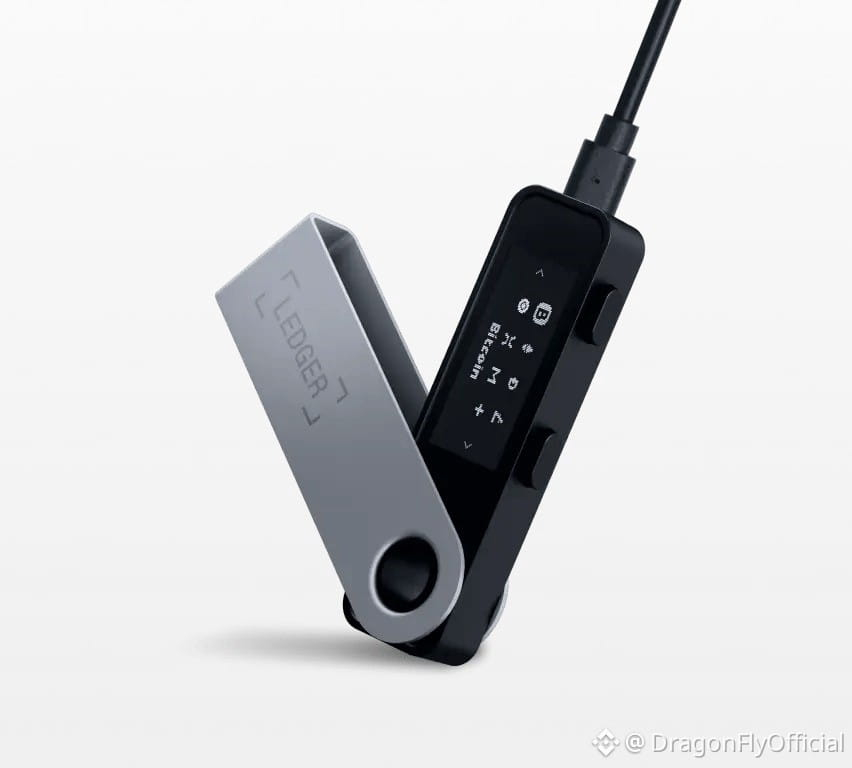
Ledgerは、ベルリンで物理的に改ざんされたデバイスを確認し、ドバイで不審なデバイスが2台見つかったとの報告を受けたことを受け、ハードウェアウォレットのセキュリティ調査を拡大しました。この発見により、これらの事案は、以前に東南アジアで確認された、より広範なサプライチェーン攻撃と関連づけられました。
🔍 神話:ハードウェアウォレットは常に安全
ハードウェアウォレットは暗号資産
#LedgerProbesTamperedWalletsInBerlinAndDu の秘密鍵をオフラインで保管するため、ハッカーが遠隔から資金にアクセスするのを困難にします。しかし、デバイスが購入者に届く前に誰かが物理的に改変していた場合、オフラインでの保護が安全を保証するわけではありません。
⚠️ 神話:セキュリティチェックに合格すれば、すべて問題ない
正規のセキュリティチップが搭載されていても、デバイス全体に手が加えられていないことが自動的に証明されるわけではありません。元のチップを変更せずに、追加のハードウェアが取り付けられている可能性があります。
Ledgerは、ベルリンで物理的に改ざんされたデバイスを確認し、ドバイで不審なデバイスが2台見つかったとの報告を受けたことを受け、ハードウェアウォレットのセキュリティ調査を拡大しました。この発見により、これらの事案は、以前に東南アジアで確認された、より広範なサプライチェーン攻撃と関連づけられました。
🔍 神話:ハードウェアウォレットは常に安全
ハードウェアウォレットは暗号資産
#LedgerProbesTamperedWalletsInBerlinAndDu の秘密鍵をオフラインで保管するため、ハッカーが遠隔から資金にアクセスするのを困難にします。しかし、デバイスが購入者に届く前に誰かが物理的に改変していた場合、オフラインでの保護が安全を保証するわけではありません。
⚠️ 神話:セキュリティチェックに合格すれば、すべて問題ない
正規のセキュリティチップが搭載されていても、デバイス全体に手が加えられていないことが自動的に証明されるわけではありません。元のチップを変更せずに、追加のハードウェアが取り付けられている可能性があります。