🚨 **スマートコントラクトをハッキングすることなく発生した、1,039万ドルのセキュリティ事故!**
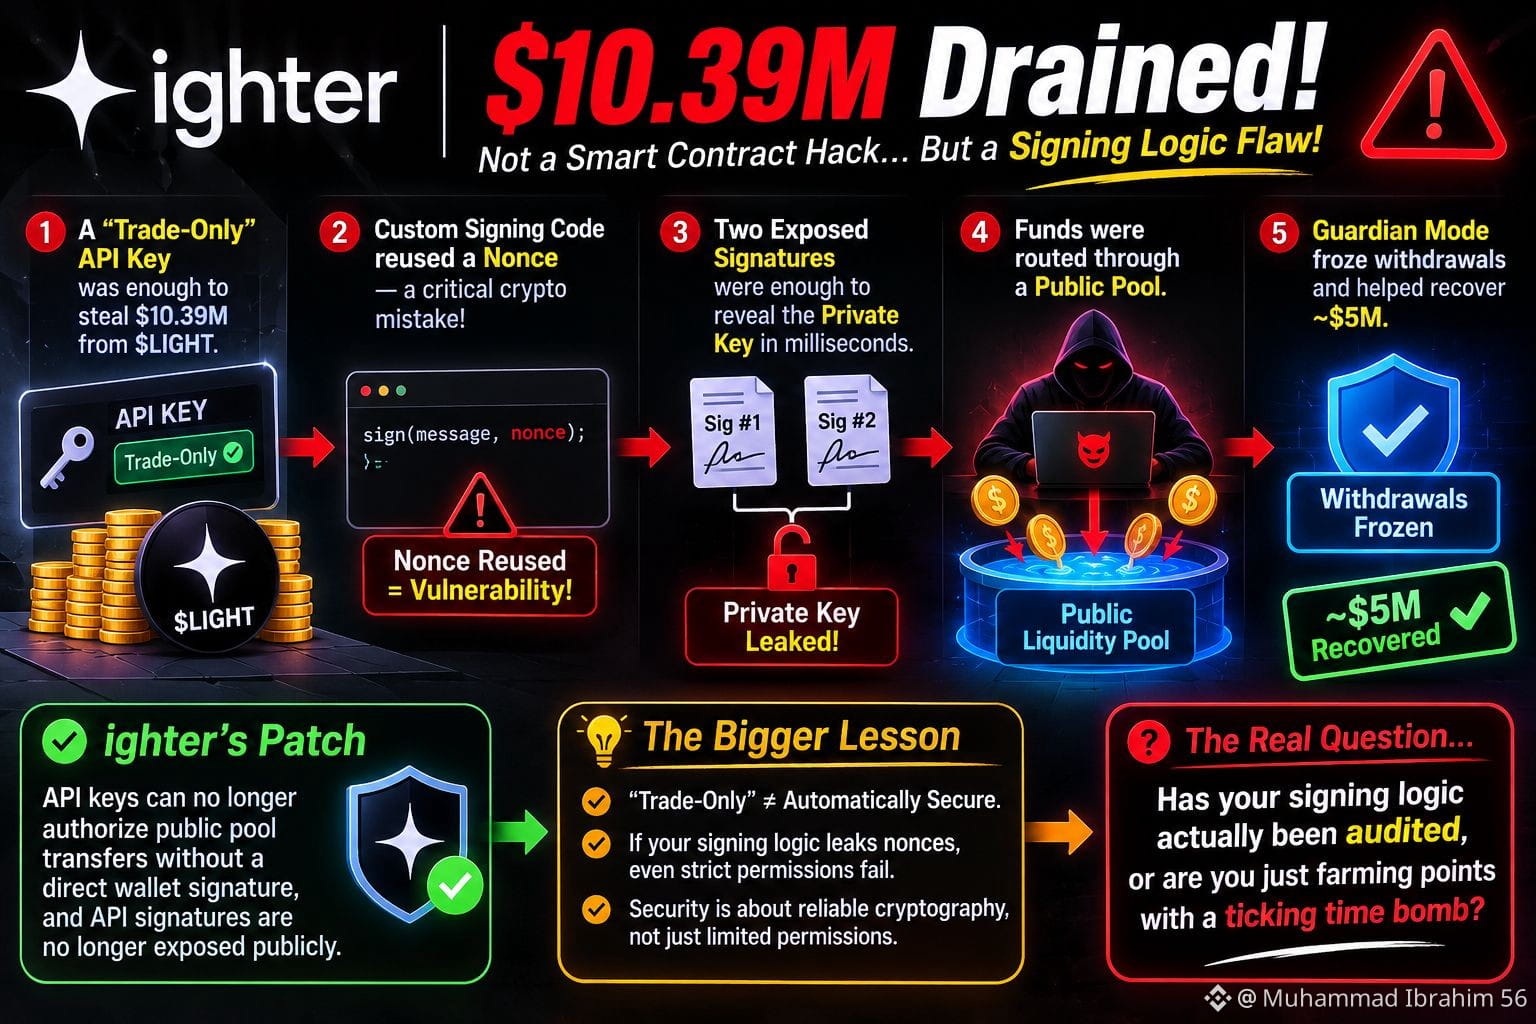
「取引専用」とされていたAPIキーだけで、$LIGHTから1,039万ドルが流出しました。驚くべきことに、スマートコントラクト自体は侵害されていませんでした。本当の脆弱性は署名の仕組みに潜んでいました。
🔐 独自の署名コードで暗号学的ノンスが再利用され、重大なセキュリティ上の弱点が生じていました。
⚠️ たった2つの署名が漏れただけで、数ミリ秒以内に秘密鍵が判明しました。
💸 攻撃者は盗んだ資金を直ちに公開流動性プールへ送金しました。
🛡️ Guardian Modeが介入し、出金を凍結して約500万ドルの回収を支援しました。
**何が変わったのでしょうか?**
ighterは、ウォレットによる直接承認なしにAPIキーが公開プールへの送金を承認できないようにするセキュリティパッチを導入しました。また、API署名は公開されなくなりました。
💡 **ここから得られる大きな教訓:**
APIキーを「取引専用」と呼んでも、自動的に安全になるわけではありません。ボットの署名の仕組みからノンスが漏れるなら、どれほど厳格な権限設定も意味をなしません。
🔍 セキュリティとは、単に権限を制限することではありません。その権限を支える暗号技術が信頼でき、十分にテストされ、独立した監査を受けていることを確かめることも重要です。
⚡ では、本当に問うべきことは何でしょうか。**あなたの署名ロジックは実際に監査を受けていますか?それとも、時限爆弾のようなセキュリティリスクを見過ごしながら、ポイント稼ぎをしているだけですか?**
#Bitcoin❗ #ENA
「取引専用」とされていたAPIキーだけで、$LIGHTから1,039万ドルが流出しました。驚くべきことに、スマートコントラクト自体は侵害されていませんでした。本当の脆弱性は署名の仕組みに潜んでいました。
🔐 独自の署名コードで暗号学的ノンスが再利用され、重大なセキュリティ上の弱点が生じていました。
⚠️ たった2つの署名が漏れただけで、数ミリ秒以内に秘密鍵が判明しました。
💸 攻撃者は盗んだ資金を直ちに公開流動性プールへ送金しました。
🛡️ Guardian Modeが介入し、出金を凍結して約500万ドルの回収を支援しました。
**何が変わったのでしょうか?**
ighterは、ウォレットによる直接承認なしにAPIキーが公開プールへの送金を承認できないようにするセキュリティパッチを導入しました。また、API署名は公開されなくなりました。
💡 **ここから得られる大きな教訓:**
APIキーを「取引専用」と呼んでも、自動的に安全になるわけではありません。ボットの署名の仕組みからノンスが漏れるなら、どれほど厳格な権限設定も意味をなしません。
🔍 セキュリティとは、単に権限を制限することではありません。その権限を支える暗号技術が信頼でき、十分にテストされ、独立した監査を受けていることを確かめることも重要です。
⚡ では、本当に問うべきことは何でしょうか。**あなたの署名ロジックは実際に監査を受けていますか?それとも、時限爆弾のようなセキュリティリスクを見過ごしながら、ポイント稼ぎをしているだけですか?**
#Bitcoin❗ #ENA