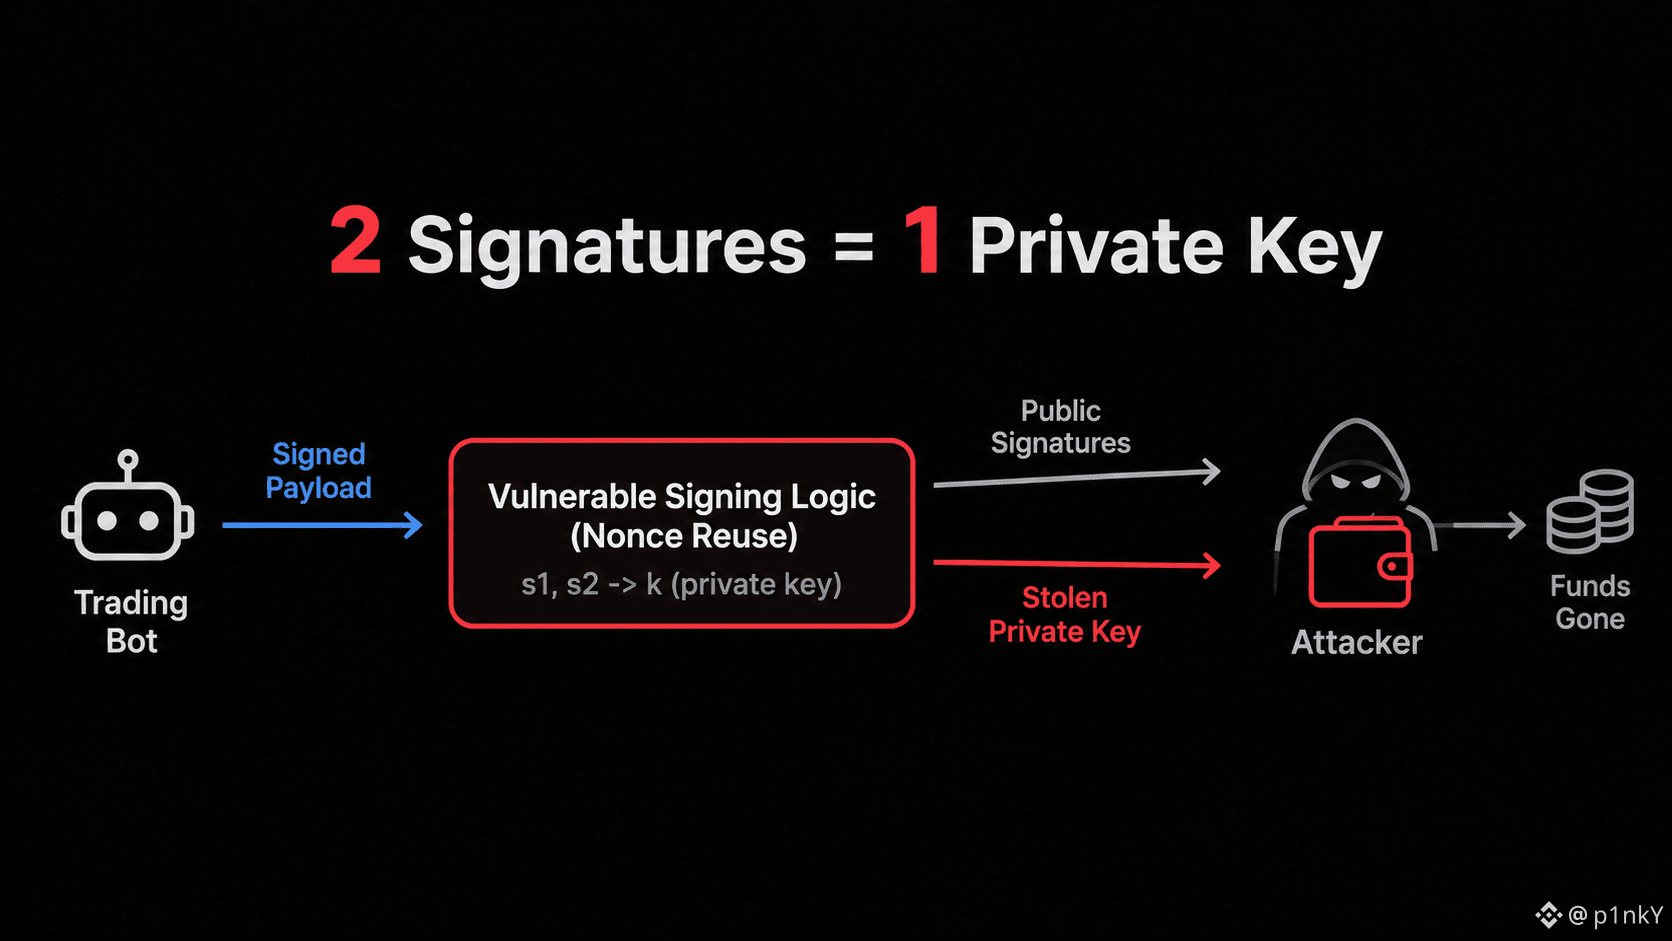
「取引専用」のAPIキーだけで、1,039万ドルが流出。$LIGHT スマートコントラクトがハッキングされたわけではありません。原因はあなた自身の署名処理にありました:
>独自の署名コードで暗号学的ノンスを再利用
>2つの署名が漏えいし、ミリ秒単位で秘密鍵が特定された
>攻撃者は資金をそのまま公開プールに送金
>ガーディアンモードが出金を凍結し、約500万ドルを救出
ighterの修正: APIキーは、ウォレットによる直接署名なしでは公開プールへの送金を承認できなくなり、API署名も公開されなくなりました。
「取引専用」というラベルも、ボットのラッパーがノンスを漏らせば何の意味もありません。権限の強さは、それを守る暗号技術の強さ次第です。
あなたの署名ロジックは実際に監査されていますか?それとも時限爆弾を抱えたまま、ポイント稼ぎをしているだけですか?
>独自の署名コードで暗号学的ノンスを再利用
>2つの署名が漏えいし、ミリ秒単位で秘密鍵が特定された
>攻撃者は資金をそのまま公開プールに送金
>ガーディアンモードが出金を凍結し、約500万ドルを救出
ighterの修正: APIキーは、ウォレットによる直接署名なしでは公開プールへの送金を承認できなくなり、API署名も公開されなくなりました。
「取引専用」というラベルも、ボットのラッパーがノンスを漏らせば何の意味もありません。権限の強さは、それを守る暗号技術の強さ次第です。
あなたの署名ロジックは実際に監査されていますか?それとも時限爆弾を抱えたまま、ポイント稼ぎをしているだけですか?