#ledgerhardwareimplantreportsextendtodubai
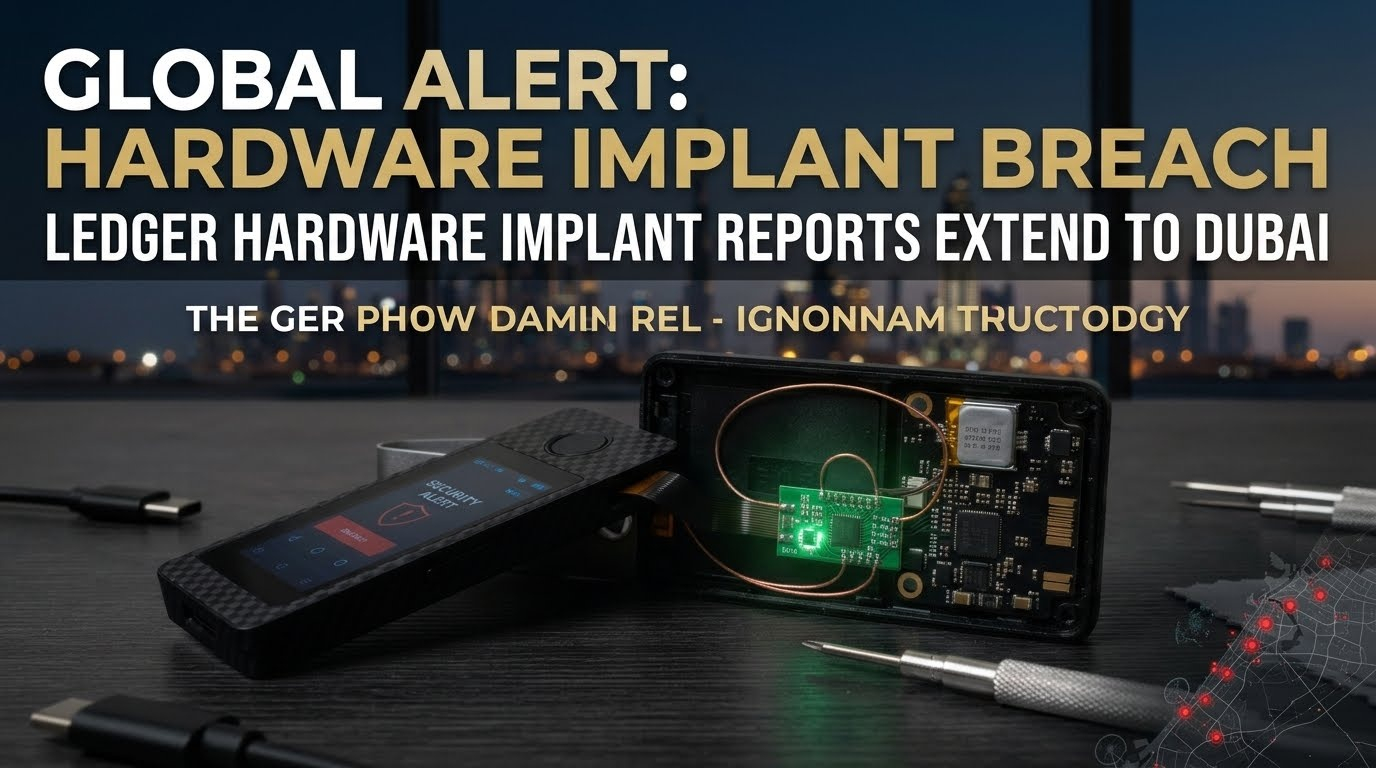
🚨 Ledgerのハードウェアウォレットに埋め込まれたスパイチップ(ハードウェア・インプラント)の事例が、ドバイにまで及んでいます! 🇦🇪🔐 2026年11月18日に明らかになった報告によると、ドバイの正規販売店Virgin Megastoreの店舗で購入したとされる2台のLedgerデバイスから、合計約604,000ドル相当の暗号資産が盗まれました 💸😱
🕵️♂️ 明らかになった2つの重大事例
Ledger Flexの事例(約1,300 SOL)。Rewinskyというユーザーが、Dubai MallのVirgin Megastoreで購入したデバイスから約1,300 SOLが盗まれたと報告しました 📉🔓。デバイスを開けたところ、背面カバーの内側に隠された「V1.3」と記された外部回路基板とアンテナが見つかり、この事実はMark Karpelèsのオープンソース追跡データベースによって確認されました 🔍📡。Ledger Staxの事例(507,000 USDT)。別のユーザーは、ドバイの店舗で新品として購入したLedger Staxウォレットから507,000 USDTが盗まれたと報告しました 💰⚠️。このデバイスはまだ開封・調査されていないため、ハードウェアへの不正介入は疑惑の段階にとどまっています 🛠️❓。
📡 スパイチップはどのように機能するのか?
リカバリーフレーズを盗む。攻撃者はサプライチェーンの過程で、デバイス内部に隠し基板と携帯電話用アンテナを取り付け、セットアップ中に画面に表示される12語または24語のリカバリーフレーズ(シードフレーズ)を遠隔で盗み取ります 📲🔑。真正性チェックを通過できる。これらの悪意ある部品は、デバイスのメインセキュリティチップやオペレーティングシステムに触れないため、ウォレットはソフトウェアベースの「真正性チェック」(Genuine Check)を問題なく通過できます 🛡️❌。
🌍 サプライチェーンへの懸念が拡大
アジア、ヨーロッパに続き中東へ。東南アジアやヨーロッパの正規販売店で以前確認されていたこれらの攻撃が中東にまで広がったことで、公式店舗で購入したコールドウォレットでさえ、物理的な不正介入を受ける可能性があることが示されています 🌐🚨。
$HEI $ON $ZIL
🚨 Ledgerのハードウェアウォレットに埋め込まれたスパイチップ(ハードウェア・インプラント)の事例が、ドバイにまで及んでいます! 🇦🇪🔐 2026年11月18日に明らかになった報告によると、ドバイの正規販売店Virgin Megastoreの店舗で購入したとされる2台のLedgerデバイスから、合計約604,000ドル相当の暗号資産が盗まれました 💸😱
🕵️♂️ 明らかになった2つの重大事例
Ledger Flexの事例(約1,300 SOL)。Rewinskyというユーザーが、Dubai MallのVirgin Megastoreで購入したデバイスから約1,300 SOLが盗まれたと報告しました 📉🔓。デバイスを開けたところ、背面カバーの内側に隠された「V1.3」と記された外部回路基板とアンテナが見つかり、この事実はMark Karpelèsのオープンソース追跡データベースによって確認されました 🔍📡。Ledger Staxの事例(507,000 USDT)。別のユーザーは、ドバイの店舗で新品として購入したLedger Staxウォレットから507,000 USDTが盗まれたと報告しました 💰⚠️。このデバイスはまだ開封・調査されていないため、ハードウェアへの不正介入は疑惑の段階にとどまっています 🛠️❓。
📡 スパイチップはどのように機能するのか?
リカバリーフレーズを盗む。攻撃者はサプライチェーンの過程で、デバイス内部に隠し基板と携帯電話用アンテナを取り付け、セットアップ中に画面に表示される12語または24語のリカバリーフレーズ(シードフレーズ)を遠隔で盗み取ります 📲🔑。真正性チェックを通過できる。これらの悪意ある部品は、デバイスのメインセキュリティチップやオペレーティングシステムに触れないため、ウォレットはソフトウェアベースの「真正性チェック」(Genuine Check)を問題なく通過できます 🛡️❌。
🌍 サプライチェーンへの懸念が拡大
アジア、ヨーロッパに続き中東へ。東南アジアやヨーロッパの正規販売店で以前確認されていたこれらの攻撃が中東にまで広がったことで、公式店舗で購入したコールドウォレットでさえ、物理的な不正介入を受ける可能性があることが示されています 🌐🚨。
$HEI $ON $ZIL