米英加の法執行機関、暗号資産の承認フィッシング詐欺を共同で取り締まり
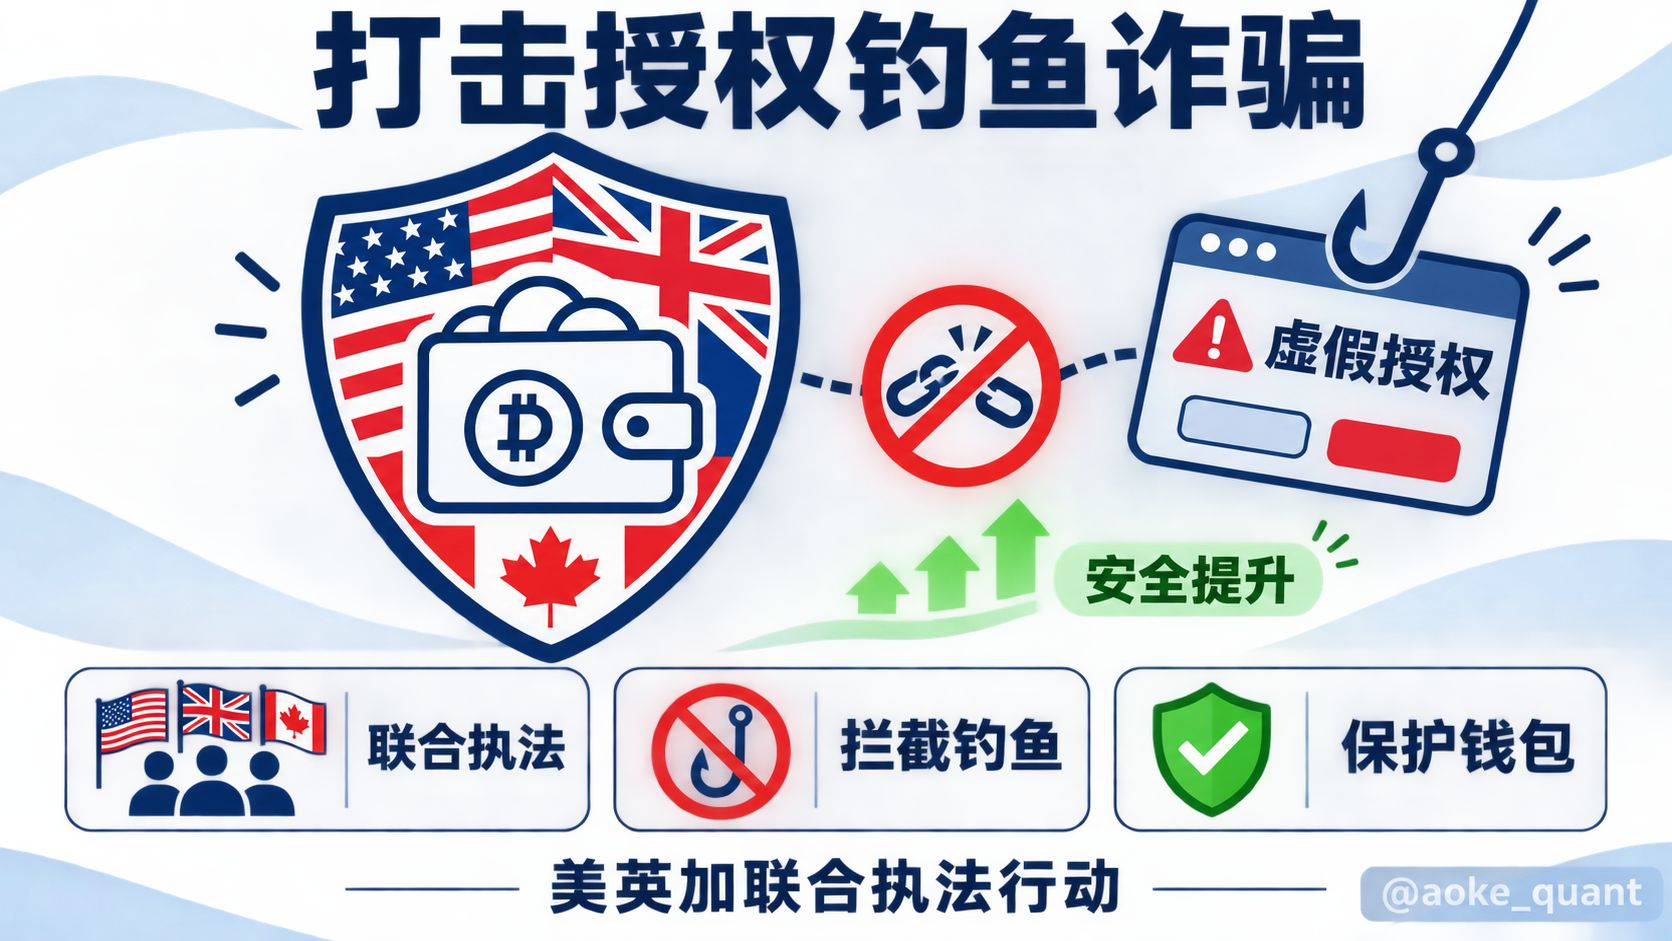
承認フィッシング(approval phishing)は、暗号資産業界で長年根絶が難しいセキュリティ上の課題となっている。詐欺師は偽のポップアップや虚偽のセキュリティ警告、エアドロップページなどを使ってユーザーを誘導し、ウォレットの利用承認に署名させる。ユーザーが確認をクリックすると、攻撃者はその後いつでもウォレット内の資産を移動できるようになり、場合によっては、その後ユーザーがパスワードを入力する必要すらない。こうした詐欺に対し、国境を越えた法執行機関による組織的な対応が始まった。今年3月の公開報道によると、米国、英国、カナダの法執行機関は「アトランティック作戦」と名付けた共同作戦を開始し、暗号資産分野の承認フィッシング詐欺を標的としている。作戦の柱は三つ。第一に、フィッシング活動をリアルタイムで取り締まること。第二に、被害に遭うおそれのある人々に警告を発すること。第三に、被害者が侵害されたウォレットを保護し、盗難資金を追跡できるよう支援することだ。以上が今回の出来事の主な事実である。背景を論理的に紐解くと、承認フィッシングが優先的な標的となるのは、従来の送金詐欺に見られる「明らかに不自然な点」を回避できるためだ。ユーザーが署名する承認トランザクションは、ブロックチェーン上では完全に正当なものとして扱われるため、リスク管理システムは署名時点で悪意を見抜くのが難しい。リスクが表面化するのは、攻撃者が承認を利用するときだ。また、攻撃対象はポップアップだけではない。以前公表された事例では、Web3プロジェクトを長年評価してきたエンジェル投資家が、ブラウザーゲームのテスト中にマルウェア入りのゲームランチャーをダウンロードするよう誘導された。その結果、ブラウザー拡張機能に接続していた複数のウォレットが空にされ、被害額は少なくとも10万元に上り、すでに警察に届け出ている。この事例はシステムレベルの認証情報窃取であり、承認フィッシングとは手口が異なる。しかし、いずれもソーシャルエンジニアリングを起点とする資産窃取の連鎖に属しており、専門投資家でさえ被害を免れるとは限らないことを示している。暗号資産市場への影響は、三つの側面から見ることができる。第一に、ユーザーの信頼と参入障壁だ。フィッシング攻撃が多発すれば、新規ユーザーのセキュリティ対策にかかる負担が継続的に増し、ウォレットやオンチェーンアプリの利用が抑制される。これは比較的確かな見方だ。第二に、製品とコンプライアンスだ。米国の消費者保護団体で構成する「オンライン詐欺共同対策ネットワーク」連合は、プラットフォームに予防、検知、対応の責任を求める書簡を連名で議会に送った。こうした動きを踏まえると、承認管理や取引リスクの警告といった機能が、今後ウォレット製品の標準になる可能性がある。第三に、市場心理だ。リアルタイムの取り締まりによってフィッシング基盤の稼働時間を短縮できれば、理論上、盗難資産が流出する規模を抑え、安全上の事件に伴う売り圧力への懸念を和らげられる。ただし、これは推測であり、実際の効果は検証を待つ必要がある。編集部の見解:国境を越えた共同取り締まりは、暗号資産詐欺への対応が「事後の追跡」から「リアルタイムの介入」へと移りつつあることを意味し、その方向性は評価できる。一方で、詐欺の手口も進化し続ける。偽のカスタマーサポート、偽エアドロップ、マルウェアは今後も長く残るだろう。一般ユーザーにとって、基本的な原則はいまも有効だ。信頼できない経路からソフトウェアをダウンロードしない。シードフレーズや二要素認証情報を絶対に共有しない。使わなくなったコントラクトの承認を定期的に取り消す。資産を一つのホットウォレットに集中させない。セキュリティ対策は一度設定すれば終わりではなく、継続的な習慣である。
#加美联合打击授权钓鱼诈骗 #BTC #ETH #BNB
承認フィッシング(approval phishing)は、暗号資産業界で長年根絶が難しいセキュリティ上の課題となっている。詐欺師は偽のポップアップや虚偽のセキュリティ警告、エアドロップページなどを使ってユーザーを誘導し、ウォレットの利用承認に署名させる。ユーザーが確認をクリックすると、攻撃者はその後いつでもウォレット内の資産を移動できるようになり、場合によっては、その後ユーザーがパスワードを入力する必要すらない。こうした詐欺に対し、国境を越えた法執行機関による組織的な対応が始まった。今年3月の公開報道によると、米国、英国、カナダの法執行機関は「アトランティック作戦」と名付けた共同作戦を開始し、暗号資産分野の承認フィッシング詐欺を標的としている。作戦の柱は三つ。第一に、フィッシング活動をリアルタイムで取り締まること。第二に、被害に遭うおそれのある人々に警告を発すること。第三に、被害者が侵害されたウォレットを保護し、盗難資金を追跡できるよう支援することだ。以上が今回の出来事の主な事実である。背景を論理的に紐解くと、承認フィッシングが優先的な標的となるのは、従来の送金詐欺に見られる「明らかに不自然な点」を回避できるためだ。ユーザーが署名する承認トランザクションは、ブロックチェーン上では完全に正当なものとして扱われるため、リスク管理システムは署名時点で悪意を見抜くのが難しい。リスクが表面化するのは、攻撃者が承認を利用するときだ。また、攻撃対象はポップアップだけではない。以前公表された事例では、Web3プロジェクトを長年評価してきたエンジェル投資家が、ブラウザーゲームのテスト中にマルウェア入りのゲームランチャーをダウンロードするよう誘導された。その結果、ブラウザー拡張機能に接続していた複数のウォレットが空にされ、被害額は少なくとも10万元に上り、すでに警察に届け出ている。この事例はシステムレベルの認証情報窃取であり、承認フィッシングとは手口が異なる。しかし、いずれもソーシャルエンジニアリングを起点とする資産窃取の連鎖に属しており、専門投資家でさえ被害を免れるとは限らないことを示している。暗号資産市場への影響は、三つの側面から見ることができる。第一に、ユーザーの信頼と参入障壁だ。フィッシング攻撃が多発すれば、新規ユーザーのセキュリティ対策にかかる負担が継続的に増し、ウォレットやオンチェーンアプリの利用が抑制される。これは比較的確かな見方だ。第二に、製品とコンプライアンスだ。米国の消費者保護団体で構成する「オンライン詐欺共同対策ネットワーク」連合は、プラットフォームに予防、検知、対応の責任を求める書簡を連名で議会に送った。こうした動きを踏まえると、承認管理や取引リスクの警告といった機能が、今後ウォレット製品の標準になる可能性がある。第三に、市場心理だ。リアルタイムの取り締まりによってフィッシング基盤の稼働時間を短縮できれば、理論上、盗難資産が流出する規模を抑え、安全上の事件に伴う売り圧力への懸念を和らげられる。ただし、これは推測であり、実際の効果は検証を待つ必要がある。編集部の見解:国境を越えた共同取り締まりは、暗号資産詐欺への対応が「事後の追跡」から「リアルタイムの介入」へと移りつつあることを意味し、その方向性は評価できる。一方で、詐欺の手口も進化し続ける。偽のカスタマーサポート、偽エアドロップ、マルウェアは今後も長く残るだろう。一般ユーザーにとって、基本的な原則はいまも有効だ。信頼できない経路からソフトウェアをダウンロードしない。シードフレーズや二要素認証情報を絶対に共有しない。使わなくなったコントラクトの承認を定期的に取り消す。資産を一つのホットウォレットに集中させない。セキュリティ対策は一度設定すれば終わりではなく、継続的な習慣である。
#加美联合打击授权钓鱼诈骗 #BTC #ETH #BNB