279个档案被加了密钥,列表里却看不见
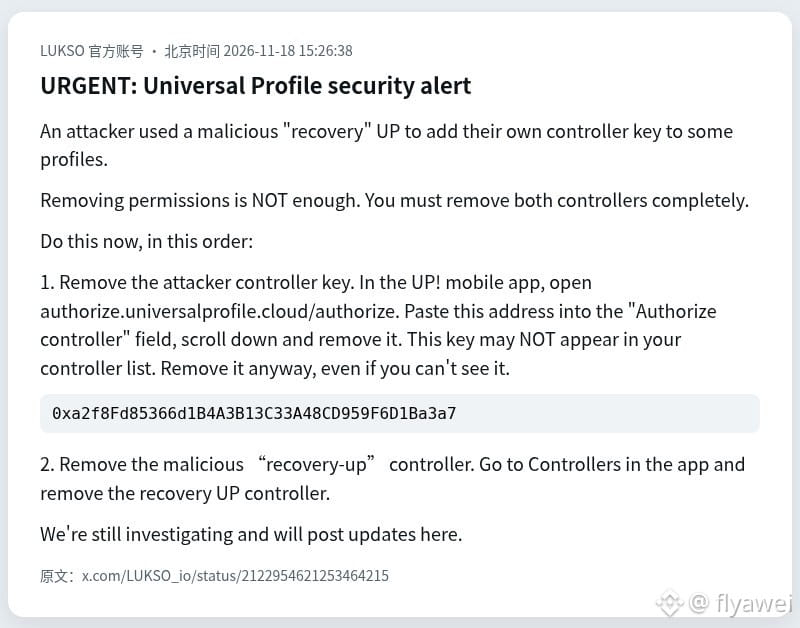
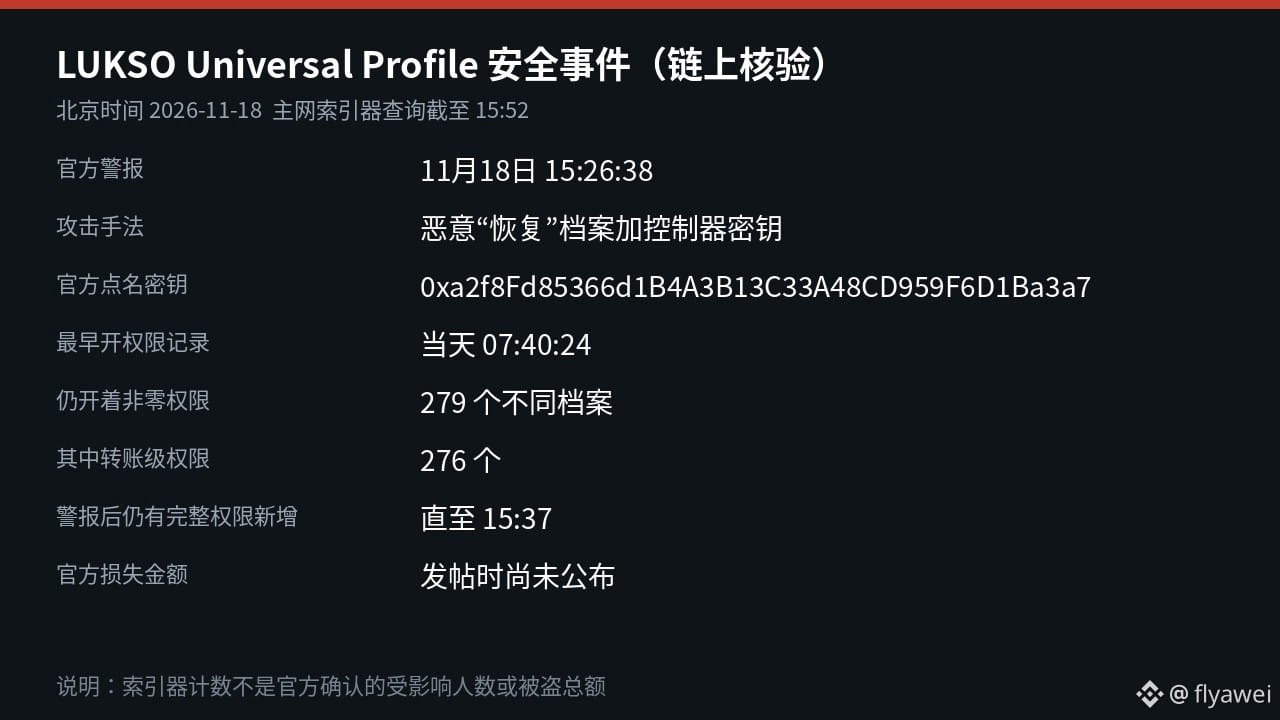
公链 LUKSO 在北京时间11月18日15时26分发紧急安全警报说,有人用1份恶意的“恢复”档案,给部分 Universal Profile 账户加上了自己的控制器密钥。我随后查了主网索引器,到15时52分,已经有279个不同的档案仍给这把密钥开着非零权限。
官方点名要卸掉的地址是 0xa2f8…a3a7,还说这把钥匙在控制器列表里可能根本看不见。只把权限关掉还不够,得把攻击者密钥和那个恶意的 recovery-up 控制器彻底删掉。
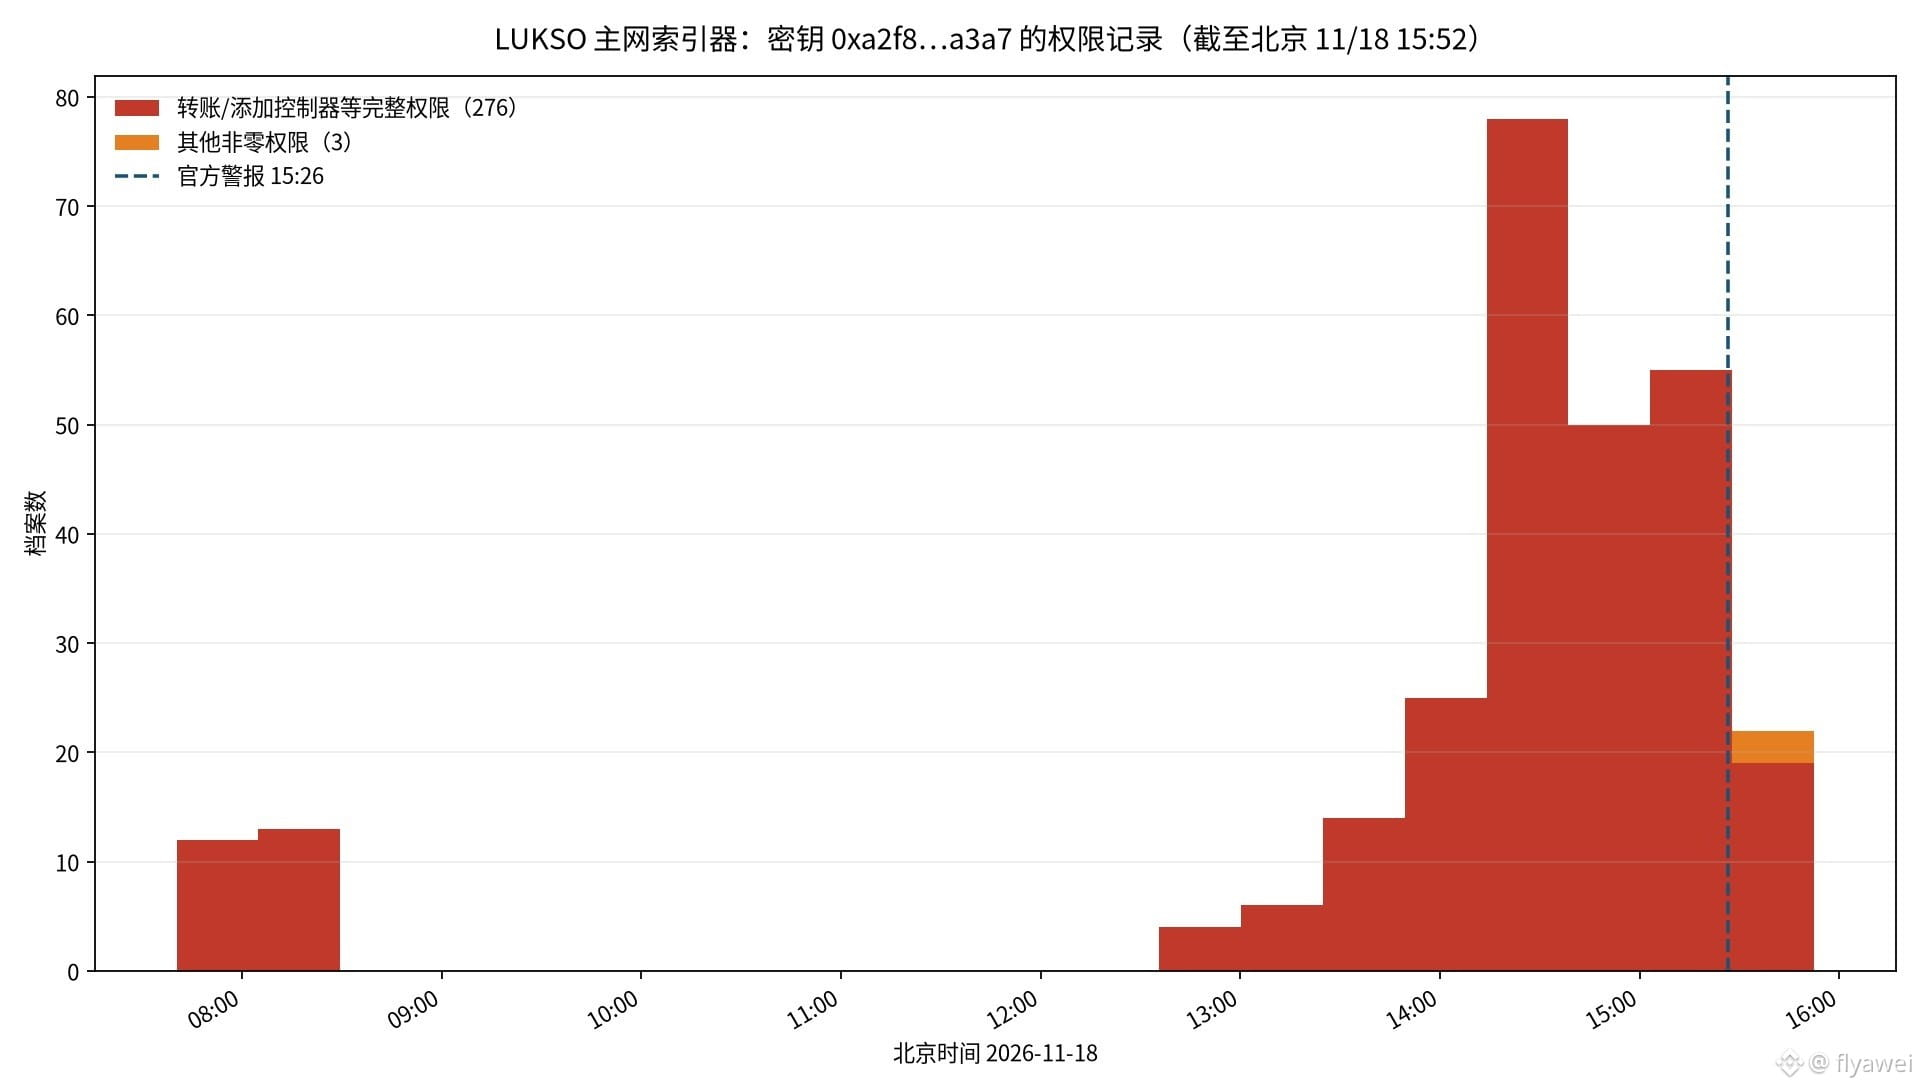
索引器里,最早1笔开权限的记录出现在当天7时40分。这279个档案里,有276个开的是转账、添加控制器这类权限。官方警报发出之后,一直到15时37分,还能看到新的带转账权限的记录加进来。
Universal Profile 是链上的智能合约账户,控制器拿到相应权限,就能改资料,也能把 LYX、代币和 NFT 转走。官方说还在调查,发帖时没有公布被转走的金额和确认人数。官方帖下面已经有人说档案被掏空了,这些还没经官方确认。
先按官方说的顺序把这把密钥卸掉,再删掉那个恶意恢复控制器。来路不明的找回链接先别点。
新手小白建议多看少操作,买币只买 $BTC
公链 LUKSO 在北京时间11月18日15时26分发紧急安全警报说,有人用1份恶意的“恢复”档案,给部分 Universal Profile 账户加上了自己的控制器密钥。我随后查了主网索引器,到15时52分,已经有279个不同的档案仍给这把密钥开着非零权限。
官方点名要卸掉的地址是 0xa2f8…a3a7,还说这把钥匙在控制器列表里可能根本看不见。只把权限关掉还不够,得把攻击者密钥和那个恶意的 recovery-up 控制器彻底删掉。
索引器里,最早1笔开权限的记录出现在当天7时40分。这279个档案里,有276个开的是转账、添加控制器这类权限。官方警报发出之后,一直到15时37分,还能看到新的带转账权限的记录加进来。
Universal Profile 是链上的智能合约账户,控制器拿到相应权限,就能改资料,也能把 LYX、代币和 NFT 转走。官方说还在调查,发帖时没有公布被转走的金额和确认人数。官方帖下面已经有人说档案被掏空了,这些还没经官方确认。
先按官方说的顺序把这把密钥卸掉,再删掉那个恶意恢复控制器。来路不明的找回链接先别点。
新手小白建议多看少操作,买币只买 $BTC