
DeFiの融資アプリが、私のウォレットにローンを返済した履歴があるという理由で、より良い金利を提示してくれたとします。私はこう尋ねるでしょう。その履歴はどこから来たのか、そしてアプリはその計算を証明できるのか、と。
これこそが、Space and Timeが解決を目指すギャップです。スマートコントラクトはルールを適用できますが、複数のブロックチェーンにまたがる何年分もの活動や、大規模なオフチェーンデータベースを簡単に検索することはできません。通常のAPIなら答えを返せますが、ユーザーはデータベースの運営者とそのコードを信頼しなければなりません。
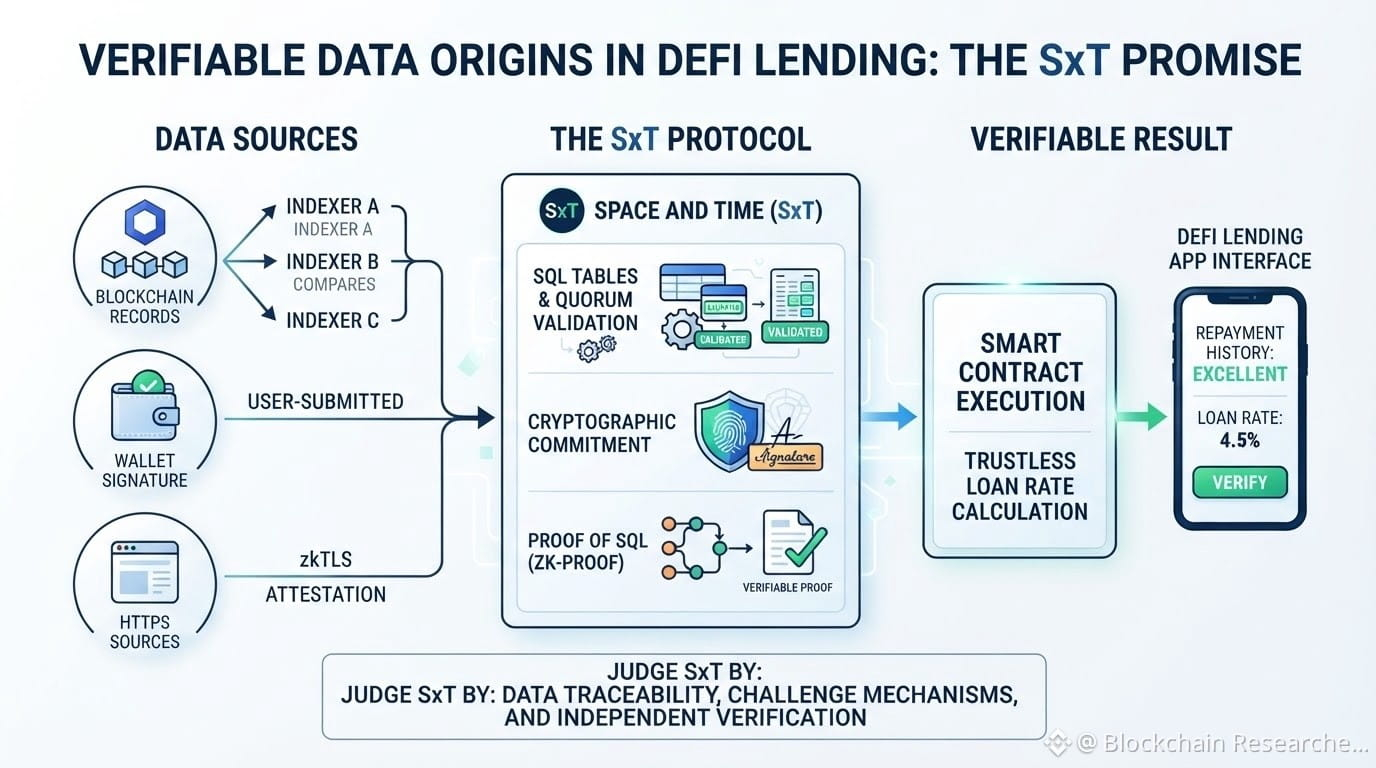
SXTはどのようにして結果を検証可能にするのでしょうか。「信頼」を切り替える単一のスイッチはありません。ブロックチェーン上の記録については、複数のインデクサーがトランザクションとイベントを収集し、SQLテーブルに変換して、照合のために提出します。バリデーターは、定足数を満たす一致した提出を承認できます(ドキュメントでは2-of-3を例に挙げています)。ユーザーが提出した記録については、ウォレットの署名によって送信者を特定します。一部のHTTPSソースでは、zkTLSによって、情報が指定されたウェブサイトから取得されたことと、ユーザーが同意したことを証明できます。
次に各テーブルに、暗号学的コミットメント(デジタル指紋)が付与され、バリデーターの定足数によって署名されます。ProverがSQLクエリを実行すると、Proof of SQLが、そのコミット済みテーブルに対する計算が正しかったことを示すゼロ知識証明を生成します。スマートコントラクトは、データベースをダウンロードしたり、処理をやり直したりせずに、その証明を検証できます。
これにより、貸し手は担保や返済履歴を確認でき、トークン化資産のプラットフォームは記録を照合でき、AIシステムは回答の根拠となる数値を検証できるようになるかもしれません。
ただし、限界もあります。署名で証明できるのは、誰がデータを提出したかであって、その主張が真実かどうかではありません。zkTLSで証明できるのは、応答がどこから来たかであって、情報源自体が正しいかどうかではありません。質の低い、あるいは古くなった情報源でも、完全に有効な証明を生成する可能性があります。インデクサーの独立性は重要ですし、AIが正しい結果を誤読する可能性も残ります。
ですから私は、「ゼロ知識」という言葉だけでSXTを評価するのではなく、ユーザーがデータの出所を追跡し、誤った入力に異議を申し立て、結果を独立して検証できるかどうかで評価するでしょう。それが期待される利点であり、そして
#sxt $SXT @SpaceandTime
これこそが、Space and Timeが解決を目指すギャップです。スマートコントラクトはルールを適用できますが、複数のブロックチェーンにまたがる何年分もの活動や、大規模なオフチェーンデータベースを簡単に検索することはできません。通常のAPIなら答えを返せますが、ユーザーはデータベースの運営者とそのコードを信頼しなければなりません。
SXTはどのようにして結果を検証可能にするのでしょうか。「信頼」を切り替える単一のスイッチはありません。ブロックチェーン上の記録については、複数のインデクサーがトランザクションとイベントを収集し、SQLテーブルに変換して、照合のために提出します。バリデーターは、定足数を満たす一致した提出を承認できます(ドキュメントでは2-of-3を例に挙げています)。ユーザーが提出した記録については、ウォレットの署名によって送信者を特定します。一部のHTTPSソースでは、zkTLSによって、情報が指定されたウェブサイトから取得されたことと、ユーザーが同意したことを証明できます。
次に各テーブルに、暗号学的コミットメント(デジタル指紋)が付与され、バリデーターの定足数によって署名されます。ProverがSQLクエリを実行すると、Proof of SQLが、そのコミット済みテーブルに対する計算が正しかったことを示すゼロ知識証明を生成します。スマートコントラクトは、データベースをダウンロードしたり、処理をやり直したりせずに、その証明を検証できます。
これにより、貸し手は担保や返済履歴を確認でき、トークン化資産のプラットフォームは記録を照合でき、AIシステムは回答の根拠となる数値を検証できるようになるかもしれません。
ただし、限界もあります。署名で証明できるのは、誰がデータを提出したかであって、その主張が真実かどうかではありません。zkTLSで証明できるのは、応答がどこから来たかであって、情報源自体が正しいかどうかではありません。質の低い、あるいは古くなった情報源でも、完全に有効な証明を生成する可能性があります。インデクサーの独立性は重要ですし、AIが正しい結果を誤読する可能性も残ります。
ですから私は、「ゼロ知識」という言葉だけでSXTを評価するのではなく、ユーザーがデータの出所を追跡し、誤った入力に異議を申し立て、結果を独立して検証できるかどうかで評価するでしょう。それが期待される利点であり、そして
#sxt $SXT @SpaceandTime