外包商被闯了2回,隔了17天才告知
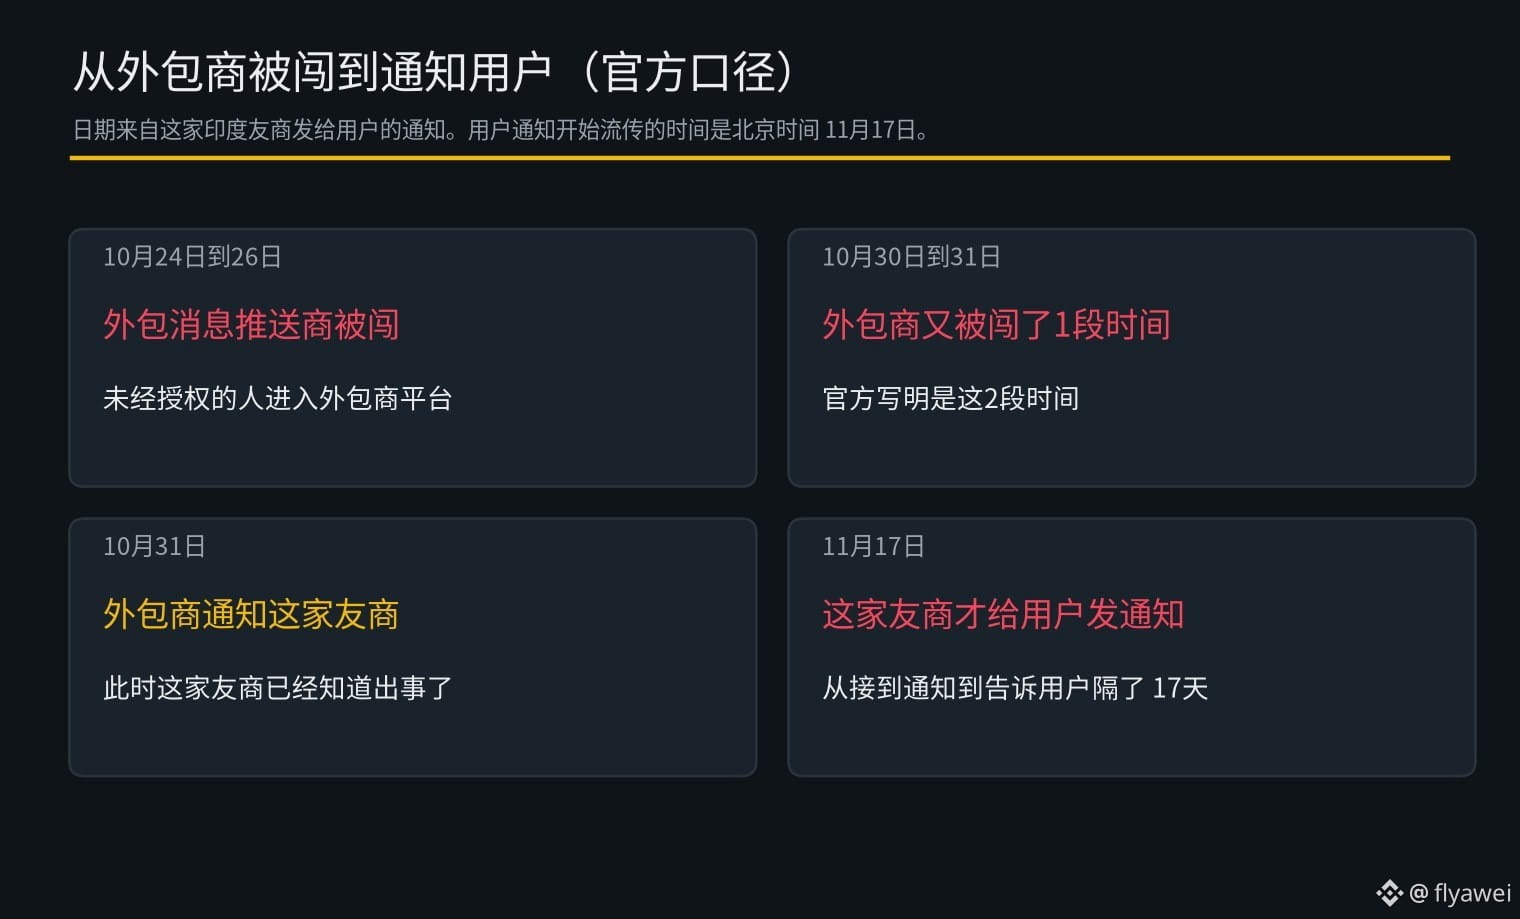
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
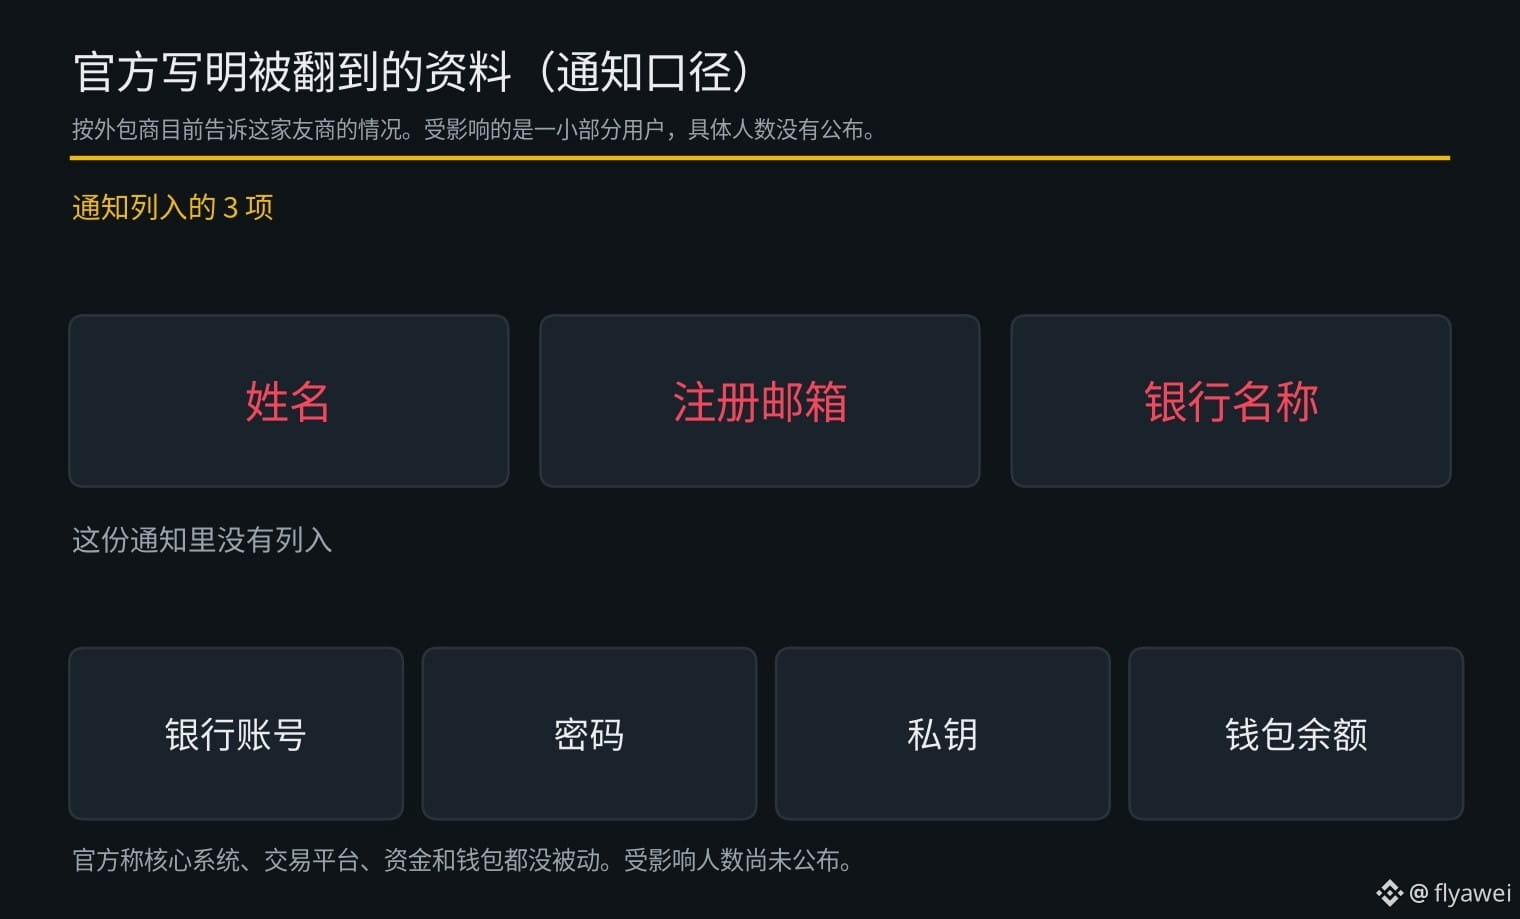
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
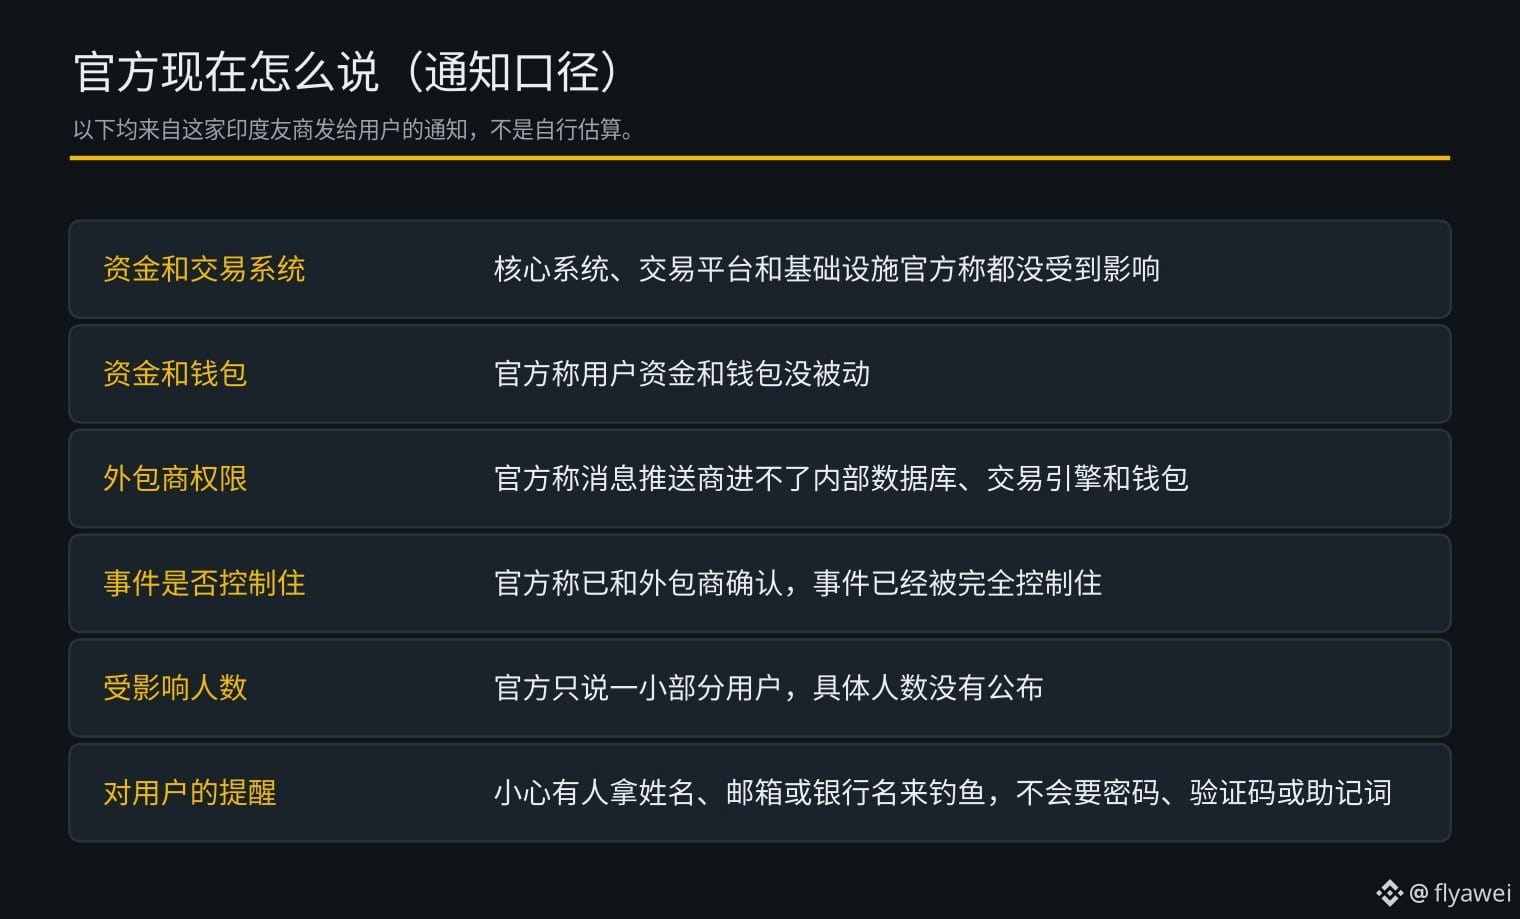
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC