あなたの写真ライブラリにあるオリジナル画像が、ニーモニックの読み取りに悪用されているかもしれません。
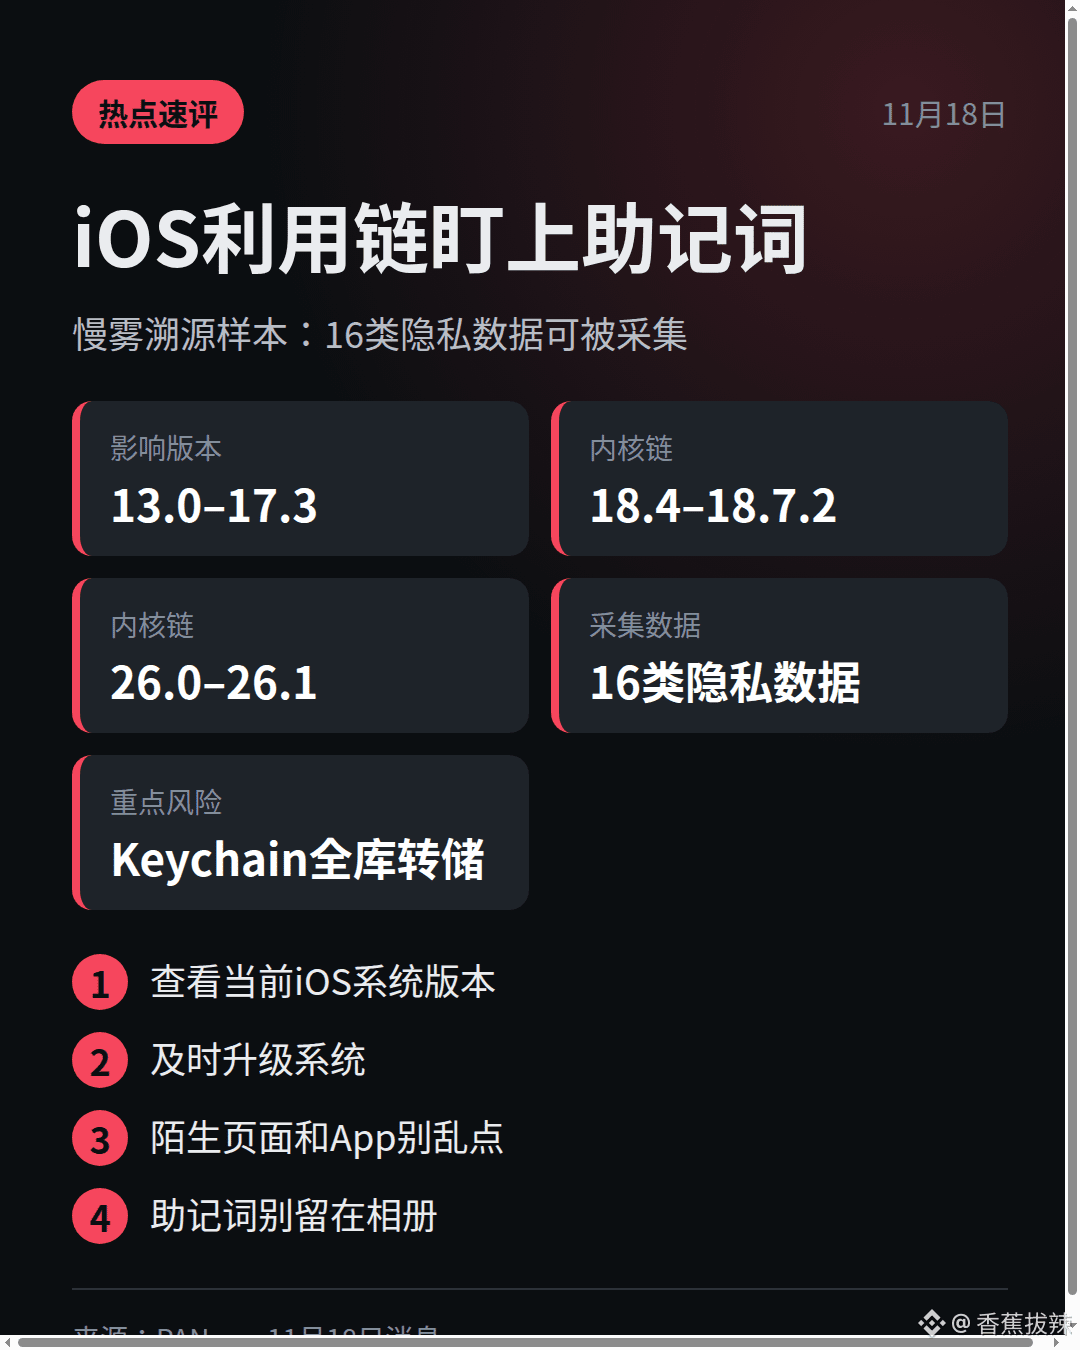
SlowMistの余弦氏によると、チームがサンプルを追跡調査した結果、攻撃者のバックエンドには複数の攻撃チェーンがあることが判明しました。iOS 13.0~17.3はHookチェーン、iOS 18.4~18.7.2とiOS 26.0~26.1はカーネルチェーンです。
これらの攻撃チェーンは、16種類のプライバシーデータを収集できます。暗号資産ユーザーにとって特に懸念されるのは、写真ライブラリのオリジナル画像からOCRでニーモニックを読み取られたり、パスワード保管庫を解読されたりすることです。ウォレットの秘密鍵やニーモニックを保存したローカルの暗号化ファイルも盗まれる可能性があり、複数のチェーンをまたいだ自動資金洗浄まで可能です。
このうち、iOS 18.4~18.7.2向けの攻撃チェーンでは、Keychain全体のダンプやSpringBoardへのコード注入も可能です。いったん攻撃が実行されると、キーチェーン、メモ、写真ライブラリのデータが収集されるおそれがあります。
攻撃のきっかけになるのはSafariまたはアプリです。見知らぬページをむやみにタップしないでください。1️⃣ まずシステムのバージョンを確認し、影響を受ける範囲に該当するか確認する。2️⃣ 速やかにシステムをアップデートする。これはSlowMistからの推奨です。3️⃣ ニーモニックのスクリーンショットを写真ライブラリに残さない。
みんな、今使っているシステムのバージョンはいくつ? 18.4~18.7.2の範囲に入ってる? #iOS
SlowMistの余弦氏によると、チームがサンプルを追跡調査した結果、攻撃者のバックエンドには複数の攻撃チェーンがあることが判明しました。iOS 13.0~17.3はHookチェーン、iOS 18.4~18.7.2とiOS 26.0~26.1はカーネルチェーンです。
これらの攻撃チェーンは、16種類のプライバシーデータを収集できます。暗号資産ユーザーにとって特に懸念されるのは、写真ライブラリのオリジナル画像からOCRでニーモニックを読み取られたり、パスワード保管庫を解読されたりすることです。ウォレットの秘密鍵やニーモニックを保存したローカルの暗号化ファイルも盗まれる可能性があり、複数のチェーンをまたいだ自動資金洗浄まで可能です。
このうち、iOS 18.4~18.7.2向けの攻撃チェーンでは、Keychain全体のダンプやSpringBoardへのコード注入も可能です。いったん攻撃が実行されると、キーチェーン、メモ、写真ライブラリのデータが収集されるおそれがあります。
攻撃のきっかけになるのはSafariまたはアプリです。見知らぬページをむやみにタップしないでください。1️⃣ まずシステムのバージョンを確認し、影響を受ける範囲に該当するか確認する。2️⃣ 速やかにシステムをアップデートする。これはSlowMistからの推奨です。3️⃣ ニーモニックのスクリーンショットを写真ライブラリに残さない。
みんな、今使っているシステムのバージョンはいくつ? 18.4~18.7.2の範囲に入ってる? #iOS