#sxt $SXT @SpaceandTime Aエージェント同士が互いに証明を見せ合うことについての、ちょっとした疑問
2つの取引ボットが初めて顔を合わせる場面を想像してみてください。取引を始める前に、一方がもう一方に自分の実績を証明するものを渡します。
おおよそ、Space and Time(@SpaceandTimeDB)のドキュメントにあるAIエージェントのページで説明されているのは、そういうことです。エージェントは、パフォーマンス数値、過去の行動、リスク評価など、自らの内部状態に関するゼロ知識証明を交換します。そうすることで、それぞれが相手の条件を満たしているか、事前に確認できます。
このアイデアは気に入っています。でも、ある細部で行き詰まりました。
データをテーブルに入れる方法として、insertのドキュメントには3つの方法が載っています。チェーンデータは、互いに合意する必要があるインデクサーを通じて取り込まれます。ウェブデータにはzkTLSによる検証が付いてきます。そして署名付きinsertもあります。これは、誰かが自分の鍵でペイロードに署名する方法で、誰が何を送信したのか記録が残ります。
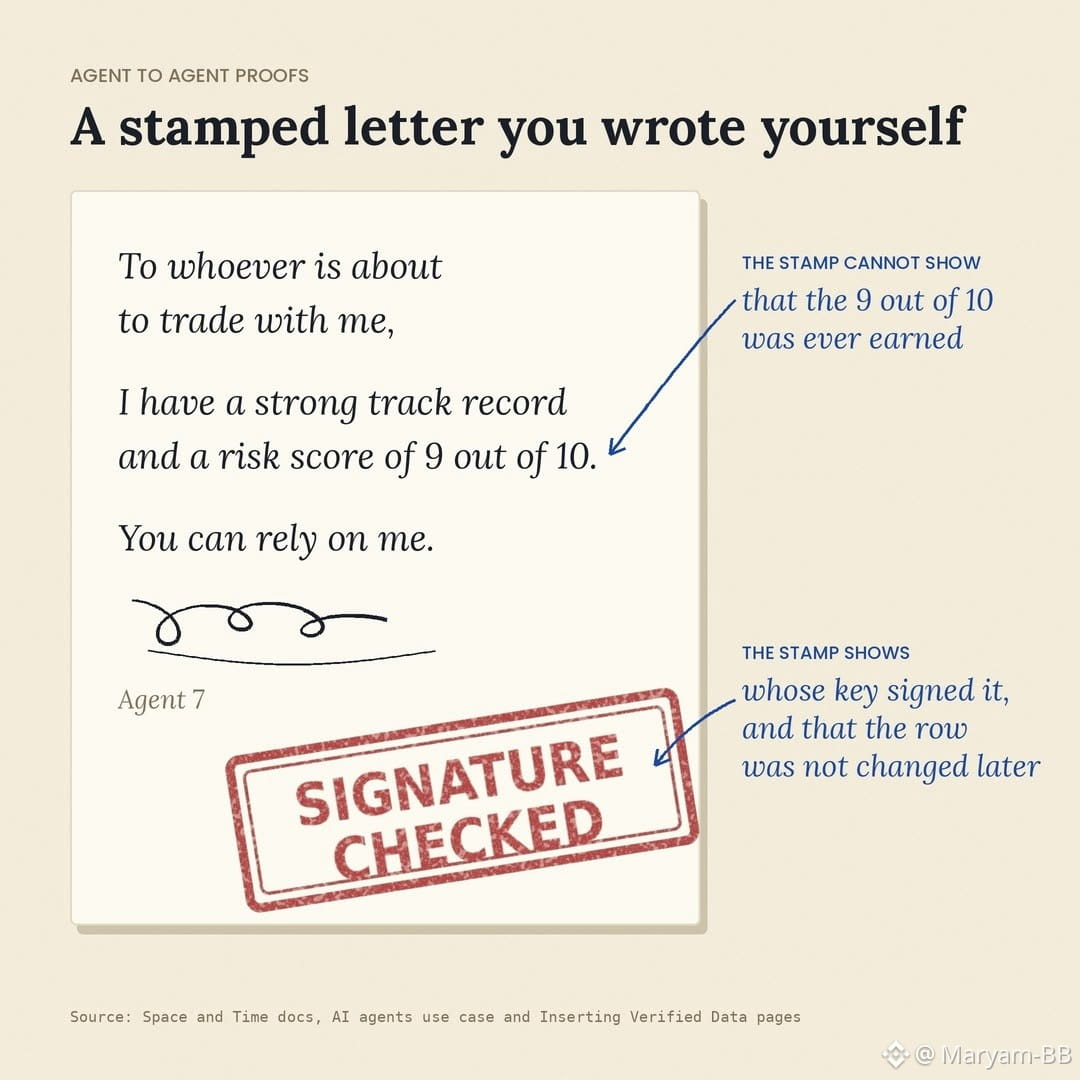
エージェント自身のリスク評価は、チェーンやウェブサイトから得られるものではありません。私の推測では、署名付きinsertになるのでしょう。そうすれば証明によって、その行が存在すること、誰も変更していないこと、そしてその行に対するクエリが正しく実行されたことを示せます。
しかし、その評価が妥当だったことまでは示せません。
自分で書いた推薦状を公証してもらうことに似ています。公証人が保証するのは署名だけで、手紙の内容ではありません。
そのページには行がどう書き込まれるのか書かれていないので、私が何か見落としているのかもしれません。結局、素朴な疑問が残ります。ほかのエージェントしか保証したことのないスコアを、エージェントはどうやって判断すればよいのでしょうか?
有料プロモーション:Binance Square CreatorPadのSpace and Timeキャンペーン向けに執筆。
SXTの購入にはリスクがあります。SXTやその他の暗号資産を購入する前に、ご自身で調査し(DYOR)、専門家に相談することをおすすめします。
2つの取引ボットが初めて顔を合わせる場面を想像してみてください。取引を始める前に、一方がもう一方に自分の実績を証明するものを渡します。
おおよそ、Space and Time(@SpaceandTimeDB)のドキュメントにあるAIエージェントのページで説明されているのは、そういうことです。エージェントは、パフォーマンス数値、過去の行動、リスク評価など、自らの内部状態に関するゼロ知識証明を交換します。そうすることで、それぞれが相手の条件を満たしているか、事前に確認できます。
このアイデアは気に入っています。でも、ある細部で行き詰まりました。
データをテーブルに入れる方法として、insertのドキュメントには3つの方法が載っています。チェーンデータは、互いに合意する必要があるインデクサーを通じて取り込まれます。ウェブデータにはzkTLSによる検証が付いてきます。そして署名付きinsertもあります。これは、誰かが自分の鍵でペイロードに署名する方法で、誰が何を送信したのか記録が残ります。
エージェント自身のリスク評価は、チェーンやウェブサイトから得られるものではありません。私の推測では、署名付きinsertになるのでしょう。そうすれば証明によって、その行が存在すること、誰も変更していないこと、そしてその行に対するクエリが正しく実行されたことを示せます。
しかし、その評価が妥当だったことまでは示せません。
自分で書いた推薦状を公証してもらうことに似ています。公証人が保証するのは署名だけで、手紙の内容ではありません。
そのページには行がどう書き込まれるのか書かれていないので、私が何か見落としているのかもしれません。結局、素朴な疑問が残ります。ほかのエージェントしか保証したことのないスコアを、エージェントはどうやって判断すればよいのでしょうか?
有料プロモーション:Binance Square CreatorPadのSpace and Timeキャンペーン向けに執筆。
SXTの購入にはリスクがあります。SXTやその他の暗号資産を購入する前に、ご自身で調査し(DYOR)、専門家に相談することをおすすめします。