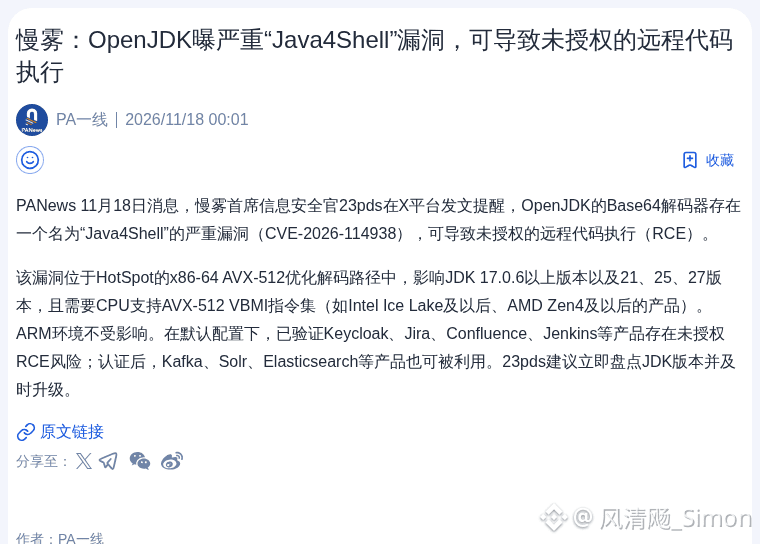
慢雾がたった今、OpenJDKで「Java4Shell」と呼ばれる深刻な脆弱性が見つかったと発表しました。この脆弱性は、認証されていないリモートコード実行につながる可能性があり、かなり怖いものです。
脆弱性はHotSpotの最適化されたデコード処理経路にあり、JDK 17.0.6以降のバージョンに影響します。ただし、ARM環境は影響を受けず、主にIntel Ice LakeおよびAMD Zen 4以降のx86-64アーキテクチャがリスクにさらされています。
開発や運用に携わっている方は、早急に自分の環境を確認してください。攻撃されてから気づくことのないように。
$BTC
$ETH
#セキュリティインシデント
脆弱性はHotSpotの最適化されたデコード処理経路にあり、JDK 17.0.6以降のバージョンに影響します。ただし、ARM環境は影響を受けず、主にIntel Ice LakeおよびAMD Zen 4以降のx86-64アーキテクチャがリスクにさらされています。
開発や運用に携わっている方は、早急に自分の環境を確認してください。攻撃されてから気づくことのないように。
$BTC
$ETH
#セキュリティインシデント