暗号資産分野からテクノロジー業界全般に至るまで、サイバー脅威が大きく進化し続ける中、Ankr RPCはアーキテクチャのあらゆる層を強化し、開発者に包括的に保護されたエンドツーエンドのインフラを提供しています。
チームは、次の主要な保護対策により、厳格なセキュリティ要件を満たすネットワーク基盤上にプロジェクトを構築できます。
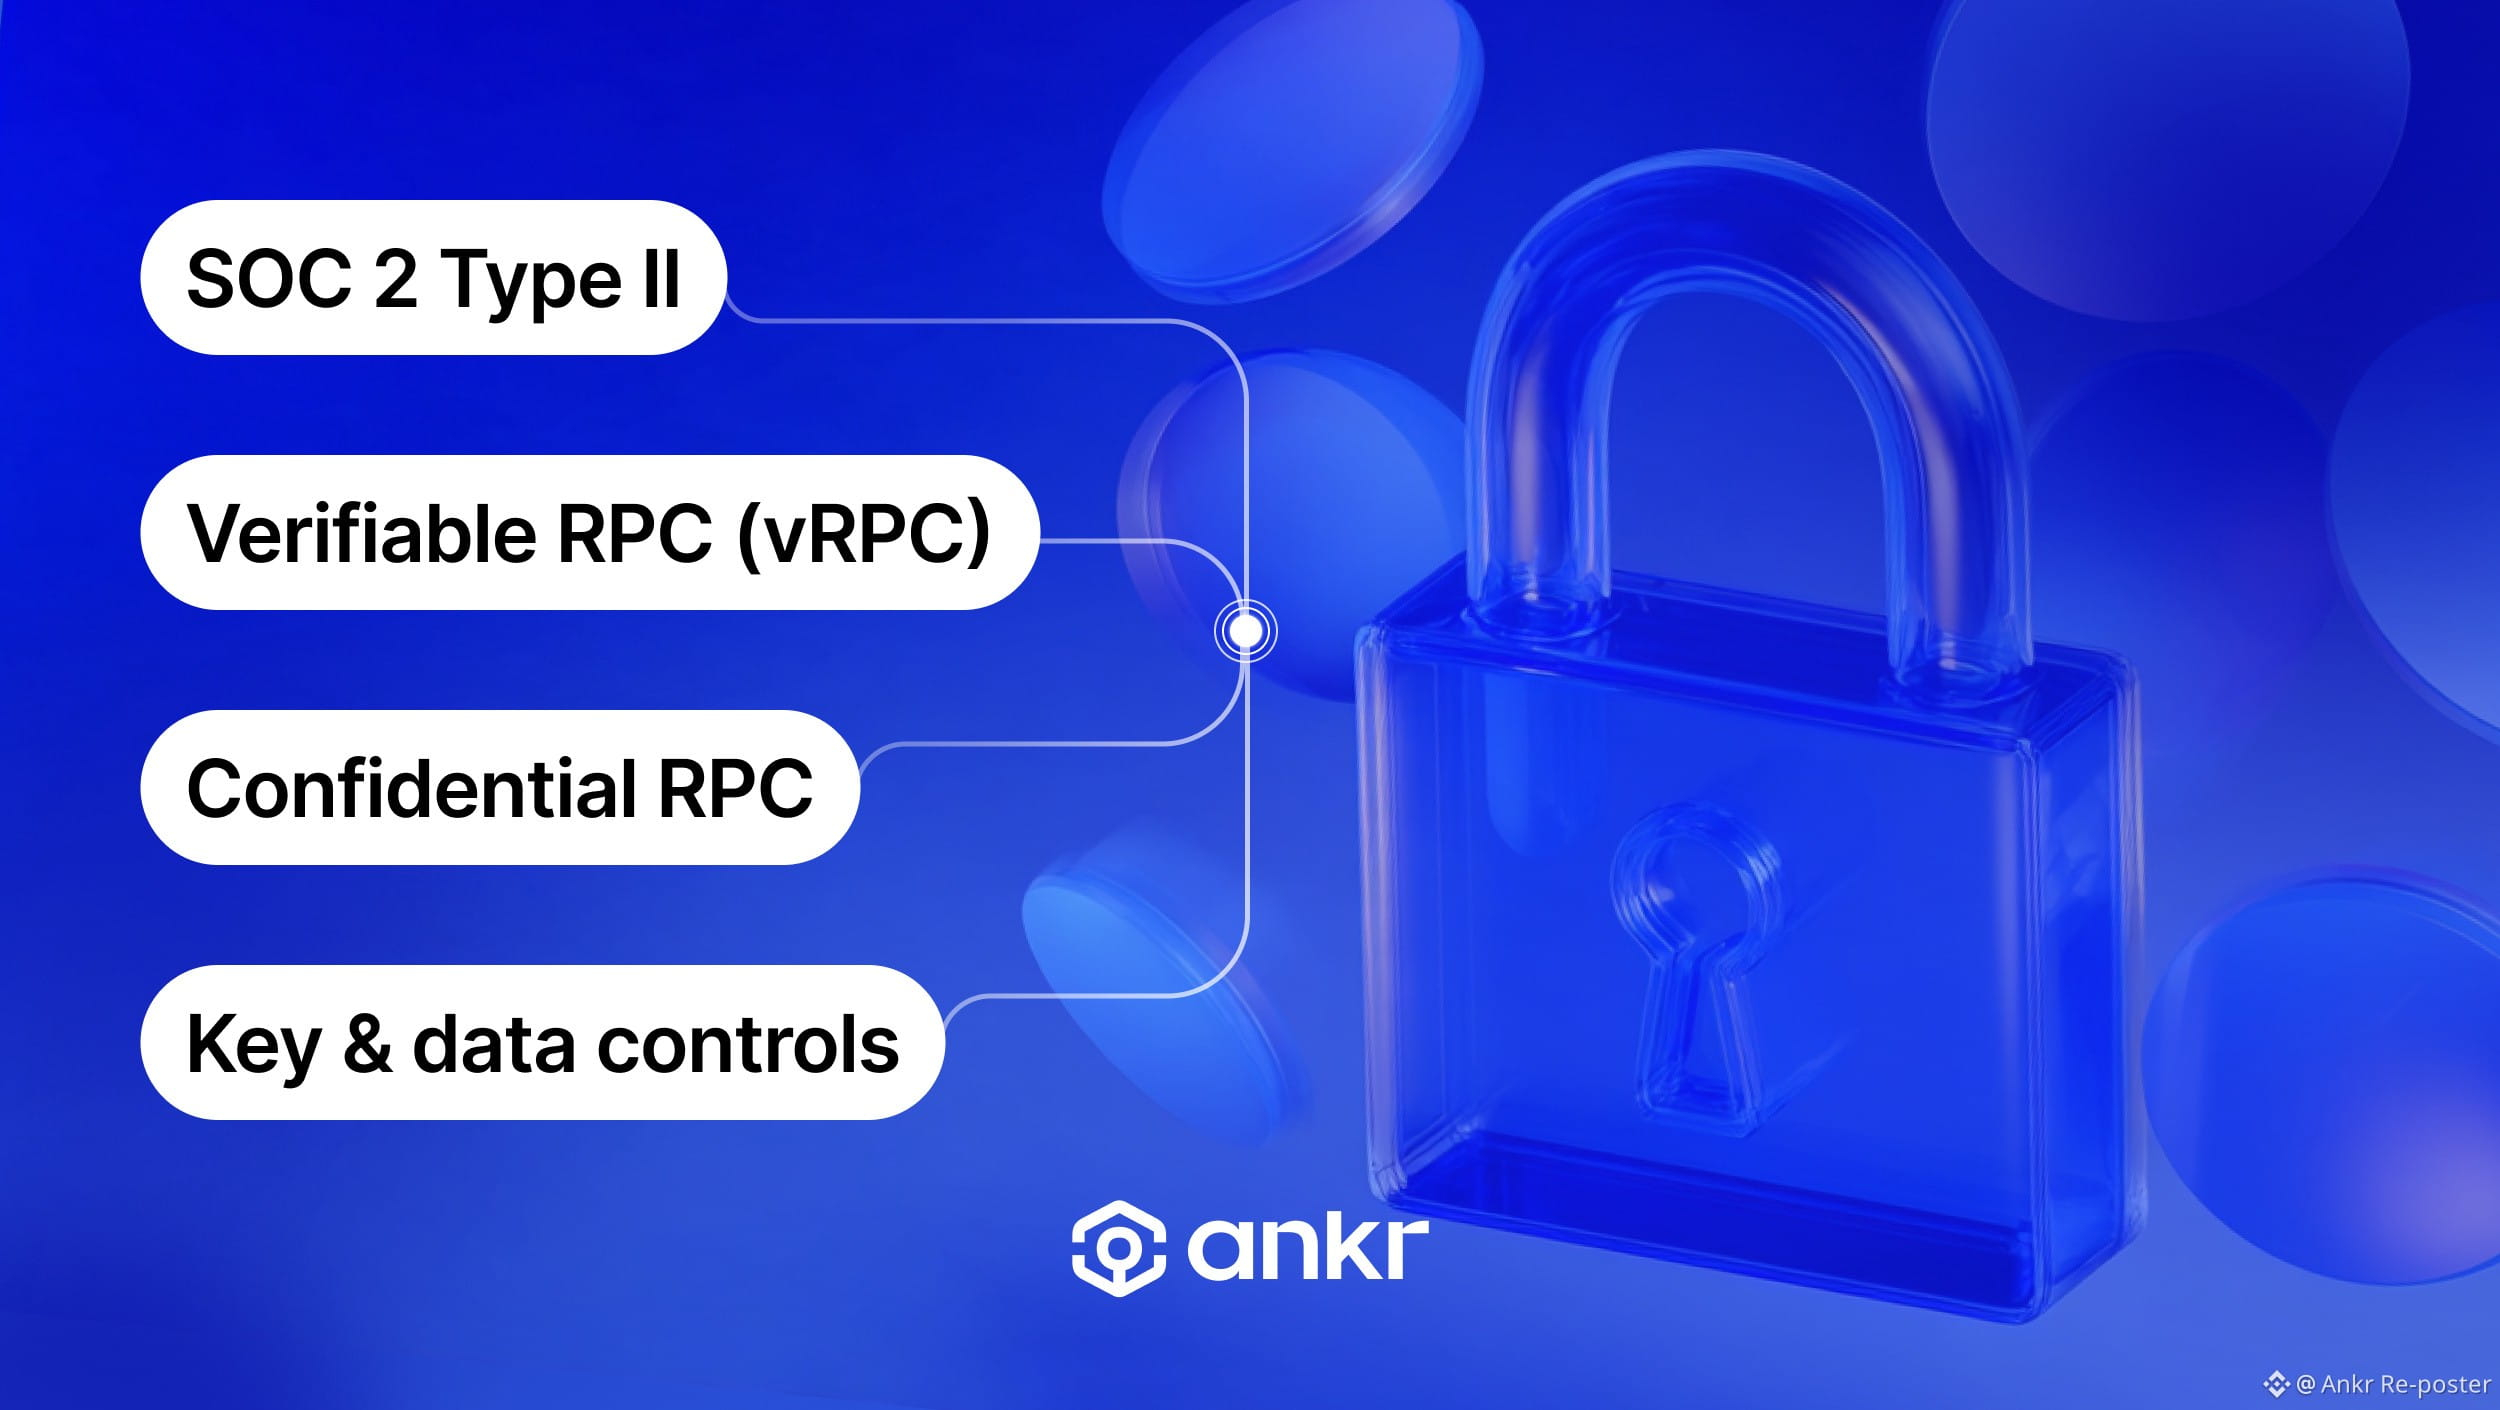
Confidential RPCは、すべての受信クエリと送信レスポンスを包括的なエンドツーエンド暗号化で保護し、Ankrを含む外部のいかなる第三者も通信内容を閲覧できないようにします。
vRPCとして知られるVerifiable RPCは、Intel TDXエンクレーブ内ですべてのレスポンスに署名し、データが改ざんされていないことを暗号学的に証明します。
包括的なデータおよび認証情報の保護には、JWTトークン、IPアドレス・ドメイン・コントラクト用のカスタマイズ可能な許可リストに加え、APIキーやリクエストを記録しない厳格な方針が含まれます。
A-LIGNが実施する独立したSOC 2 Type II監査を通じてコンプライアンスが検証されており、対応する評価レポートはご要望に応じて提供できます。
専門の技術スタッフチームが迅速かつ実践的なサポートを提供し、ご質問や運用上の課題に速やかに対応します。
セキュリティチームが安心して承認できるインフラ上に、アプリケーションをデプロイしましょう。
チームは、次の主要な保護対策により、厳格なセキュリティ要件を満たすネットワーク基盤上にプロジェクトを構築できます。
Confidential RPCは、すべての受信クエリと送信レスポンスを包括的なエンドツーエンド暗号化で保護し、Ankrを含む外部のいかなる第三者も通信内容を閲覧できないようにします。
vRPCとして知られるVerifiable RPCは、Intel TDXエンクレーブ内ですべてのレスポンスに署名し、データが改ざんされていないことを暗号学的に証明します。
包括的なデータおよび認証情報の保護には、JWTトークン、IPアドレス・ドメイン・コントラクト用のカスタマイズ可能な許可リストに加え、APIキーやリクエストを記録しない厳格な方針が含まれます。
A-LIGNが実施する独立したSOC 2 Type II監査を通じてコンプライアンスが検証されており、対応する評価レポートはご要望に応じて提供できます。
専門の技術スタッフチームが迅速かつ実践的なサポートを提供し、ご質問や運用上の課題に速やかに対応します。
セキュリティチームが安心して承認できるインフラ上に、アプリケーションをデプロイしましょう。