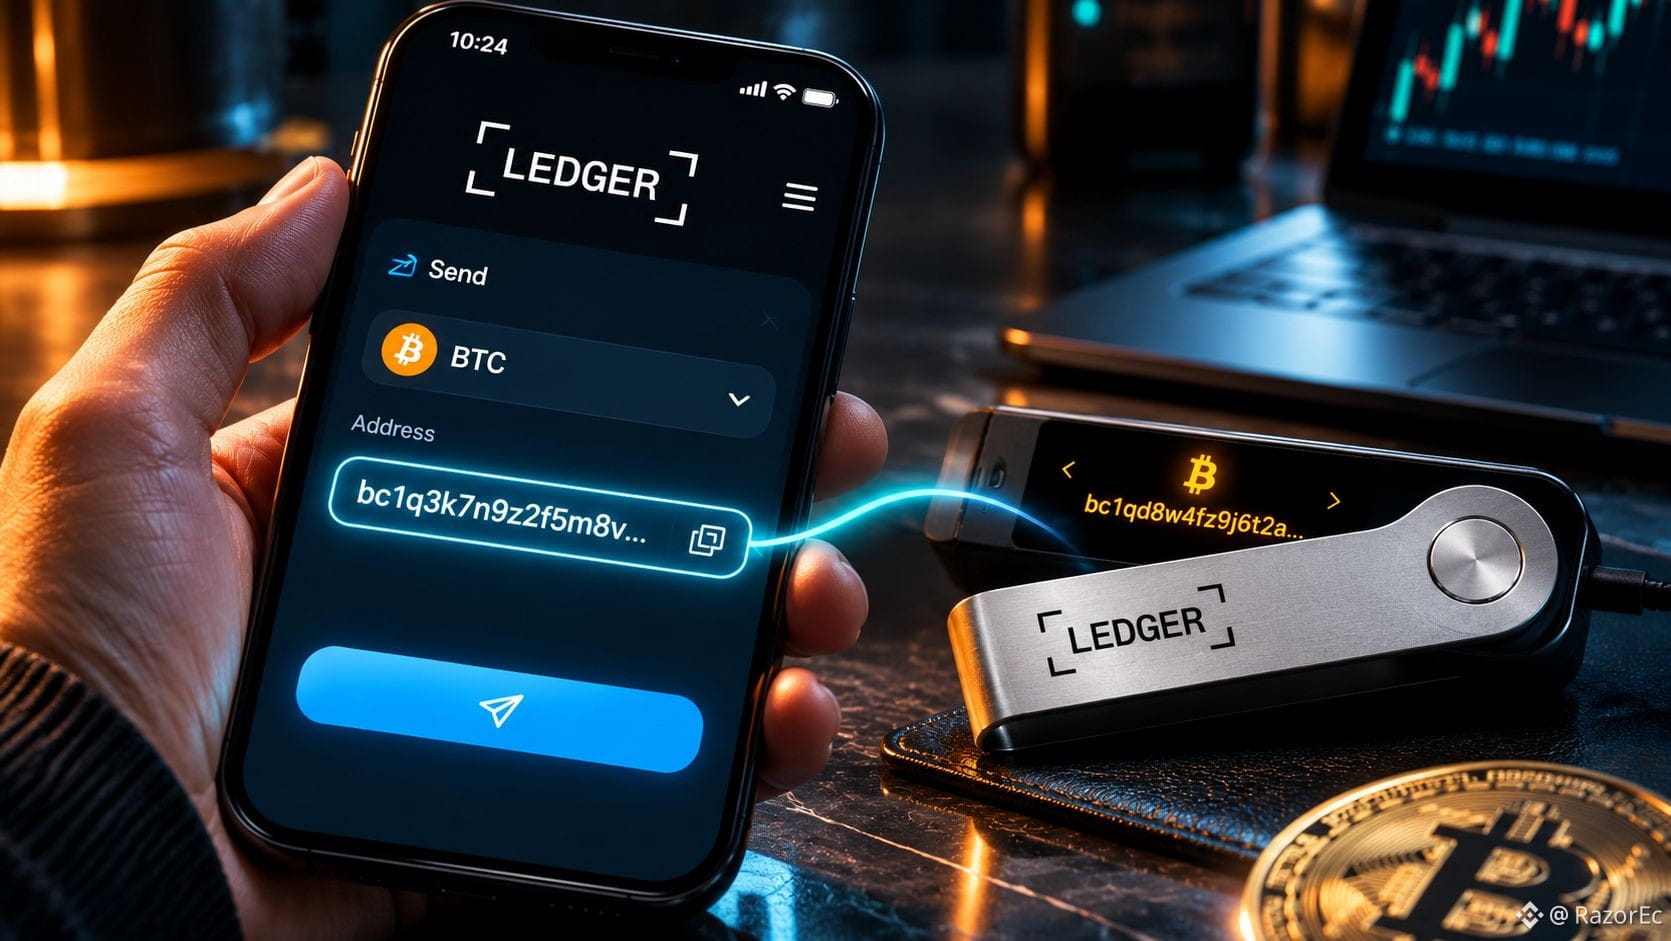
昨日、攻撃者がOptimizelyにコードを注入し、Ledgerの公式サイトと、ほかの信頼されている177のドメインでウォレットアドレスを書き換えました。
マルウェアはハードウェアの秘密鍵には触れませんでしたが、コピー&ペーストする瞬間を狙いました。「ページが正常に見える」ことを信頼し、アドレスも正しいと思い込む人は少なくありません。その信頼が、障害の原因となりました。
署名する前に、デバイスの画面でアドレスを確認したことは何回ありますか?
出典:Decrypt
マルウェアはハードウェアの秘密鍵には触れませんでしたが、コピー&ペーストする瞬間を狙いました。「ページが正常に見える」ことを信頼し、アドレスも正しいと思い込む人は少なくありません。その信頼が、障害の原因となりました。
署名する前に、デバイスの画面でアドレスを確認したことは何回ありますか?
出典:Decrypt