🔐 178の大手ウェブサイトに暗号資産を盗むコードが仕込まれる:あなたのウォレットは安全?
ここが興味深いところです。攻撃者は誰かのウォレットをハッキングする必要がありませんでした。
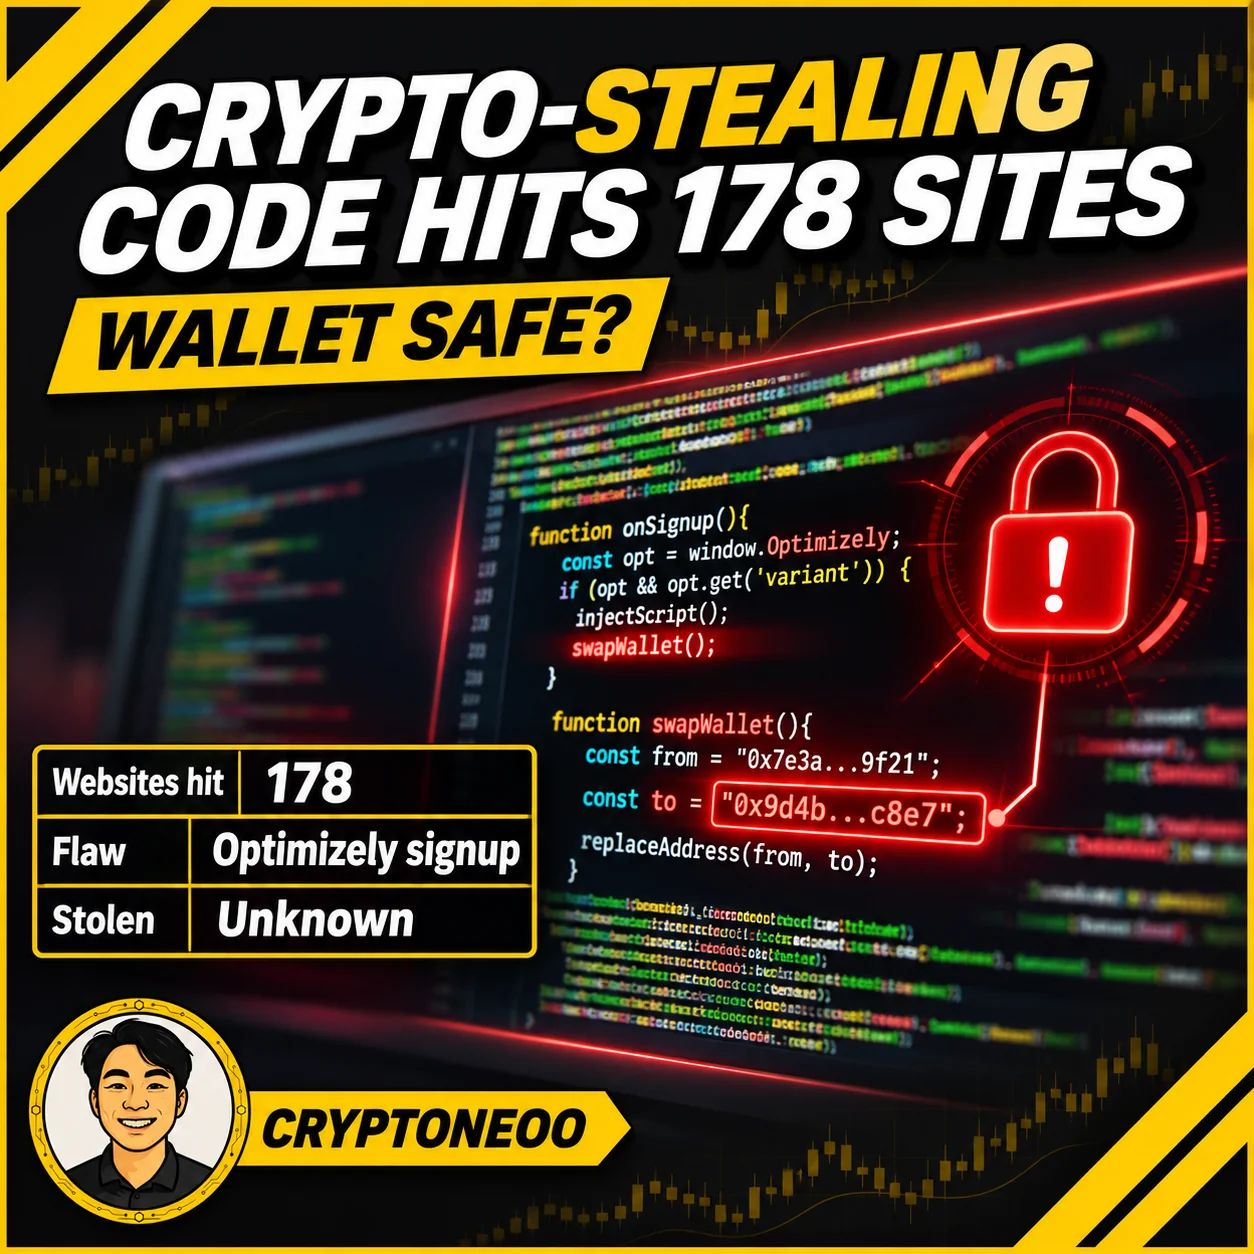
Optimizelyの登録プロセスにあった脆弱性により、攻撃者はHSBC、BBC、Ledgerなどを含む178の大手ウェブサイトに、ウォレットアドレスをすり替えるコードを仕込むことができました。盗まれた金額の総額はまだ明らかになっておらず、捜査当局はこの攻撃とAIとの関連を確認していません。
考えてみてください。ユーザーは普段、見慣れたウェブサイトを信頼しているため、受取先アドレスを貼り付けても、文字を一つずつ確認し直すことはほとんどありません。取引に署名する直前に、マルウェアが送金先を書き換えるだけで十分なのです。
懸念されるのは、問題がウォレットや取引所ではなく、サードパーティのサービスにあったことです。
私の考えでは、高額を送金する場合、署名する前にウォレット端末の画面に表示されたアドレスと照合します。ウェブサイトに表示されたものと違っていたら、そこで中止します。
#Ledger #CryptoSecurity
ここが興味深いところです。攻撃者は誰かのウォレットをハッキングする必要がありませんでした。
Optimizelyの登録プロセスにあった脆弱性により、攻撃者はHSBC、BBC、Ledgerなどを含む178の大手ウェブサイトに、ウォレットアドレスをすり替えるコードを仕込むことができました。盗まれた金額の総額はまだ明らかになっておらず、捜査当局はこの攻撃とAIとの関連を確認していません。
考えてみてください。ユーザーは普段、見慣れたウェブサイトを信頼しているため、受取先アドレスを貼り付けても、文字を一つずつ確認し直すことはほとんどありません。取引に署名する直前に、マルウェアが送金先を書き換えるだけで十分なのです。
懸念されるのは、問題がウォレットや取引所ではなく、サードパーティのサービスにあったことです。
私の考えでは、高額を送金する場合、署名する前にウォレット端末の画面に表示されたアドレスと照合します。ウェブサイトに表示されたものと違っていたら、そこで中止します。
#Ledger #CryptoSecurity