
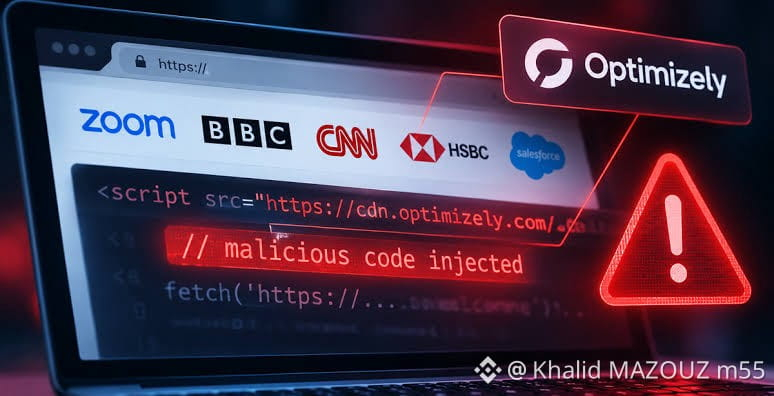
マルウェアに感染した世界最大級のブランド:Optimizely経由で 自社サイトがクリーンでも、顧客にマルウェアを配信してしまうことがあります。ウェブサイトのテストツールであるOptimizelyは、Zoom、BBC、Ledgerを含む178の組織の訪問者に悪意あるコードを配信しました。このコードは顧客自身のプロジェクト設定に置かれていたため、ほかのコンテンツと同じように、信頼されたOptimizelyのドメインから読み込まれていました。最も多かったのは銀行・金融機関で32組織。HSBCのサイトは、香港、シンガポール、台湾を含む11の市場で影響を受けました。スクリプトはページ上の暗号資産アドレスを攻撃者のアドレスに置き換え、カード番号も狙っていました。何枚のカード情報が盗まれたかは不明です。影響を受けた組織のうち、これをブロックするブラウザポリシーを導入していたのは24組織だけで、68組織にはポリシーがありませんでした。影響を受けたページからアドレスをコピーすると、攻撃者のアドレスを貼り付けてしまうおそれがあります。出金先アドレスをホワイトリストに登録し、送金前に先頭と末尾の文字を確認してください。
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号