今日、最も恐ろしい暗号資産の話は、あるコインについてではありません。あなたがすでに信頼しているウェブサイトで、ひっそりと動いているスクリプトについてです。
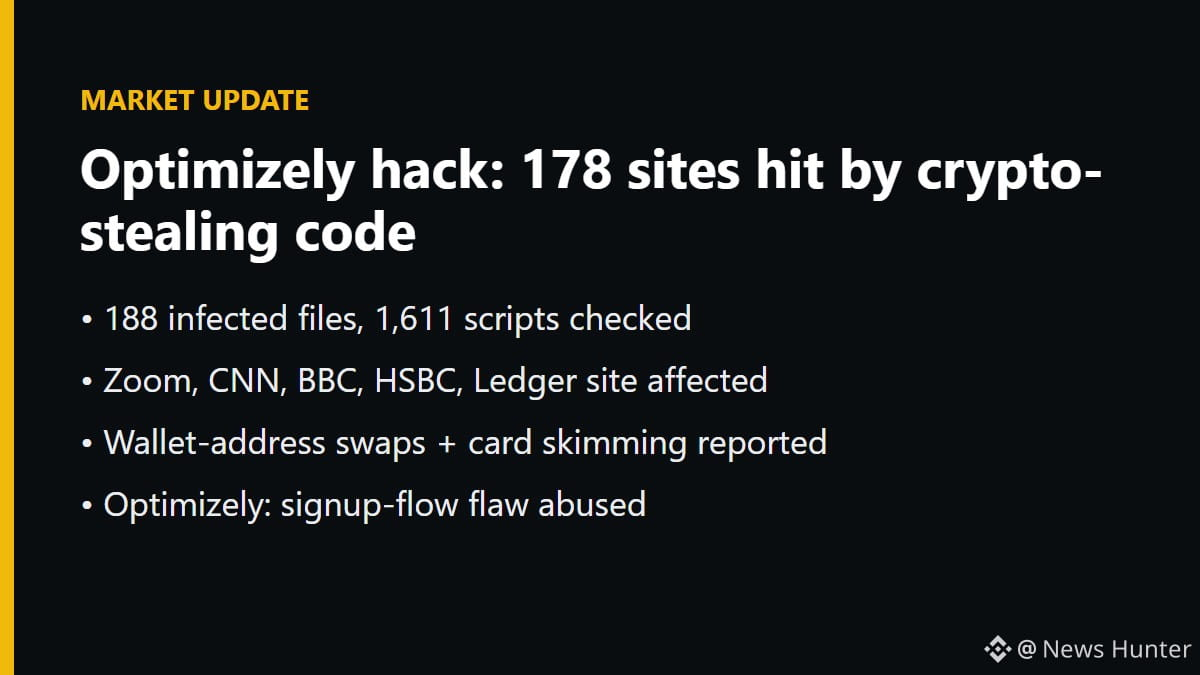
セキュリティ企業のReport URIによると、攻撃者はウェブサイト検証プラットフォームOptimizelyでホストされているプロジェクトに、悪意あるJavaScriptを紛れ込ませました。スクリプト1,611件を調査したところ、Zoom、CNN、BBC、HSBC、Ledgerのサイトを含む178の組織で、感染ファイル188件が見つかったとのことです。報告された挙動には、ウォレットアドレスの差し替え、決済時のカード情報の抜き取り、Cookieの窃取、さらには古いiPhoneを狙うことまで含まれています。Optimizelyは、アカウント登録の仕組みにあった脆弱性を不正な第三者に悪用されたと認めました。Report URIは検出ツールを販売しており、178という数字は下限にすぎないため、私は事後調査の結果を待ちたいと思います。
私は2014年からこの業界にいますが、手口はずっと変わりません。資金がブロックチェーンから直接盗まれることはめったにありません。盗まれるのは最後のわずかな部分、つまり、疑いもせずに開いたページでアドレスを貼り付けたり、「確認」をクリックしたりする場面です。$BTC は約64.2Kドル、$ETH は約1,814ドルですが、資金を抜き取られたウォレットにとっては、どちらも関係ありません。
今週、私ならこうします。
• ブラウザーではなく、ハードウェアウォレットの画面で、すべてのアドレスの最初と最後の文字を確認する
• 事態の全容が明らかになるまで、高額送金には特に注意する
• 「見慣れた」サイトでも、新たな承認を求めてきたら信用しない
あなたは端末でアドレス全体を実際に確認していますか? それとも最初の数文字だけですか?
#暗号資産セキュリティ #Ledger #サプライチェーン攻撃 #ウォレットセキュリティ #BinanceSquare
金融アドバイスではありません。ご自身で調査してください。
セキュリティ企業のReport URIによると、攻撃者はウェブサイト検証プラットフォームOptimizelyでホストされているプロジェクトに、悪意あるJavaScriptを紛れ込ませました。スクリプト1,611件を調査したところ、Zoom、CNN、BBC、HSBC、Ledgerのサイトを含む178の組織で、感染ファイル188件が見つかったとのことです。報告された挙動には、ウォレットアドレスの差し替え、決済時のカード情報の抜き取り、Cookieの窃取、さらには古いiPhoneを狙うことまで含まれています。Optimizelyは、アカウント登録の仕組みにあった脆弱性を不正な第三者に悪用されたと認めました。Report URIは検出ツールを販売しており、178という数字は下限にすぎないため、私は事後調査の結果を待ちたいと思います。
私は2014年からこの業界にいますが、手口はずっと変わりません。資金がブロックチェーンから直接盗まれることはめったにありません。盗まれるのは最後のわずかな部分、つまり、疑いもせずに開いたページでアドレスを貼り付けたり、「確認」をクリックしたりする場面です。$BTC は約64.2Kドル、$ETH は約1,814ドルですが、資金を抜き取られたウォレットにとっては、どちらも関係ありません。
今週、私ならこうします。
• ブラウザーではなく、ハードウェアウォレットの画面で、すべてのアドレスの最初と最後の文字を確認する
• 事態の全容が明らかになるまで、高額送金には特に注意する
• 「見慣れた」サイトでも、新たな承認を求めてきたら信用しない
あなたは端末でアドレス全体を実際に確認していますか? それとも最初の数文字だけですか?
#暗号資産セキュリティ #Ledger #サプライチェーン攻撃 #ウォレットセキュリティ #BinanceSquare
金融アドバイスではありません。ご自身で調査してください。