
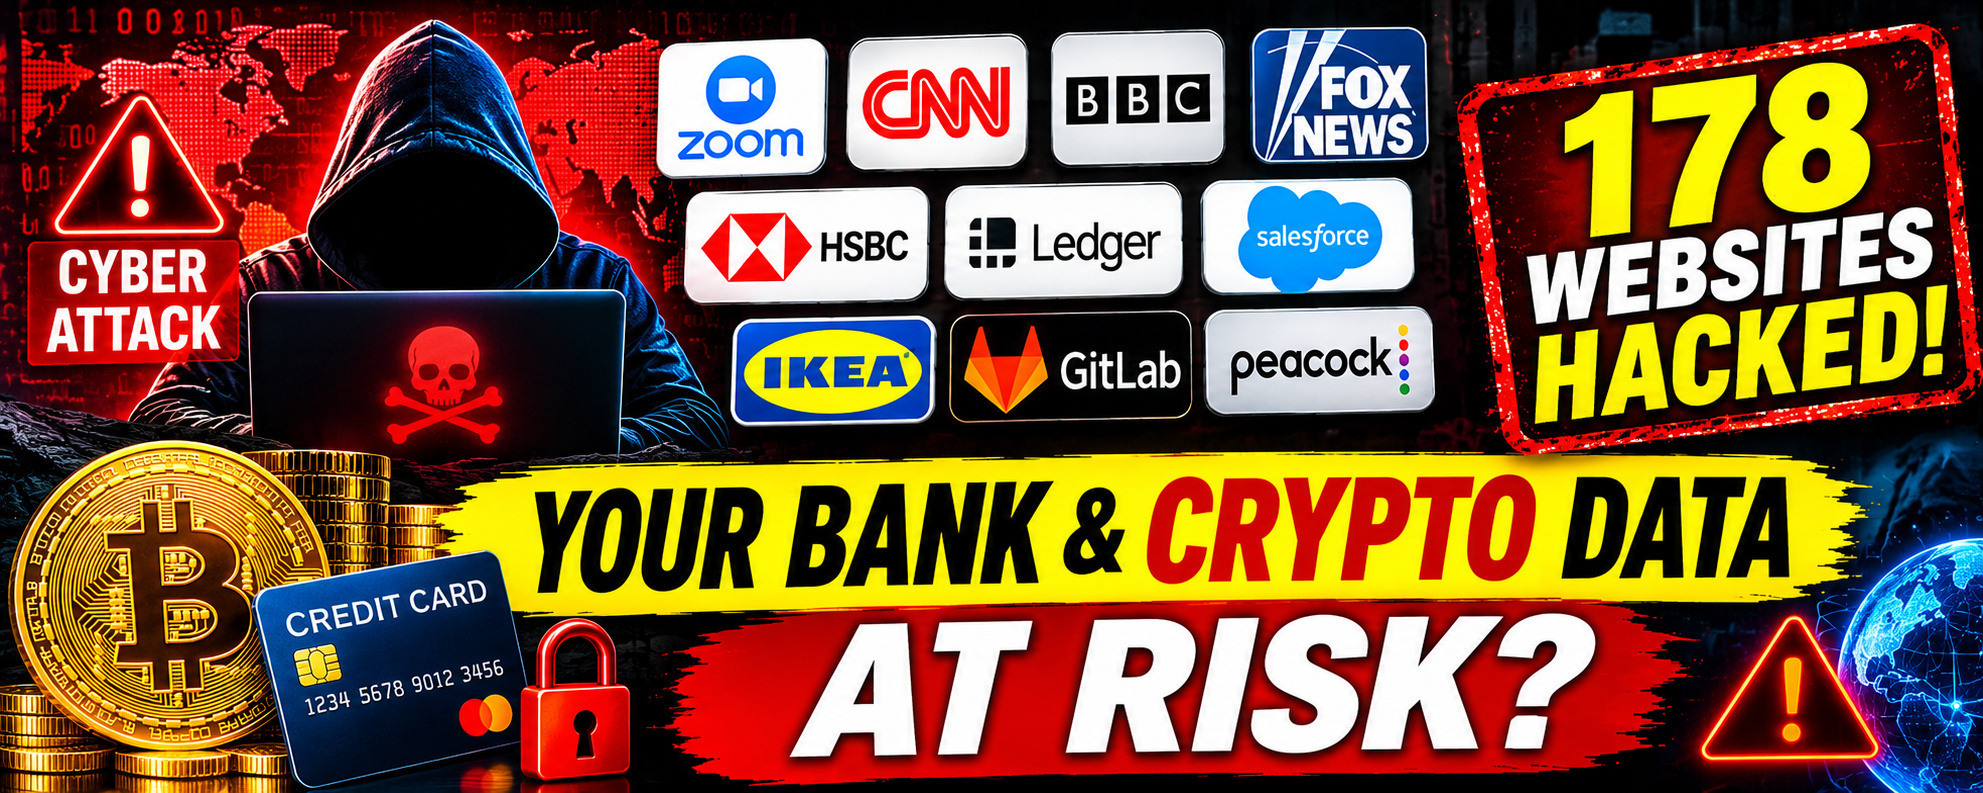
🚨大規模サイバー攻撃:ハッカーがZoom、CNN、BBC、Fox News、Ledgerを含む178の主要ウェブサイトを標的に!
178の組織に関連するウェブサイトに危険なマルウェアがハッカーによって仕込まれたと報じられ、世界で最も広く知られるブランドも含まれていたことから、大規模なサイバーセキュリティー事件として世界中で警戒が高まっています。
影響を受けた組織には、Zoom、CNN、BBC、Fox News、HSBC、Ledger、Salesforce、IKEA、GitLabのほか、複数の大手企業が含まれると報じられています。
2026年11月16日に発見されたこの攻撃では、世界中の企業が利用する人気のウェブサイト最適化・実験プラットフォームOptimizelyを通じて、悪意のあるJavaScriptコードが配信されました。
ハッカーはどのように攻撃を実行したのか?
サイバーセキュリティ研究者によると、攻撃者はOptimizelyのExperimentationアカウント登録プロセスの脆弱性を悪用し、顧客プロジェクトに悪意あるJavaScriptを挿入しました。
これにより、影響を受けたサードパーティー製スクリプトに依存するウェブサイト上に、危険なコードが表示されるようになりました。
今回のインシデントが特に懸念されるのは、訪問者が不審なファイルをダウンロードしたり、悪意ある広告をクリックしたりする必要がなかった可能性があるためです。影響を受けたウェブページを訪問するだけで、悪意あるスクリプトにさらされるおそれがありました。
ハッカーはどのような情報を盗もうとしていたのか?
研究者は、マルウェアにいくつかの危険な機能が含まれていることを特定しました。
1. クレジットカード情報の窃取
悪意あるコードは、影響を受けたウェブサイトのフォームに入力されたクレジットカード番号、有効期限、セキュリティコードを取得しようとしていました。
2. 暗号資産ウォレットの乗っ取り
このマルウェアは、正規の暗号資産ウォレットアドレスを、攻撃者が管理するアドレスに置き換えることができました。これにより、暗号資産の支払いや送金が犯罪者のウォレットに転送されるおそれがありました。
3. ブラウザーデータの窃取
悪意あるスクリプトには、ブラウザーのCookie、ウェブページの情報、スクリーンショットを収集するよう設計された機能も含まれていました。
4. iPhoneおよびiPadを狙った攻撃
研究者は、エクスプロイトキットを使用して一部の旧型iOS端末を標的にするよう設計された、追加の悪意あるコードも特定しました。
このキャンペーンは金融情報の窃取にとどまらないため、今回のインシデントは特に深刻です。
影響を受けた主な企業は?
報告された一覧には、よく知られた組織が複数含まれています。
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
研究者は178の組織に関連する悪意あるスクリプトを特定しましたが、個々の訪問者への正確な影響については、現在も調査が続いています。
マルウェアは削除されたのか?
発覚後、Optimizelyは、顧客プロジェクトのJavaScriptが不正に変更されたセキュリティインシデントを確認しました。
同社によると、脆弱性のある登録経路を遮断し、修正プログラムを導入して、挿入されたコードを削除し、アクティブなセッションを終了させ、トークンを無効化し、影響を受けたアカウントのアクセス権をリセットしました。
しかし、各組織が潜在的な影響を調査するなか、サイバーセキュリティ研究者はインシデントの監視を続けました。
重要なのは、影響を受けた組織の一覧に掲載されたからといって、その会社の内部システムが完全にハッキングされた、あるいは顧客情報が実際に盗まれたことを自動的に意味するわけではないという点です。
インターネット利用者は今、何をすべきか?
利用者は、特にインシデント発生中に影響を受けたウェブサイトを訪問していた場合、より慎重に行動してください。
- 銀行口座やクレジットカードの取引に不審な点がないか確認する。
- 不正な取引が見つかった場合は、直ちに銀行に連絡する。
- 暗号資産ウォレットの取引を注意深く確認する。
- 暗号資産を送金する前に、ウォレットアドレスを別の方法で確認する。
- ブラウザー、オペレーティングシステム、モバイル端末を最新の状態に更新する。
- アカウントの認証情報やセッションが侵害された証拠がある場合は、パスワードを変更する。
- 可能な限り、二要素認証を有効にする。
最後に
今回のインシデントは、拡大するサイバーセキュリティ上の脅威を浮き彫りにしています。攻撃者は必ずしも企業の主要なコンピューターシステムに直接侵入する必要はありません。信頼されているサードパーティーのサービスを侵害すれば、数百のウェブサイトにわたる訪問者が危険にさらされる可能性があります。
報道によると178の組織が影響を受けた今回のインシデントは、サードパーティー製ソフトウェアのセキュリティと、オンライン上の機密性の高い金融情報の保護について、重大な疑問を投げかけています。
今後の最大の焦点は、実際に何人の訪問者が危険にさらされたのか、さらなる金融情報が盗まれたのか、そして同様の攻撃を防ぐために企業がどのような追加のセキュリティ対策を導入するのかという点です。
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach