マルチシグで一度も署名していないのに、645万ドルがそのまま引き出された——今回はSafeコントラクトに問題はなかった。
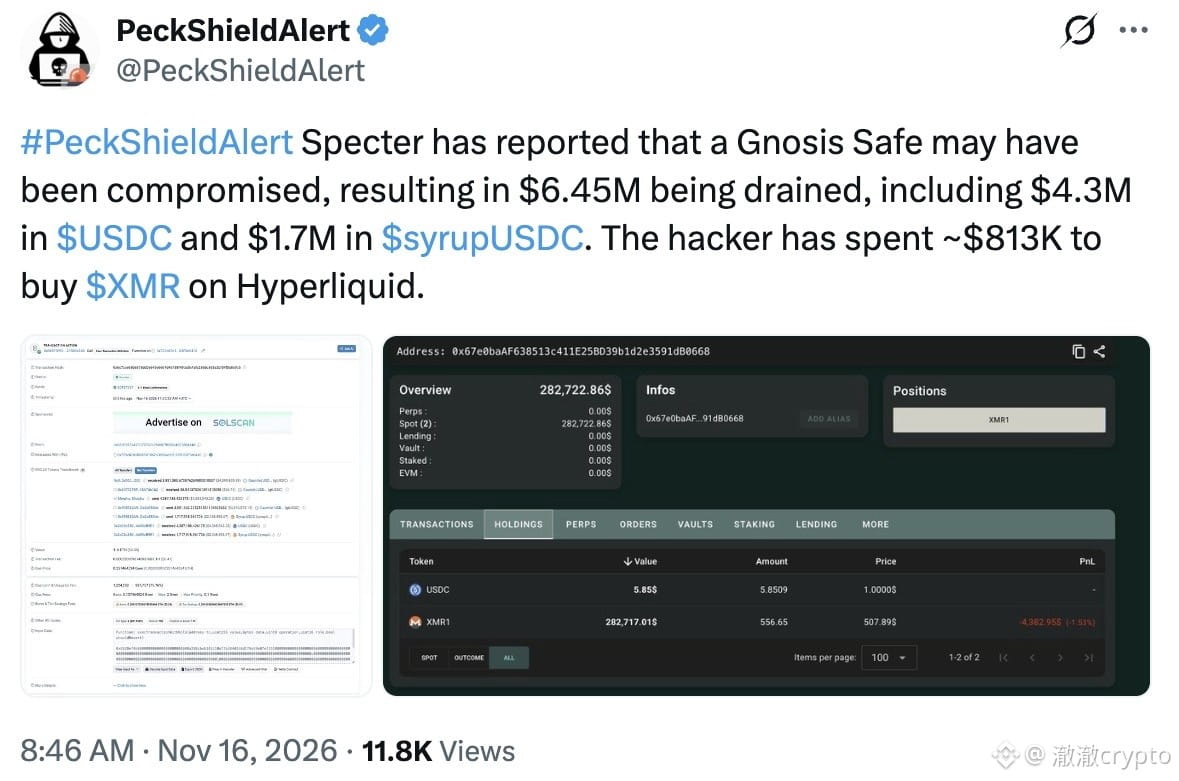
確認された内容:11月16日(月)、Gnosis Safeのマルチシグウォレットから1回の取引で4,387,188.43 USDCと1,717,918.96 syrupUSDCが送金され、合計約645万ドル相当が流出した(オンチェーン記録をCointelegraphが確認)。
資金の移動には、ウォレットに導入されていたZodiac Roles権限モジュールが使われ、保有者による追加署名は不要だった。
攻撃者はその後、約81万3,000ドルをMonero(XMR)に交換し、さらに約120万ドルをWagyu経由でXMRに洗浄した。
私の見解:これはSafeが攻撃されたのではなく、「鍵」と「広すぎる権限」がそろって問題を起こしたケースだ。
Zodiacの共同創業者は、モジュールに脆弱性はなく、長年ロールを持っていたメンバーの鍵が盗まれた可能性があり、ウォレットの権限設定で意図せずこの送金が許可されていた可能性が極めて高いと述べた。
私ならこうする:Safeを使っているチームは、まずRolesの権限一覧を確認し、範囲を超えた権限はすぐに取り消す。
この判断が覆る条件:今後、モジュール自体に本当に脆弱性があったと判明した場合、上記の見解は撤回する。
マルチシグで最大の落とし穴は、コントラクトの脆弱性だと思う?それとも自分で設定を間違えた権限?
$BTC $ETH $SOL
#Safe #マルチシグウォレット
確認された内容:11月16日(月)、Gnosis Safeのマルチシグウォレットから1回の取引で4,387,188.43 USDCと1,717,918.96 syrupUSDCが送金され、合計約645万ドル相当が流出した(オンチェーン記録をCointelegraphが確認)。
資金の移動には、ウォレットに導入されていたZodiac Roles権限モジュールが使われ、保有者による追加署名は不要だった。
攻撃者はその後、約81万3,000ドルをMonero(XMR)に交換し、さらに約120万ドルをWagyu経由でXMRに洗浄した。
私の見解:これはSafeが攻撃されたのではなく、「鍵」と「広すぎる権限」がそろって問題を起こしたケースだ。
Zodiacの共同創業者は、モジュールに脆弱性はなく、長年ロールを持っていたメンバーの鍵が盗まれた可能性があり、ウォレットの権限設定で意図せずこの送金が許可されていた可能性が極めて高いと述べた。
私ならこうする:Safeを使っているチームは、まずRolesの権限一覧を確認し、範囲を超えた権限はすぐに取り消す。
この判断が覆る条件:今後、モジュール自体に本当に脆弱性があったと判明した場合、上記の見解は撤回する。
マルチシグで最大の落とし穴は、コントラクトの脆弱性だと思う?それとも自分で設定を間違えた権限?
$BTC $ETH $SOL
#Safe #マルチシグウォレット