178のウェブサイトに仮想通貨を盗むスクリプト、すでに7,040ドルを受領
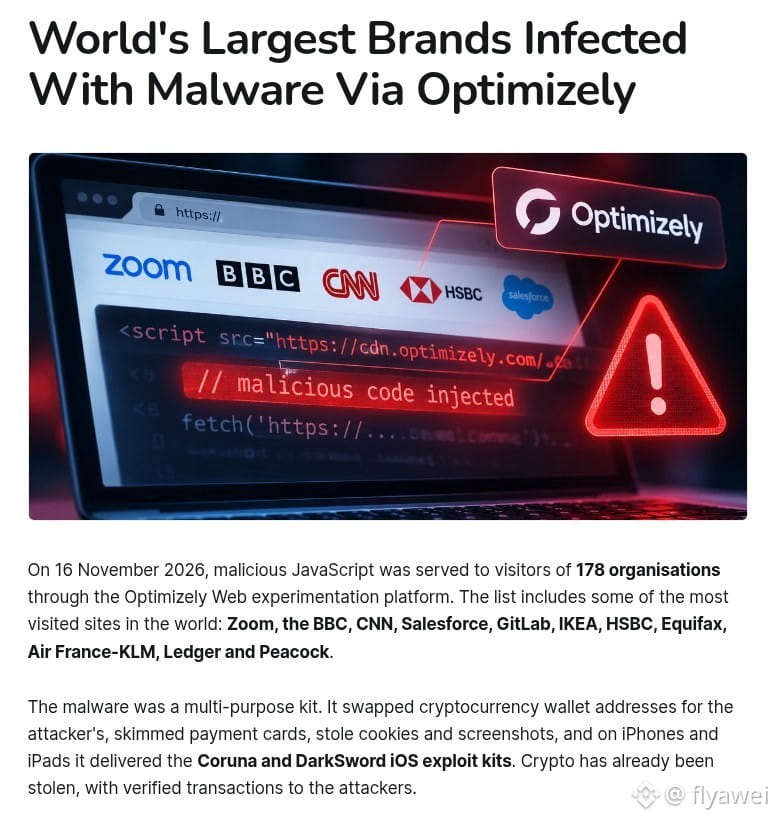
ウェブサイトのテストを行う企業Optimizelyが、北京時間11月16日12時21分以降、顧客のウェブサイトに配信したスクリプトに悪意あるコードを混入されました。その後、1,611本のスクリプトが調査され、178の組織に属する188本が感染していることが特定されました。Ledgerの公式サイト、HSBC、BBC、CNN、Zoomなど、よく利用されるウェブサイトも含まれていました。
このコードは、ページ上や入力欄、クリップボードにあるウォレットアドレスを攻撃者のものに置き換え、銀行カード番号も監視します。iPhoneでこれらのページを開くと、エクスプロイトプログラムを送り込まれる可能性もあります。
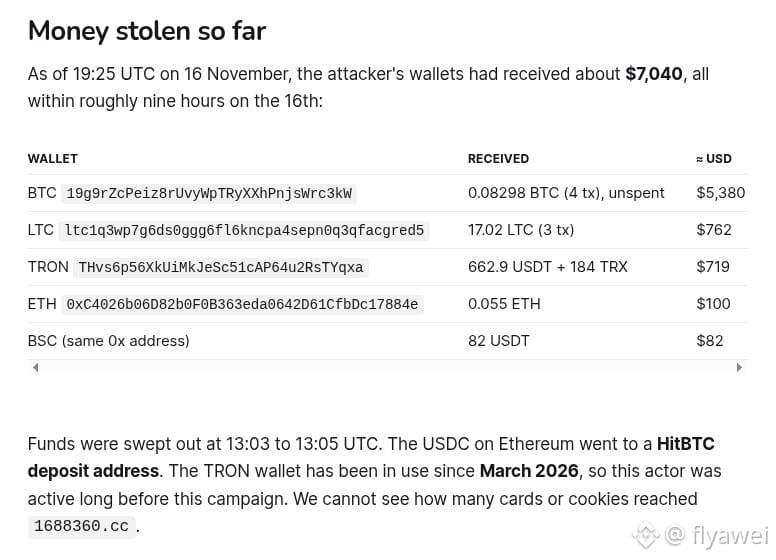
ブロックチェーン上で確認できる入金額は、北京時間11月17日3時25分時点で約7,040ドルです。約9時間の間に入金されたもので、そのうちビットコインは約0.08298 BTC、約5,380ドル相当でした。銀行カード情報やウェブCookieがどれほど持ち出されたのかは、公開情報からはまだ分かっていません。
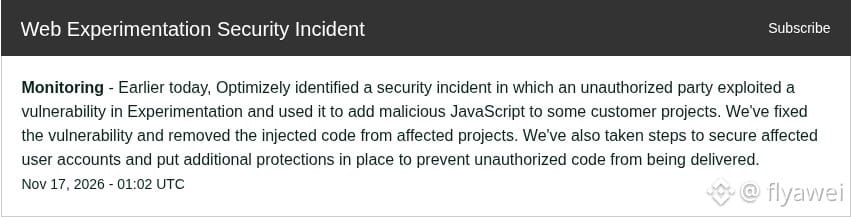
公式発表によると、北京時間11月17日9時02分、一部顧客のプロジェクトに悪意あるコードが書き込まれたのは、実験用製品の脆弱性を悪用されたためとのことです。脆弱性は修正され、コードは削除され、影響を受けたアカウントにも対処済みです。さらに調査したところ、スクリプトの大半は17日午前4時40分から5時10分までに削除され、5時52分の時点では、188本のうち問題が残っていたのは1本だけでした。
私が思うに、こうしたスクリプトは、普段から信頼されているドメインを通じて配信されるため、防ぐのはかなり難しいです。16日から17日未明にかけて、これらのウェブサイトでウォレットアドレスをコピーした人は、送金前に必ずもう一度確認してください。
初心者の方は、まずはよく調べて慎重に。買うなら$BTC だけにしましょう
ウェブサイトのテストを行う企業Optimizelyが、北京時間11月16日12時21分以降、顧客のウェブサイトに配信したスクリプトに悪意あるコードを混入されました。その後、1,611本のスクリプトが調査され、178の組織に属する188本が感染していることが特定されました。Ledgerの公式サイト、HSBC、BBC、CNN、Zoomなど、よく利用されるウェブサイトも含まれていました。
このコードは、ページ上や入力欄、クリップボードにあるウォレットアドレスを攻撃者のものに置き換え、銀行カード番号も監視します。iPhoneでこれらのページを開くと、エクスプロイトプログラムを送り込まれる可能性もあります。
ブロックチェーン上で確認できる入金額は、北京時間11月17日3時25分時点で約7,040ドルです。約9時間の間に入金されたもので、そのうちビットコインは約0.08298 BTC、約5,380ドル相当でした。銀行カード情報やウェブCookieがどれほど持ち出されたのかは、公開情報からはまだ分かっていません。
公式発表によると、北京時間11月17日9時02分、一部顧客のプロジェクトに悪意あるコードが書き込まれたのは、実験用製品の脆弱性を悪用されたためとのことです。脆弱性は修正され、コードは削除され、影響を受けたアカウントにも対処済みです。さらに調査したところ、スクリプトの大半は17日午前4時40分から5時10分までに削除され、5時52分の時点では、188本のうち問題が残っていたのは1本だけでした。
私が思うに、こうしたスクリプトは、普段から信頼されているドメインを通じて配信されるため、防ぐのはかなり難しいです。16日から17日未明にかけて、これらのウェブサイトでウォレットアドレスをコピーした人は、送金前に必ずもう一度確認してください。
初心者の方は、まずはよく調べて慎重に。買うなら$BTC だけにしましょう