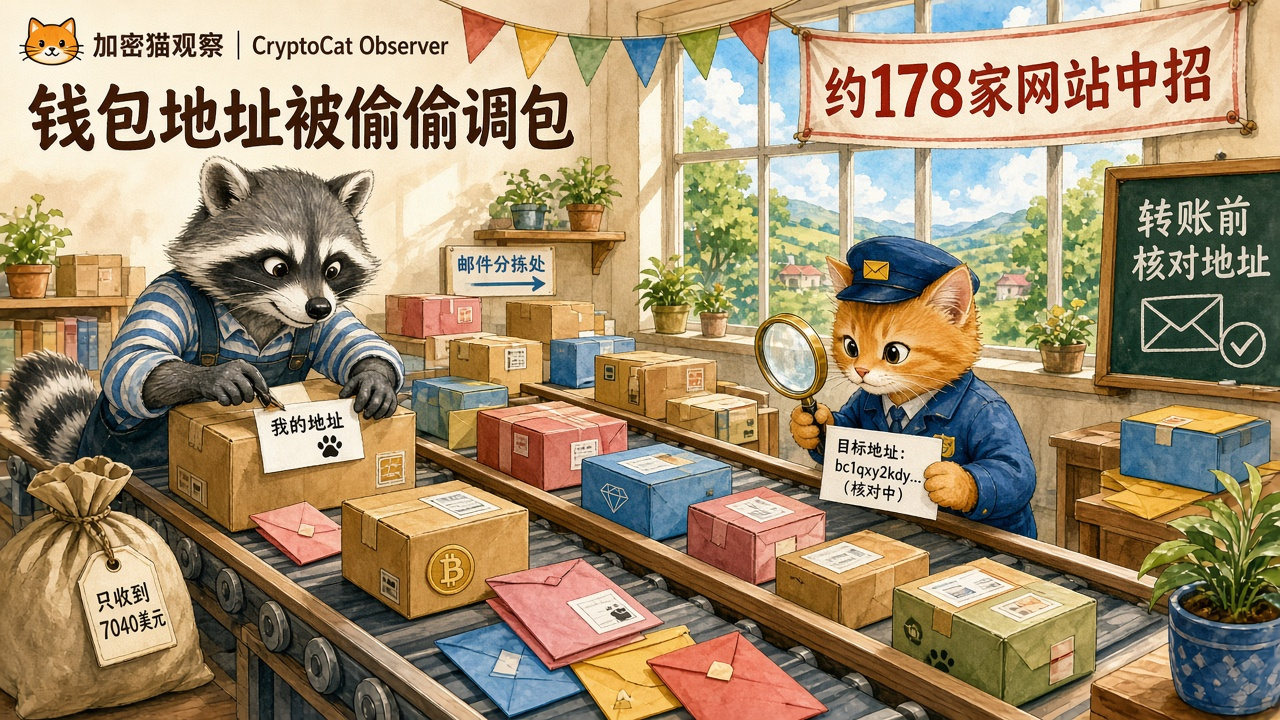
Zoom、BBC、Ledgerなど約178の組織のウェブサイトに、11月16日、ウォレットアドレスをすり替える悪意あるコードが仕込まれた。攻撃者が受け取った金額は、現在のところ約7,040ドルにとどまっている。
11月16日、ウェブサイトのテストツール「Optimizely Web」で問題が発生した。攻撃者が、同ツールのホストするスクリプトに悪意あるコードを仕込み、Zoom、BBC、CNN、IKEA、ハードウェアウォレットメーカーのLedgerなど約178の組織のウェブサイトを訪れた人がページを開くと、そのコードが読み込まれる状態になった。これを最初に公表したのは、セキュリティ研究者のScott Helme氏だ。
このコードがまず狙ったのは、暗号資産のアドレスだった。ウェブページやフォーム、クリップボードに有効なBTC、ETH、TRON、Solanaなどのウォレットアドレスがあると、こっそり攻撃者のアドレスに置き換える。つまり、自分のアドレスをコピーしたつもりでも、貼り付けると別人のアドレスになっている可能性がある。さらに、クレジットカード情報、Cookie、ウェブページのスクリーンショットも盗み取る。
興味深いのは、これだけ大規模な攻撃にもかかわらず、得られたものは少なかったことだ。Scott Helme氏の集計によると、11月17日午前3時25分(UTC+8)時点で、攻撃者の複数のウォレットが受け取ったのは合計約7,040ドル相当で、その大半は約0.083ビットコイン。残りはライトコインやUSDTなどだった。11月17日午前5時52分には、感染した188個のスクリプトのうち、悪意あるコードが残っていたのは1個だけだった。
一般ユーザーにとって最も実用的な対策は、送金前に、貼り付けたアドレスの先頭と末尾を何文字か余分に確認することだ。Binanceで出金する際は、出金アドレスのホワイトリストを有効にして、事前に登録したアドレスにのみ出金できるようにする方法もある。
#安全 #BTC #Ledger は投資助言ではありません
11月16日、ウェブサイトのテストツール「Optimizely Web」で問題が発生した。攻撃者が、同ツールのホストするスクリプトに悪意あるコードを仕込み、Zoom、BBC、CNN、IKEA、ハードウェアウォレットメーカーのLedgerなど約178の組織のウェブサイトを訪れた人がページを開くと、そのコードが読み込まれる状態になった。これを最初に公表したのは、セキュリティ研究者のScott Helme氏だ。
このコードがまず狙ったのは、暗号資産のアドレスだった。ウェブページやフォーム、クリップボードに有効なBTC、ETH、TRON、Solanaなどのウォレットアドレスがあると、こっそり攻撃者のアドレスに置き換える。つまり、自分のアドレスをコピーしたつもりでも、貼り付けると別人のアドレスになっている可能性がある。さらに、クレジットカード情報、Cookie、ウェブページのスクリーンショットも盗み取る。
興味深いのは、これだけ大規模な攻撃にもかかわらず、得られたものは少なかったことだ。Scott Helme氏の集計によると、11月17日午前3時25分(UTC+8)時点で、攻撃者の複数のウォレットが受け取ったのは合計約7,040ドル相当で、その大半は約0.083ビットコイン。残りはライトコインやUSDTなどだった。11月17日午前5時52分には、感染した188個のスクリプトのうち、悪意あるコードが残っていたのは1個だけだった。
一般ユーザーにとって最も実用的な対策は、送金前に、貼り付けたアドレスの先頭と末尾を何文字か余分に確認することだ。Binanceで出金する際は、出金アドレスのホワイトリストを有効にして、事前に登録したアドレスにのみ出金できるようにする方法もある。
#安全 #BTC #Ledger は投資助言ではありません