🚨 マルチシグがハッキング?Safe Walletから645万ドルが盗まれるも、コードの不具合が原因ではなかった 💸
今週月曜日、Safeウォレットから約645万ドルが盗まれました。ただし、これは「エクスプロイト」やスマートコントラクトの不具合ではなく、いつもの人為的要因によるものです。
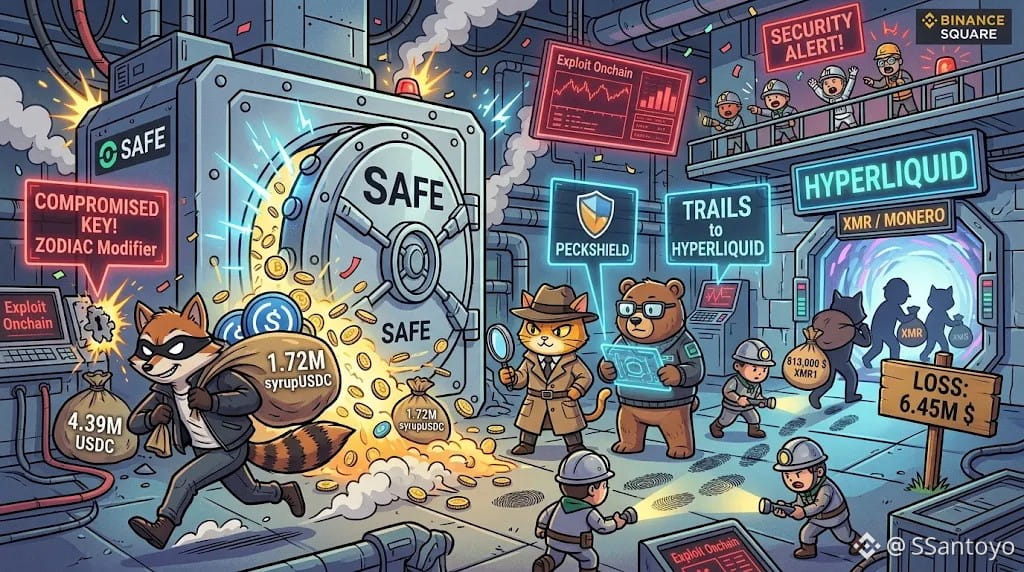
どうやって盗んだのでしょうか?攻撃者は、「Zodiac Roles」(ウォレット内で誰が何をできるかを分けるモジュール)で権限を持っていた古参メンバーの秘密鍵を侵害したようです。
そのアクセス権を使い、侵入者は一度の操作で390万USDCと172万syrupUSDCを送金するトランザクションを承認しました。コードへのハッキングはありません。コントラクトは正常に動作しましたが、ハッカーは有効な権限付きの鍵を使い、疑われることなく資金を持ち出しました。
🕵️♂️ 資金の流れ:PeckShieldとBitqueryが資金を追跡したところ、Hyperliquidに直接送られていました。そこでハッカーは約81万3,000ドルを使ってMonero($XMR)トークンを購入し、痕跡を消そうとしました。
これは、どんなに優れたマルチシグウォレットでも、鍵の管理をおろそかにし、古い権限を残したままにしておけば安全ではないことを思い出させてくれます。最も弱いリンクは、いつだって鍵の持ち主です。
Web3での権限やセキュリティを、あなたはどう管理していますか? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
今週月曜日、Safeウォレットから約645万ドルが盗まれました。ただし、これは「エクスプロイト」やスマートコントラクトの不具合ではなく、いつもの人為的要因によるものです。
どうやって盗んだのでしょうか?攻撃者は、「Zodiac Roles」(ウォレット内で誰が何をできるかを分けるモジュール)で権限を持っていた古参メンバーの秘密鍵を侵害したようです。
そのアクセス権を使い、侵入者は一度の操作で390万USDCと172万syrupUSDCを送金するトランザクションを承認しました。コードへのハッキングはありません。コントラクトは正常に動作しましたが、ハッカーは有効な権限付きの鍵を使い、疑われることなく資金を持ち出しました。
🕵️♂️ 資金の流れ:PeckShieldとBitqueryが資金を追跡したところ、Hyperliquidに直接送られていました。そこでハッカーは約81万3,000ドルを使ってMonero($XMR)トークンを購入し、痕跡を消そうとしました。
これは、どんなに優れたマルチシグウォレットでも、鍵の管理をおろそかにし、古い権限を残したままにしておけば安全ではないことを思い出させてくれます。最も弱いリンクは、いつだって鍵の持ち主です。
Web3での権限やセキュリティを、あなたはどう管理していますか? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP