ハードウェアウォレットより先に、配送伝票から情報漏えい:Trezorで約2万7,000件の注文情報が流出
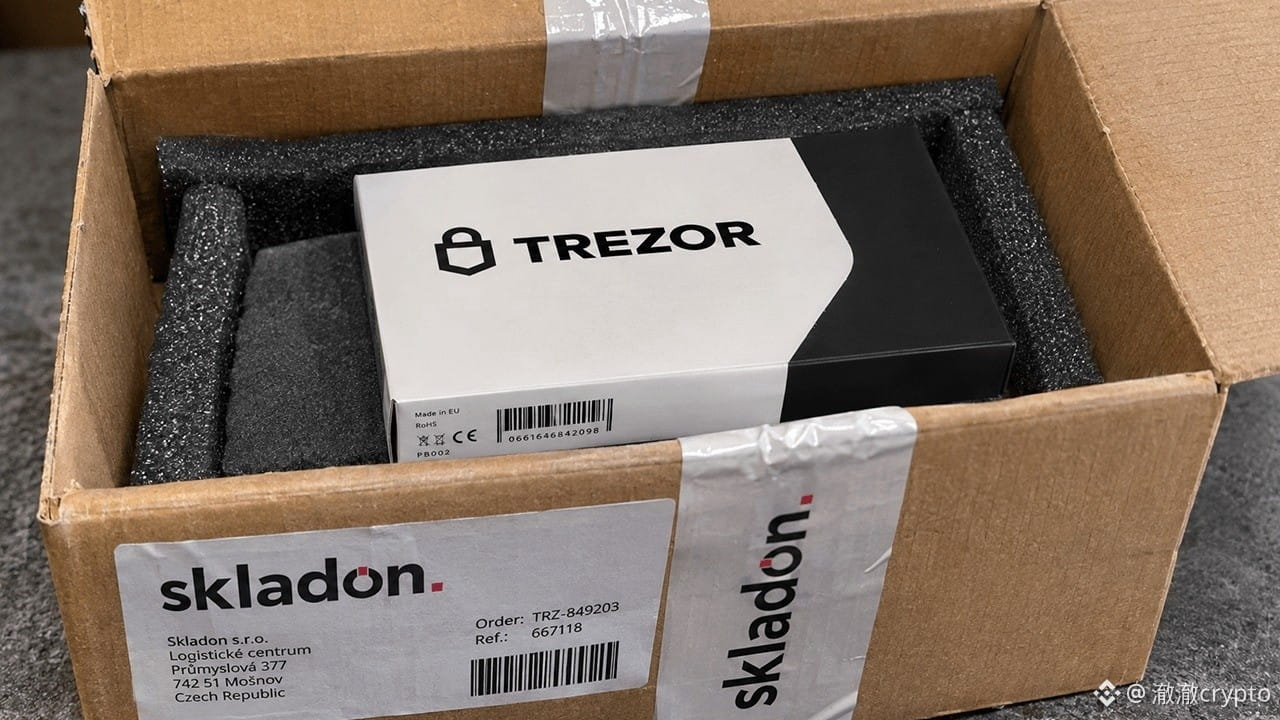
Trezorは11月16日、物流業者Skladonが11月7日に侵害され、11月15日になってTrezorに報告したと発表しました。
8月9日から11月7日までの約2万7,000件の注文情報が持ち出され、氏名、電話番号、自宅住所、メールアドレス、モデル、価格が含まれていました。米国のユーザーは影響を受けていません。
すでに、カスタマーサポートを装った詐欺電話を受けたユーザーもいます。詐欺師は電話口で、実際の注文情報を言い当てることができます。
デバイス、リカバリーシード、PINコードに問題はなく、資金が失われることもありません。しかし住所が漏れたため、詐欺電話を見分ける難易度は一気に上がりました。
Trezorにとって、今年に入ってから今回が3件目の第三者による情報漏えいです。8月にはShipMonkで約1万4,000件、9月にはメール配信業者Brevoで34万7,000件の連絡先が流出しました。
8月9日から11月7日までに注文した人は、注文について尋ねる電話、SMS、メールはすべて詐欺として扱い、公式サイトからのみカスタマーサポートに連絡してください。
この判断を覆す唯一の反証は、Trezorが「データは外部に流出していない」と発表を改めることです。それまでは情報漏えいがあったものとして対応してください。
ハードウェアウォレットメーカーは、物流業者からの情報漏えいに責任を負うべきでしょうか。それとも、すべて外部委託先の責任でしょうか?
$BTC $ETH $SOL
#硬件钱包 #Trezor
Trezorは11月16日、物流業者Skladonが11月7日に侵害され、11月15日になってTrezorに報告したと発表しました。
8月9日から11月7日までの約2万7,000件の注文情報が持ち出され、氏名、電話番号、自宅住所、メールアドレス、モデル、価格が含まれていました。米国のユーザーは影響を受けていません。
すでに、カスタマーサポートを装った詐欺電話を受けたユーザーもいます。詐欺師は電話口で、実際の注文情報を言い当てることができます。
デバイス、リカバリーシード、PINコードに問題はなく、資金が失われることもありません。しかし住所が漏れたため、詐欺電話を見分ける難易度は一気に上がりました。
Trezorにとって、今年に入ってから今回が3件目の第三者による情報漏えいです。8月にはShipMonkで約1万4,000件、9月にはメール配信業者Brevoで34万7,000件の連絡先が流出しました。
8月9日から11月7日までに注文した人は、注文について尋ねる電話、SMS、メールはすべて詐欺として扱い、公式サイトからのみカスタマーサポートに連絡してください。
この判断を覆す唯一の反証は、Trezorが「データは外部に流出していない」と発表を改めることです。それまでは情報漏えいがあったものとして対応してください。
ハードウェアウォレットメーカーは、物流業者からの情報漏えいに責任を負うべきでしょうか。それとも、すべて外部委託先の責任でしょうか?
$BTC $ETH $SOL
#硬件钱包 #Trezor