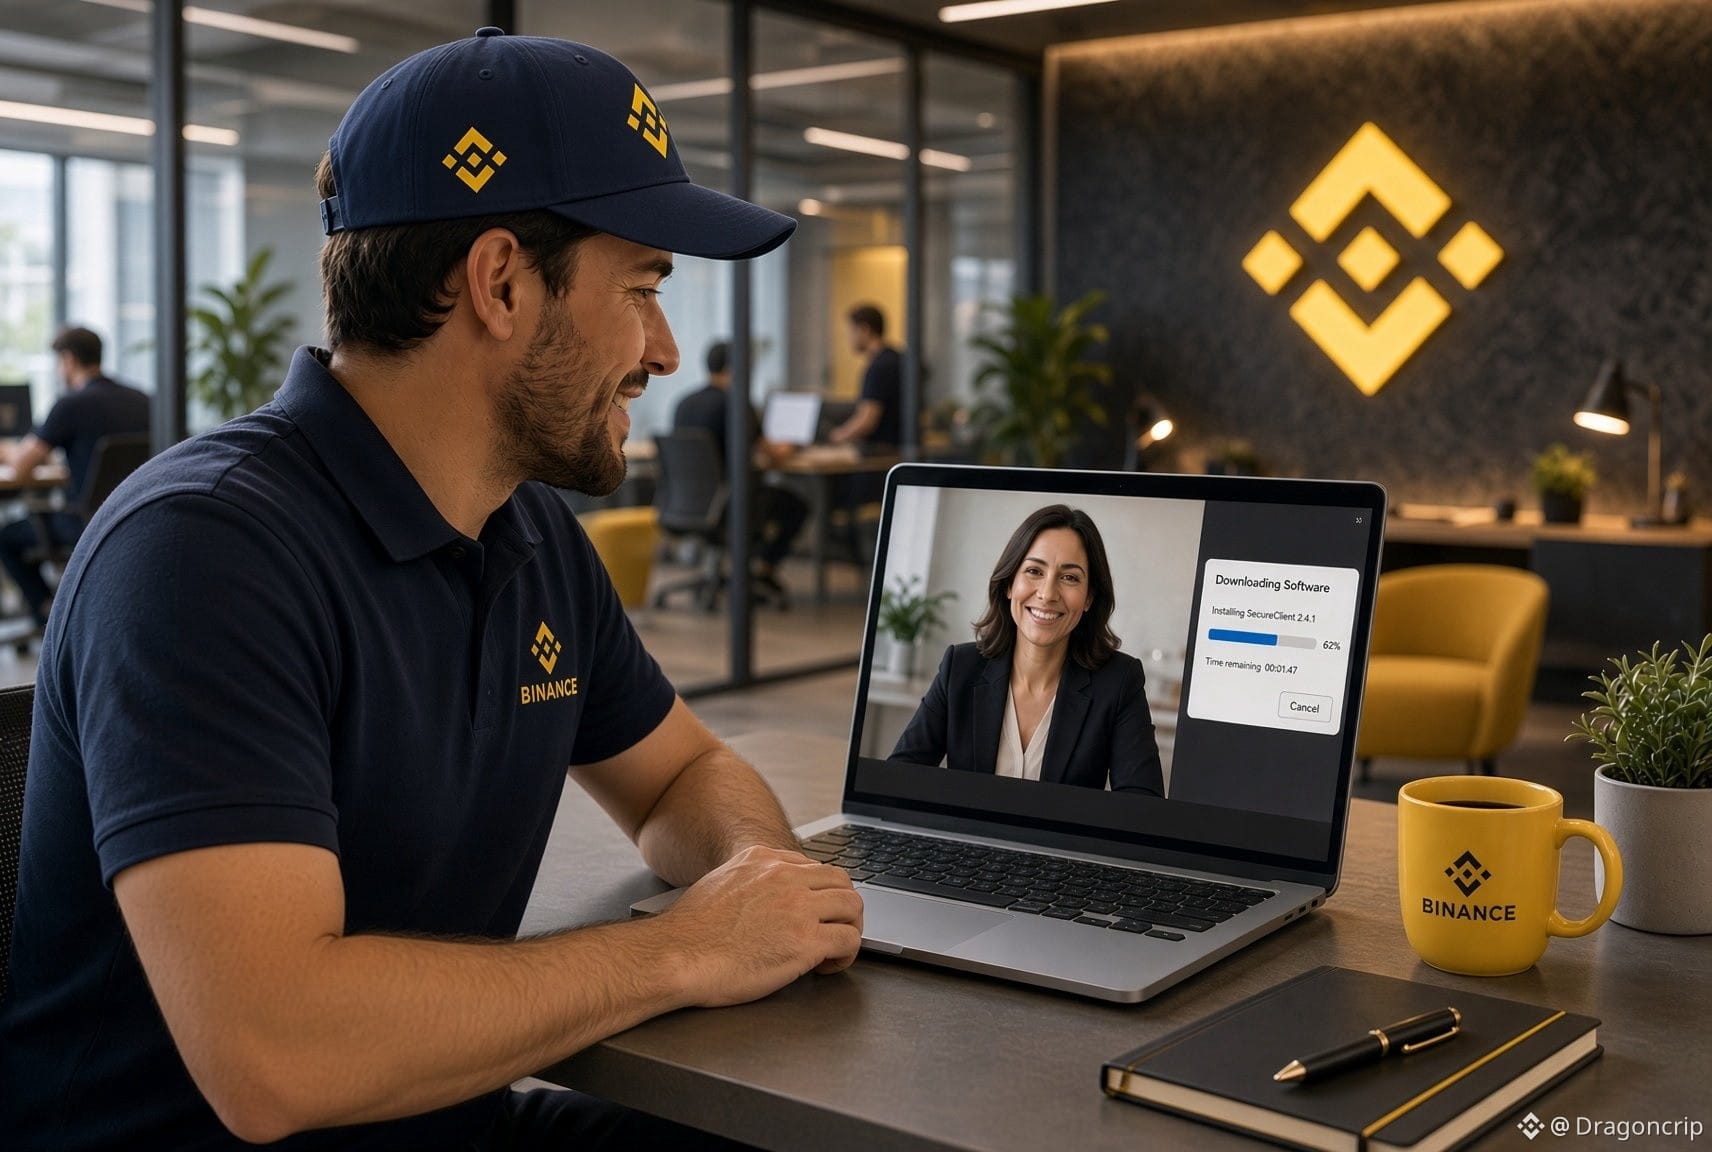
#Binanceの盗難は、ソーシャルエンジニアリング攻撃だったことが判明しました。
業界最大の弱点、つまり人間を狙ったのです。従業員をだまし、ありもしない仕事の話を持ちかけました。
1) Binanceの従業員に仕事を持ちかけます。面接やビデオ通話を行い、最後にプログラムをダウンロードさせます。
2) 従業員は自分のパソコンにそのプログラムをダウンロードします。そのノートパソコンを足がかりに、攻撃者はBinanceのウォレットを管理するチームのほかのマシンへと侵入しました。
3) そのアクセス権を使い、Binanceのウォレット署名用の内部システムを掌握しました。
4) そして、そこからすべてを盗み始めました。
またしても、盗難は人為的ミスによって引き起こされることが示されました。
業界最大の弱点、つまり人間を狙ったのです。従業員をだまし、ありもしない仕事の話を持ちかけました。
1) Binanceの従業員に仕事を持ちかけます。面接やビデオ通話を行い、最後にプログラムをダウンロードさせます。
2) 従業員は自分のパソコンにそのプログラムをダウンロードします。そのノートパソコンを足がかりに、攻撃者はBinanceのウォレットを管理するチームのほかのマシンへと侵入しました。
3) そのアクセス権を使い、Binanceのウォレット署名用の内部システムを掌握しました。
4) そして、そこからすべてを盗み始めました。
またしても、盗難は人為的ミスによって引き起こされることが示されました。