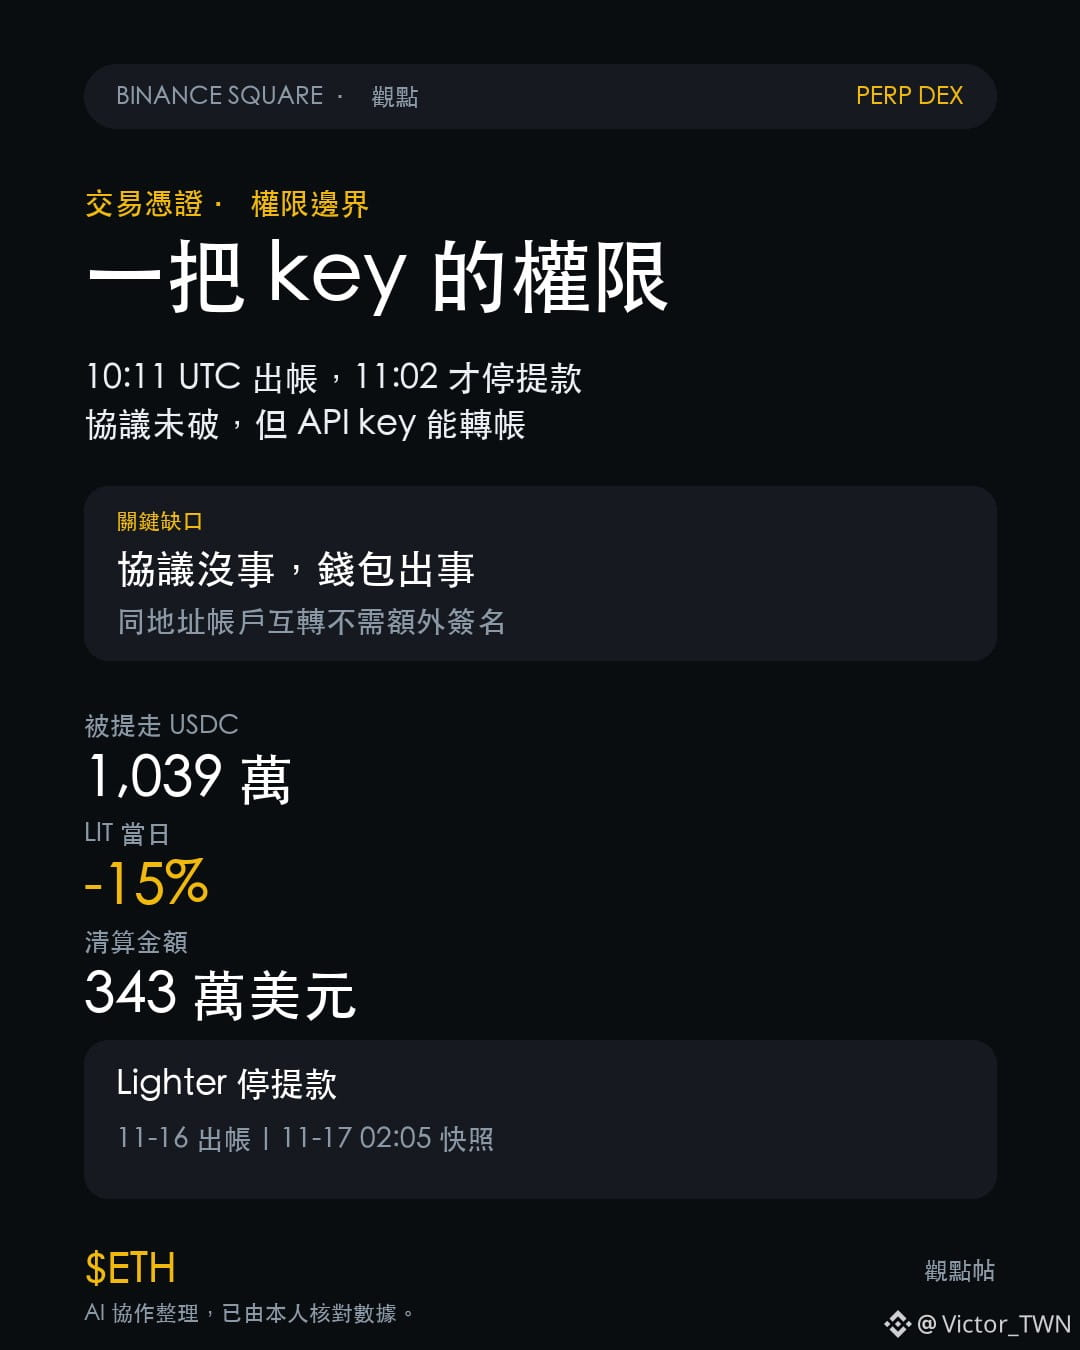
Lighterは昨夜、出金をすべて停止した。10,393,057 USDCが10:11 UTCにイーサリアム上のコントラクトから流出し、4分以内にETHへ交換された。出金停止の告知が出たのは11:02 UTCで、その間には50分あった。
Lighterの説明は明確だ。漏洩したのは取引APIキーであり、プロトコルやスマートコントラクトが侵害されたわけではない。
技術的には筋が通っているが、預金者にとって慰めにはならない。Lighter自身のドキュメントによると、APIキーで注文を出したり、ポジションを管理したりできるほか、同じオンチェーンアドレス配下のアカウント間で資金を移動できる。他人に送金するには、所有者による再署名が必要だ。研究者が追跡した手口は、まさにこの隙を突いている。盗んだアカウントで手数料率0%のプールを作り、自分で99.99%を保有して、被害者のUSDCを小分けに移し入れて償還するというものだ。この部分はオンチェーン研究者の説明であり、LighterはAPIキーの漏洩だけを認め、1,548万ドルという総額は確認していない。
私が問うのは「コントラクトが破られたか」ではなく、「1本のキーにどこまで権限を与えているか」だ。11/15の記事では鍵がどこに保管されているかを問うた。今回は、キーが流出した後にどれだけの資金を動かせるかを問う。
$ETH は約1,920枚を受け取り、さらに3,845枚が攻撃者のウォレットに残っている。LITは15%下落し、最安値は2.35、343万ドルが清算された。UpbitとBithumbはLITの送金をただちに停止した。一方、BTCは64,829、ETHは1,817で、24時間ほぼ動きはなかった。
1つのウォレットが空にされたのに、市場全体は反応しなかった。これはシステミックリスクではなく、パープDEXトークンのリスクプレミアムが再評価されているということだ。
私の見方を覆すには、2つの点を見ればいい。出金再開後も純流出が続くこと、あるいは別のアカウントから509万ドルが持ち出されたと確認されることだ。後者が事実なら、問題は単一のキーではなく、アカウント権限モデル全般にある。
パープDEXでは、取引キー1本に送金権限を持たせるべきだと思う?
#市場の注目
Lighterの説明は明確だ。漏洩したのは取引APIキーであり、プロトコルやスマートコントラクトが侵害されたわけではない。
技術的には筋が通っているが、預金者にとって慰めにはならない。Lighter自身のドキュメントによると、APIキーで注文を出したり、ポジションを管理したりできるほか、同じオンチェーンアドレス配下のアカウント間で資金を移動できる。他人に送金するには、所有者による再署名が必要だ。研究者が追跡した手口は、まさにこの隙を突いている。盗んだアカウントで手数料率0%のプールを作り、自分で99.99%を保有して、被害者のUSDCを小分けに移し入れて償還するというものだ。この部分はオンチェーン研究者の説明であり、LighterはAPIキーの漏洩だけを認め、1,548万ドルという総額は確認していない。
私が問うのは「コントラクトが破られたか」ではなく、「1本のキーにどこまで権限を与えているか」だ。11/15の記事では鍵がどこに保管されているかを問うた。今回は、キーが流出した後にどれだけの資金を動かせるかを問う。
$ETH は約1,920枚を受け取り、さらに3,845枚が攻撃者のウォレットに残っている。LITは15%下落し、最安値は2.35、343万ドルが清算された。UpbitとBithumbはLITの送金をただちに停止した。一方、BTCは64,829、ETHは1,817で、24時間ほぼ動きはなかった。
1つのウォレットが空にされたのに、市場全体は反応しなかった。これはシステミックリスクではなく、パープDEXトークンのリスクプレミアムが再評価されているということだ。
私の見方を覆すには、2つの点を見ればいい。出金再開後も純流出が続くこと、あるいは別のアカウントから509万ドルが持ち出されたと確認されることだ。後者が事実なら、問題は単一のキーではなく、アカウント権限モデル全般にある。
パープDEXでは、取引キー1本に送金権限を持たせるべきだと思う?
#市場の注目