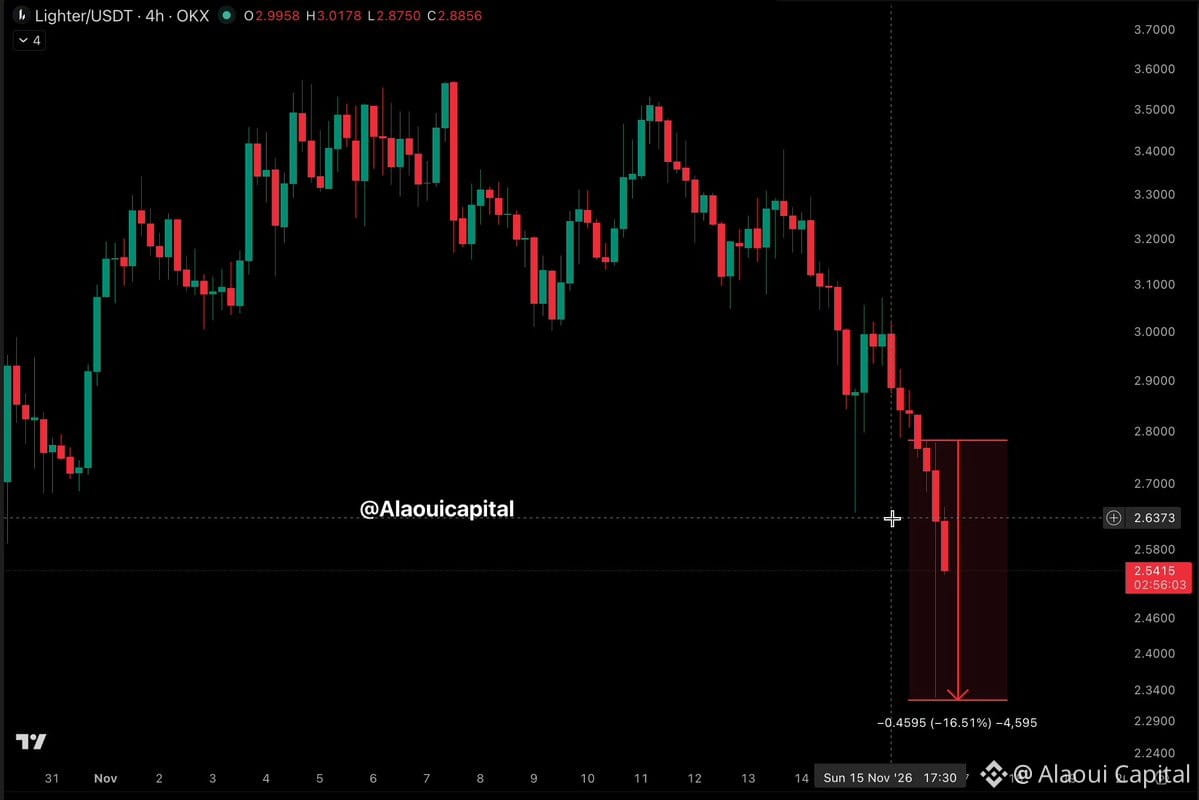

$LIT ユーザーが最も予想していなかったところを突かれた。
侵害されたマーケットメイカーのAPIキーと、LighterのPublic Poolsの仕組みを通じて、1,560万ドルが流出したとされている。
恐ろしいのは、攻撃者が通常の外部出金権限を必要としなかったことだ。
被害者自身のL1アドレスに紐づいたプールを使って、資金を移動させたとされている。
権限設定について、かなり高くつく教訓だ。
今、すべてのユーザーが問いかけているのはこれだ。
自分の資産を預けるうえで、権限設定やプール、出金インフラを信頼できるのか?
資金を取り戻すことと、信頼を取り戻すことは別問題だ。
侵害されたマーケットメイカーのAPIキーと、LighterのPublic Poolsの仕組みを通じて、1,560万ドルが流出したとされている。
恐ろしいのは、攻撃者が通常の外部出金権限を必要としなかったことだ。
被害者自身のL1アドレスに紐づいたプールを使って、資金を移動させたとされている。
権限設定について、かなり高くつく教訓だ。
今、すべてのユーザーが問いかけているのはこれだ。
自分の資産を預けるうえで、権限設定やプール、出金インフラを信頼できるのか?
資金を取り戻すことと、信頼を取り戻すことは別問題だ。