デバッグ用のコードが1行。それだけで十分だった。
Solana上の取引アプリ、Proximaは土曜の夜、事後報告を公開した。その内容は、事件記録のように読める。
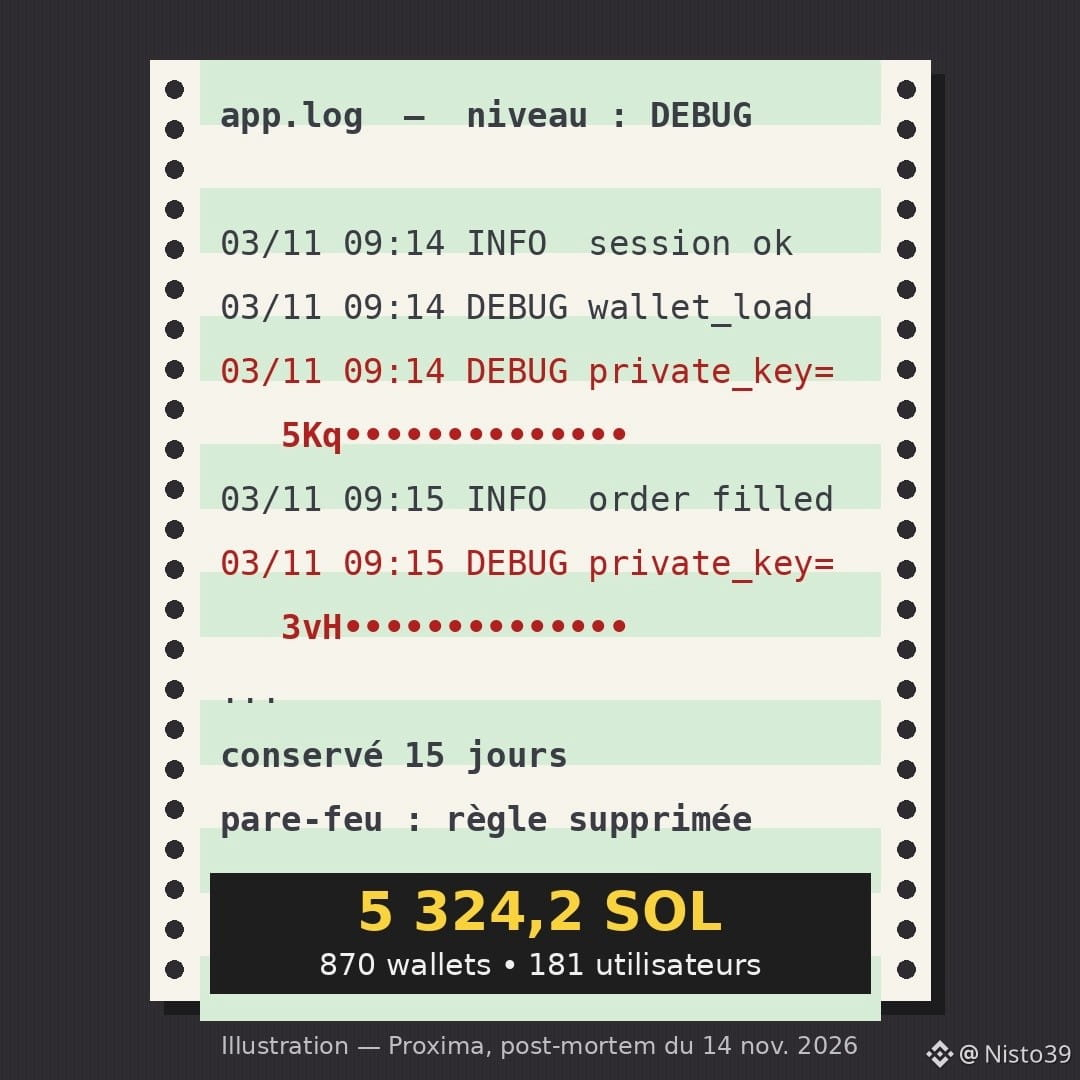
11月3日 — ベータ版用のログ出力行が、技術ログに秘密鍵を書き込み始める。本番環境で動かすはずのないものだった。誰かがパフォーマンスを監視するため、ログを「デバッグ」モードに切り替えていた。
11月10日 — その行を削除。ただし、セキュリティアップデートが「何度も先送り」されていた監視ツール(SigNoz)には、ログが15日間保存されていた。
11月14日 02:16 GMT — 攻撃者がログを吸い出す。このツールをインターネットから隠すはずだったファイアウォールのルールは、「誤って削除」されていた。
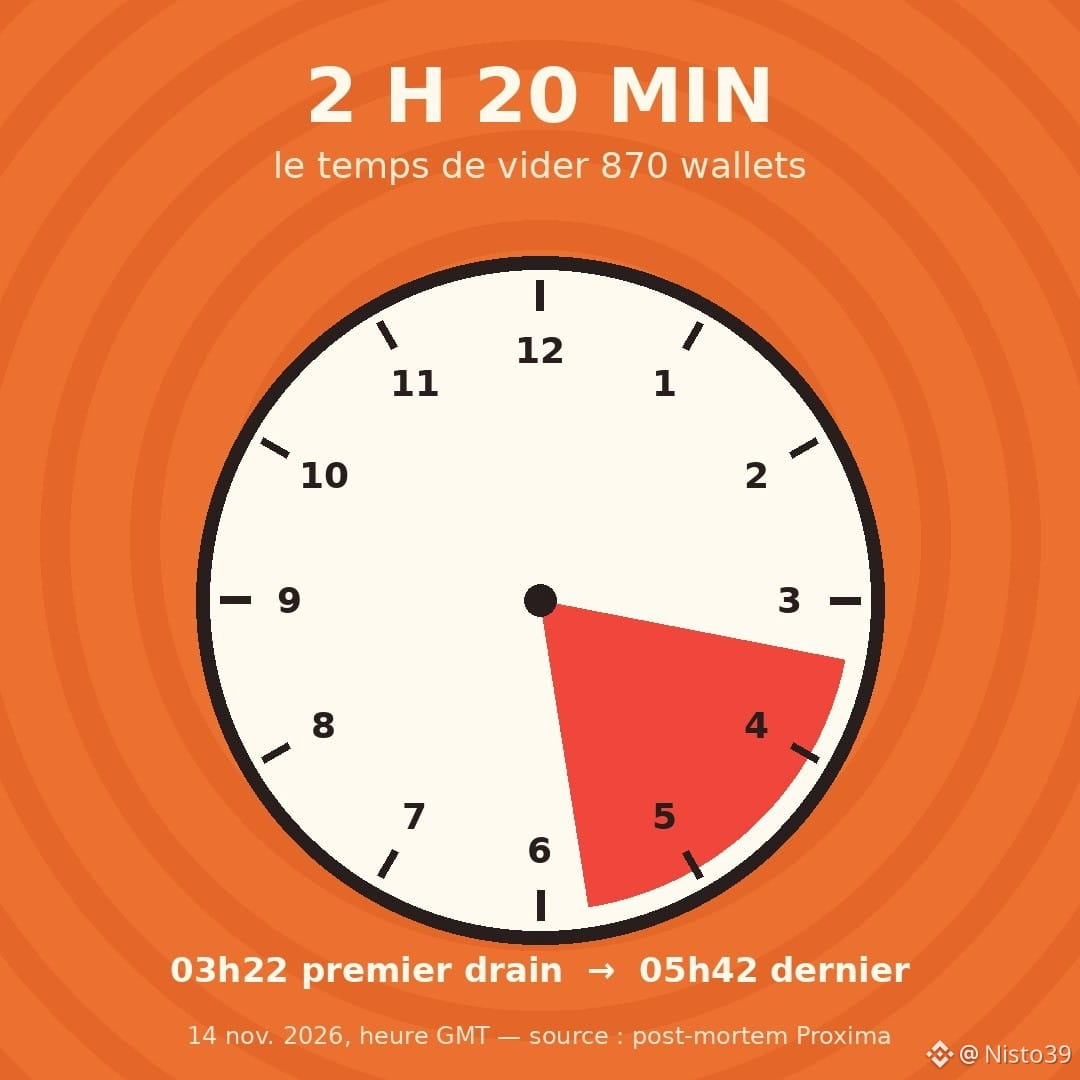
03:22 — 最初のウォレットが空になる。
05:42 — 最後のウォレットが空になる。
Proximaによると、被害額は5 324,2 $SOL 。181人のユーザーが所有する870個のウォレットから流出した。全ウォレットの約0.1%にあたる。全額を会社の資金から返金した。
気になる点がひとつある。最初の推定額は20万〜25万ドルだった。攻撃時のSOL価格(約75ドル)で計算すると、むしろ40万ドル近くになる(Cryptowatchdeskの計算)。報告書では、この差について説明されていない。
私が気になったのは、どのミスも特別に突飛なものではないことだ。代わりに売買してくれるボットには、秘密鍵をどこかに保管しておく必要がある。秘密鍵とは、資産を使うことを許可するマスターパスワードだ。それが通る場所(ログ、サーバー、サービス提供者)がひとつ増えるたびに、気づかないうちに新たな侵入口ができる。
私なりのルールはこうだ。この種のアプリでは、失ってもいい金額だけを使う。そして、そのアプリが作成したウォレットを、ほかの場所で絶対に使い回さない。
最後にウォレットを預けたボットが、秘密鍵をどこに保管しているか、あなたは言えるだろうか?
#Solana #Securite #CryptoNews #TradingBot #Web3
Solana上の取引アプリ、Proximaは土曜の夜、事後報告を公開した。その内容は、事件記録のように読める。
11月3日 — ベータ版用のログ出力行が、技術ログに秘密鍵を書き込み始める。本番環境で動かすはずのないものだった。誰かがパフォーマンスを監視するため、ログを「デバッグ」モードに切り替えていた。
11月10日 — その行を削除。ただし、セキュリティアップデートが「何度も先送り」されていた監視ツール(SigNoz)には、ログが15日間保存されていた。
11月14日 02:16 GMT — 攻撃者がログを吸い出す。このツールをインターネットから隠すはずだったファイアウォールのルールは、「誤って削除」されていた。
03:22 — 最初のウォレットが空になる。
05:42 — 最後のウォレットが空になる。
Proximaによると、被害額は5 324,2 $SOL 。181人のユーザーが所有する870個のウォレットから流出した。全ウォレットの約0.1%にあたる。全額を会社の資金から返金した。
気になる点がひとつある。最初の推定額は20万〜25万ドルだった。攻撃時のSOL価格(約75ドル)で計算すると、むしろ40万ドル近くになる(Cryptowatchdeskの計算)。報告書では、この差について説明されていない。
私が気になったのは、どのミスも特別に突飛なものではないことだ。代わりに売買してくれるボットには、秘密鍵をどこかに保管しておく必要がある。秘密鍵とは、資産を使うことを許可するマスターパスワードだ。それが通る場所(ログ、サーバー、サービス提供者)がひとつ増えるたびに、気づかないうちに新たな侵入口ができる。
私なりのルールはこうだ。この種のアプリでは、失ってもいい金額だけを使う。そして、そのアプリが作成したウォレットを、ほかの場所で絶対に使い回さない。
最後にウォレットを預けたボットが、秘密鍵をどこに保管しているか、あなたは言えるだろうか?
#Solana #Securite #CryptoNews #TradingBot #Web3