👨🏾💻 開発者コーナー:64,000台のビットコイン採掘機が乗っ取られた。ビットコイン自体に問題がなかった理由
何が起きたのか(11月14~15日に報道):
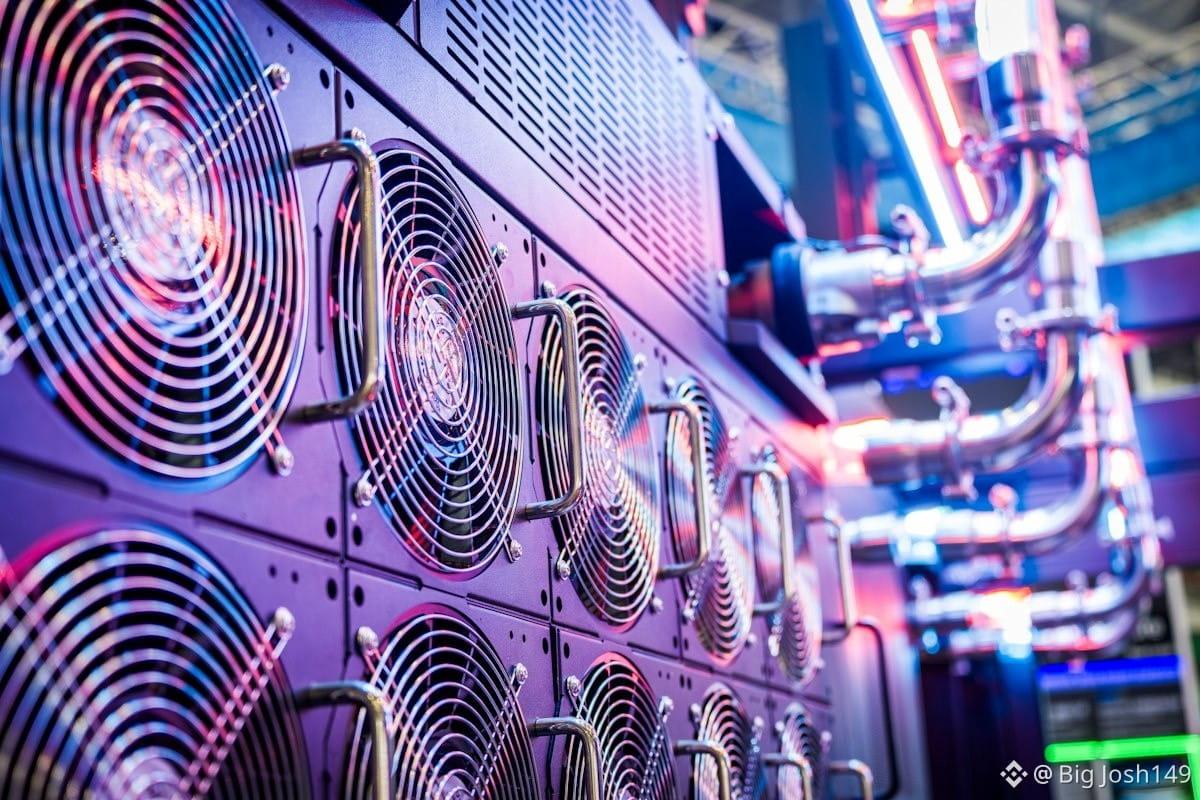
🔹 約64,000台の採掘機(ハッシュパワーは約13 EH/s)がOCEANプールに切り替えられ、報酬の支払い先はすべて攻撃者が管理する1つのアドレスに設定されていた
🔹 弱点はビットコインではなく、採掘会社と採掘機をつなぐ管理ソフトウェアだった。ホスティング会社のCoreXが、プール設定の不正な変更を最初に報告した。侵入経路としてLuxorのCommanderプラットフォームが疑われているが、確認はされていない
🔹 攻撃者はブロックを採掘せず、そのアドレスへの支払いもなかった。OCEANのハッシュレートは一時約50 EH/sに急増した後、運営者が採掘機を戻したことで約40 EH/sに落ち着いた(KuCoin経由のChainThink)
マイニングプールの仕組み(簡単に):
🔹 各採掘機には、プールのアドレスとワーカー名が設定されている。プールが作業を送り、採掘機はハッシュ計算を行っている証明となる「シェア」を返す
🔹 プールはシェアに基づいて報酬を支払う。つまり、プールの設定を管理する人が、報酬の送金先を決められる
🔹 その設定を遠隔で変更すれば、採掘機はハッシュ計算を続けるが、報酬は別の人に渡る
ネットワークが危険にさらされなかった理由:
🔹 採掘機を乗っ取っても、ビットコインのルールは変わらない。すべてのノードが引き続き、すべてのブロックを検証する
🔹 ハッシュパワーをプール間で移動させても、誰かが自分のものではないコインを使えるようにはならない
暗号資産の環境を使うすべての人への教訓:
🔹 管理画面を強力な2要素認証とIPアドレスの許可リストで保護する
🔹 プールのURLや出金先アドレスなど、設定の変更を検知して通知する
🔹 攻撃者が暗号技術そのものを破ることはめったにない。狙われるのは、その周囲にあるソフトウェアや人だ
取引に使う端末のアプリや拡張機能を、最後に確認したのはいつですか?👇
📷 写真:Winston Chen / Unsplash
何が起きたのか(11月14~15日に報道):
🔹 約64,000台の採掘機(ハッシュパワーは約13 EH/s)がOCEANプールに切り替えられ、報酬の支払い先はすべて攻撃者が管理する1つのアドレスに設定されていた
🔹 弱点はビットコインではなく、採掘会社と採掘機をつなぐ管理ソフトウェアだった。ホスティング会社のCoreXが、プール設定の不正な変更を最初に報告した。侵入経路としてLuxorのCommanderプラットフォームが疑われているが、確認はされていない
🔹 攻撃者はブロックを採掘せず、そのアドレスへの支払いもなかった。OCEANのハッシュレートは一時約50 EH/sに急増した後、運営者が採掘機を戻したことで約40 EH/sに落ち着いた(KuCoin経由のChainThink)
マイニングプールの仕組み(簡単に):
🔹 各採掘機には、プールのアドレスとワーカー名が設定されている。プールが作業を送り、採掘機はハッシュ計算を行っている証明となる「シェア」を返す
🔹 プールはシェアに基づいて報酬を支払う。つまり、プールの設定を管理する人が、報酬の送金先を決められる
🔹 その設定を遠隔で変更すれば、採掘機はハッシュ計算を続けるが、報酬は別の人に渡る
ネットワークが危険にさらされなかった理由:
🔹 採掘機を乗っ取っても、ビットコインのルールは変わらない。すべてのノードが引き続き、すべてのブロックを検証する
🔹 ハッシュパワーをプール間で移動させても、誰かが自分のものではないコインを使えるようにはならない
暗号資産の環境を使うすべての人への教訓:
🔹 管理画面を強力な2要素認証とIPアドレスの許可リストで保護する
🔹 プールのURLや出金先アドレスなど、設定の変更を検知して通知する
🔹 攻撃者が暗号技術そのものを破ることはめったにない。狙われるのは、その周囲にあるソフトウェアや人だ
取引に使う端末のアプリや拡張機能を、最後に確認したのはいつですか?👇
📷 写真:Winston Chen / Unsplash