
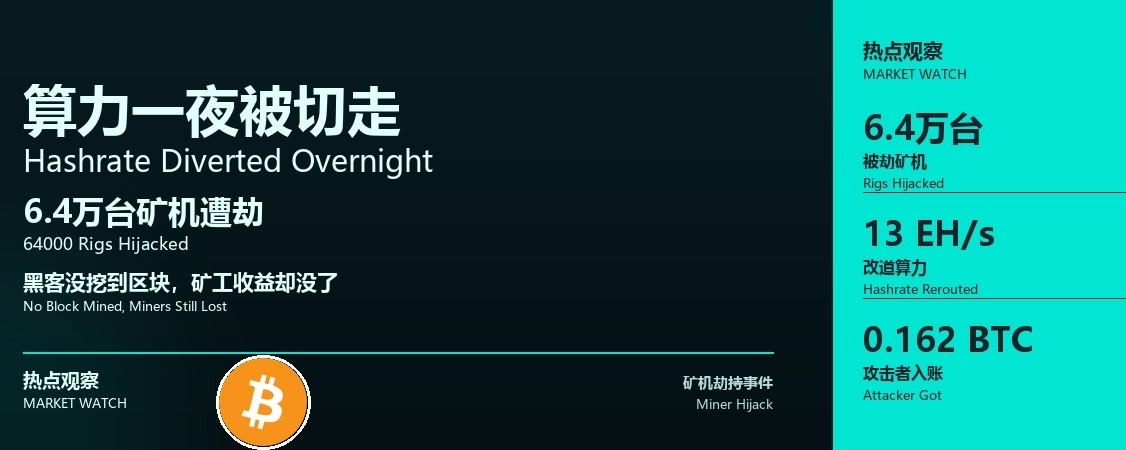
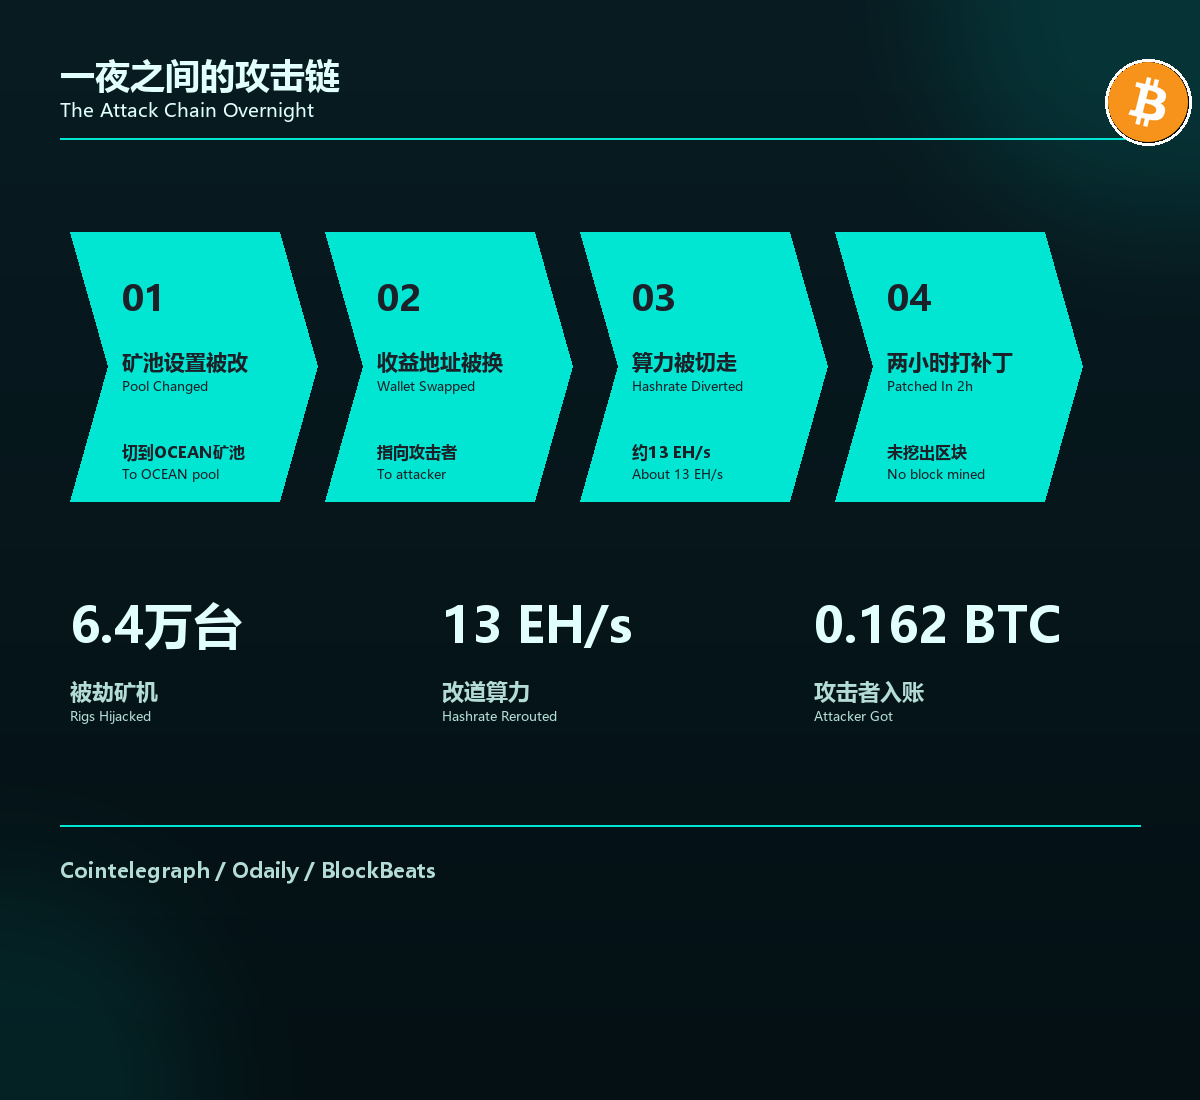
2026年11月15日、ビットコイン(BTC)マイニングサービス事業者Luxorの管理ソフトウェア「Commander」が侵害された。約6万4,000台のマイニングマシン、13 EH/sのハッシュレートが数時間にわたって別の場所へ振り向けられ、OCEANマイニングプールに流入した。報酬の受取アドレスも、攻撃者が管理するアカウントに変更された。
発端は米中部時間11月14日20時。マイニングマシンのホスティング事業者CoreXが最初に異常を検知した。一部のマシンで、マイニングプールの設定が無断で変更されていた。OCEANのダッシュボードでは、ハッシュレートが一時約50 EH/s近くまで急増し、その後約40 EH/sに戻った。乗っ取られたハッシュレートは13 EH/s規模だったが、攻撃者は乗っ取り中にブロックを1つも採掘できなかった。報酬の受取アドレスにはOCEANから2回送金され、合計は約0.162 BTCだった。
Luxorによると、2時間以内にパッチを適用し、影響を受けた機器を元のマイニングプールに戻して、顧客に全額補償した。影響を受けたのは、Commanderを利用する十数社の顧客アカウントだった。その間にマイナーが失った採掘収益は、取り戻すことができない。
被害に遭ったのは運用ソフトウェア
今回の件では、ビットコインのプロトコルやコンセンサスルールには手がつけられていない。問題が起きたのは、採掘施設とハードウェアをつなぐ運用ソフトウェアだ。マイニング機器を一括管理するCommanderが、チェーン全体の単一障害点となった。CEOのNick Hansenは今回の侵入をAI支援型の攻撃と呼び、暗号資産企業が現在直面しているネットワーク環境を「暗い森」と表現した。
マイニング機器1台が乗っ取られれば、失われるのはハッシュパワーを稼働させる時間だ。一方、管理ソフトウェアが乗っ取られれば、何千台もの機器が影響を受ける。マイニング施設が機器を集中管理ツールに任せるとき、制御権も同時に手放している。#BTC走势分析