

#kavasaysabnormalactivitylimitedtokavalend
Kavaは、貸出プロトコルのKava Lendで通常とは異なるオンチェーン活動があったことを確認しました。一方で、この事件は同アプリケーションに限られ、無制限のトークン生成は伴わなかったとしています。
この事件は2026年11月14日に発生しました。何が起きたのか、詳しく見ていきましょう。
何が起きたのですか?
プロトコルの脆弱性を悪用:攻撃者は、ほぼ稼働していなかったKava LendのBUSD貸出市場の脆弱性を悪用しました。
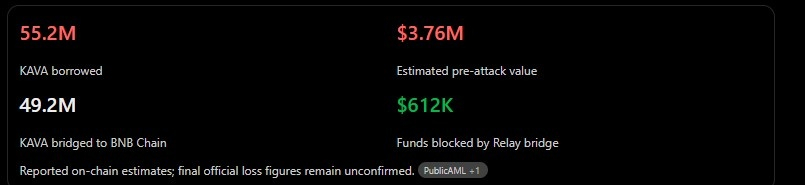
トークンの流出:約5,520万KAVA(攻撃前の価値で約376万ドル)が、貸出プールから借り出されました。
クロスチェーン送金:約4,920万KAVAがLayerZeroを通じてBNB Chainに送金されました。
トークンの売却:攻撃者は送金されたトークンを売却し、約209万ドルを得ました。
市場の急落:事件発生中、KAVAの価格はおよそ40%以上下落しました。
市場への影響
投資家にとって、これは何を意味するのでしょうか?
短期:弱気なセンチメントと、さらなる売り圧力の可能性。
中期:回復はセキュリティ対策の修正と投資家の信頼回復にかかっています。
長期:Kavaのブロックチェーン全体は稼働を続ける可能性がありますが、DeFiレンディング・エコシステムへの信頼は損なわれるおそれがあります。
私の見解
これは単なる通常の市場調整ではなく、深刻なセキュリティインシデントです。Kavaは問題がKava Lend内に封じ込められていると述べていますが、KAVAを買いの好機と判断する前に、公式の事後検証報告と復旧計画を待つべきです。