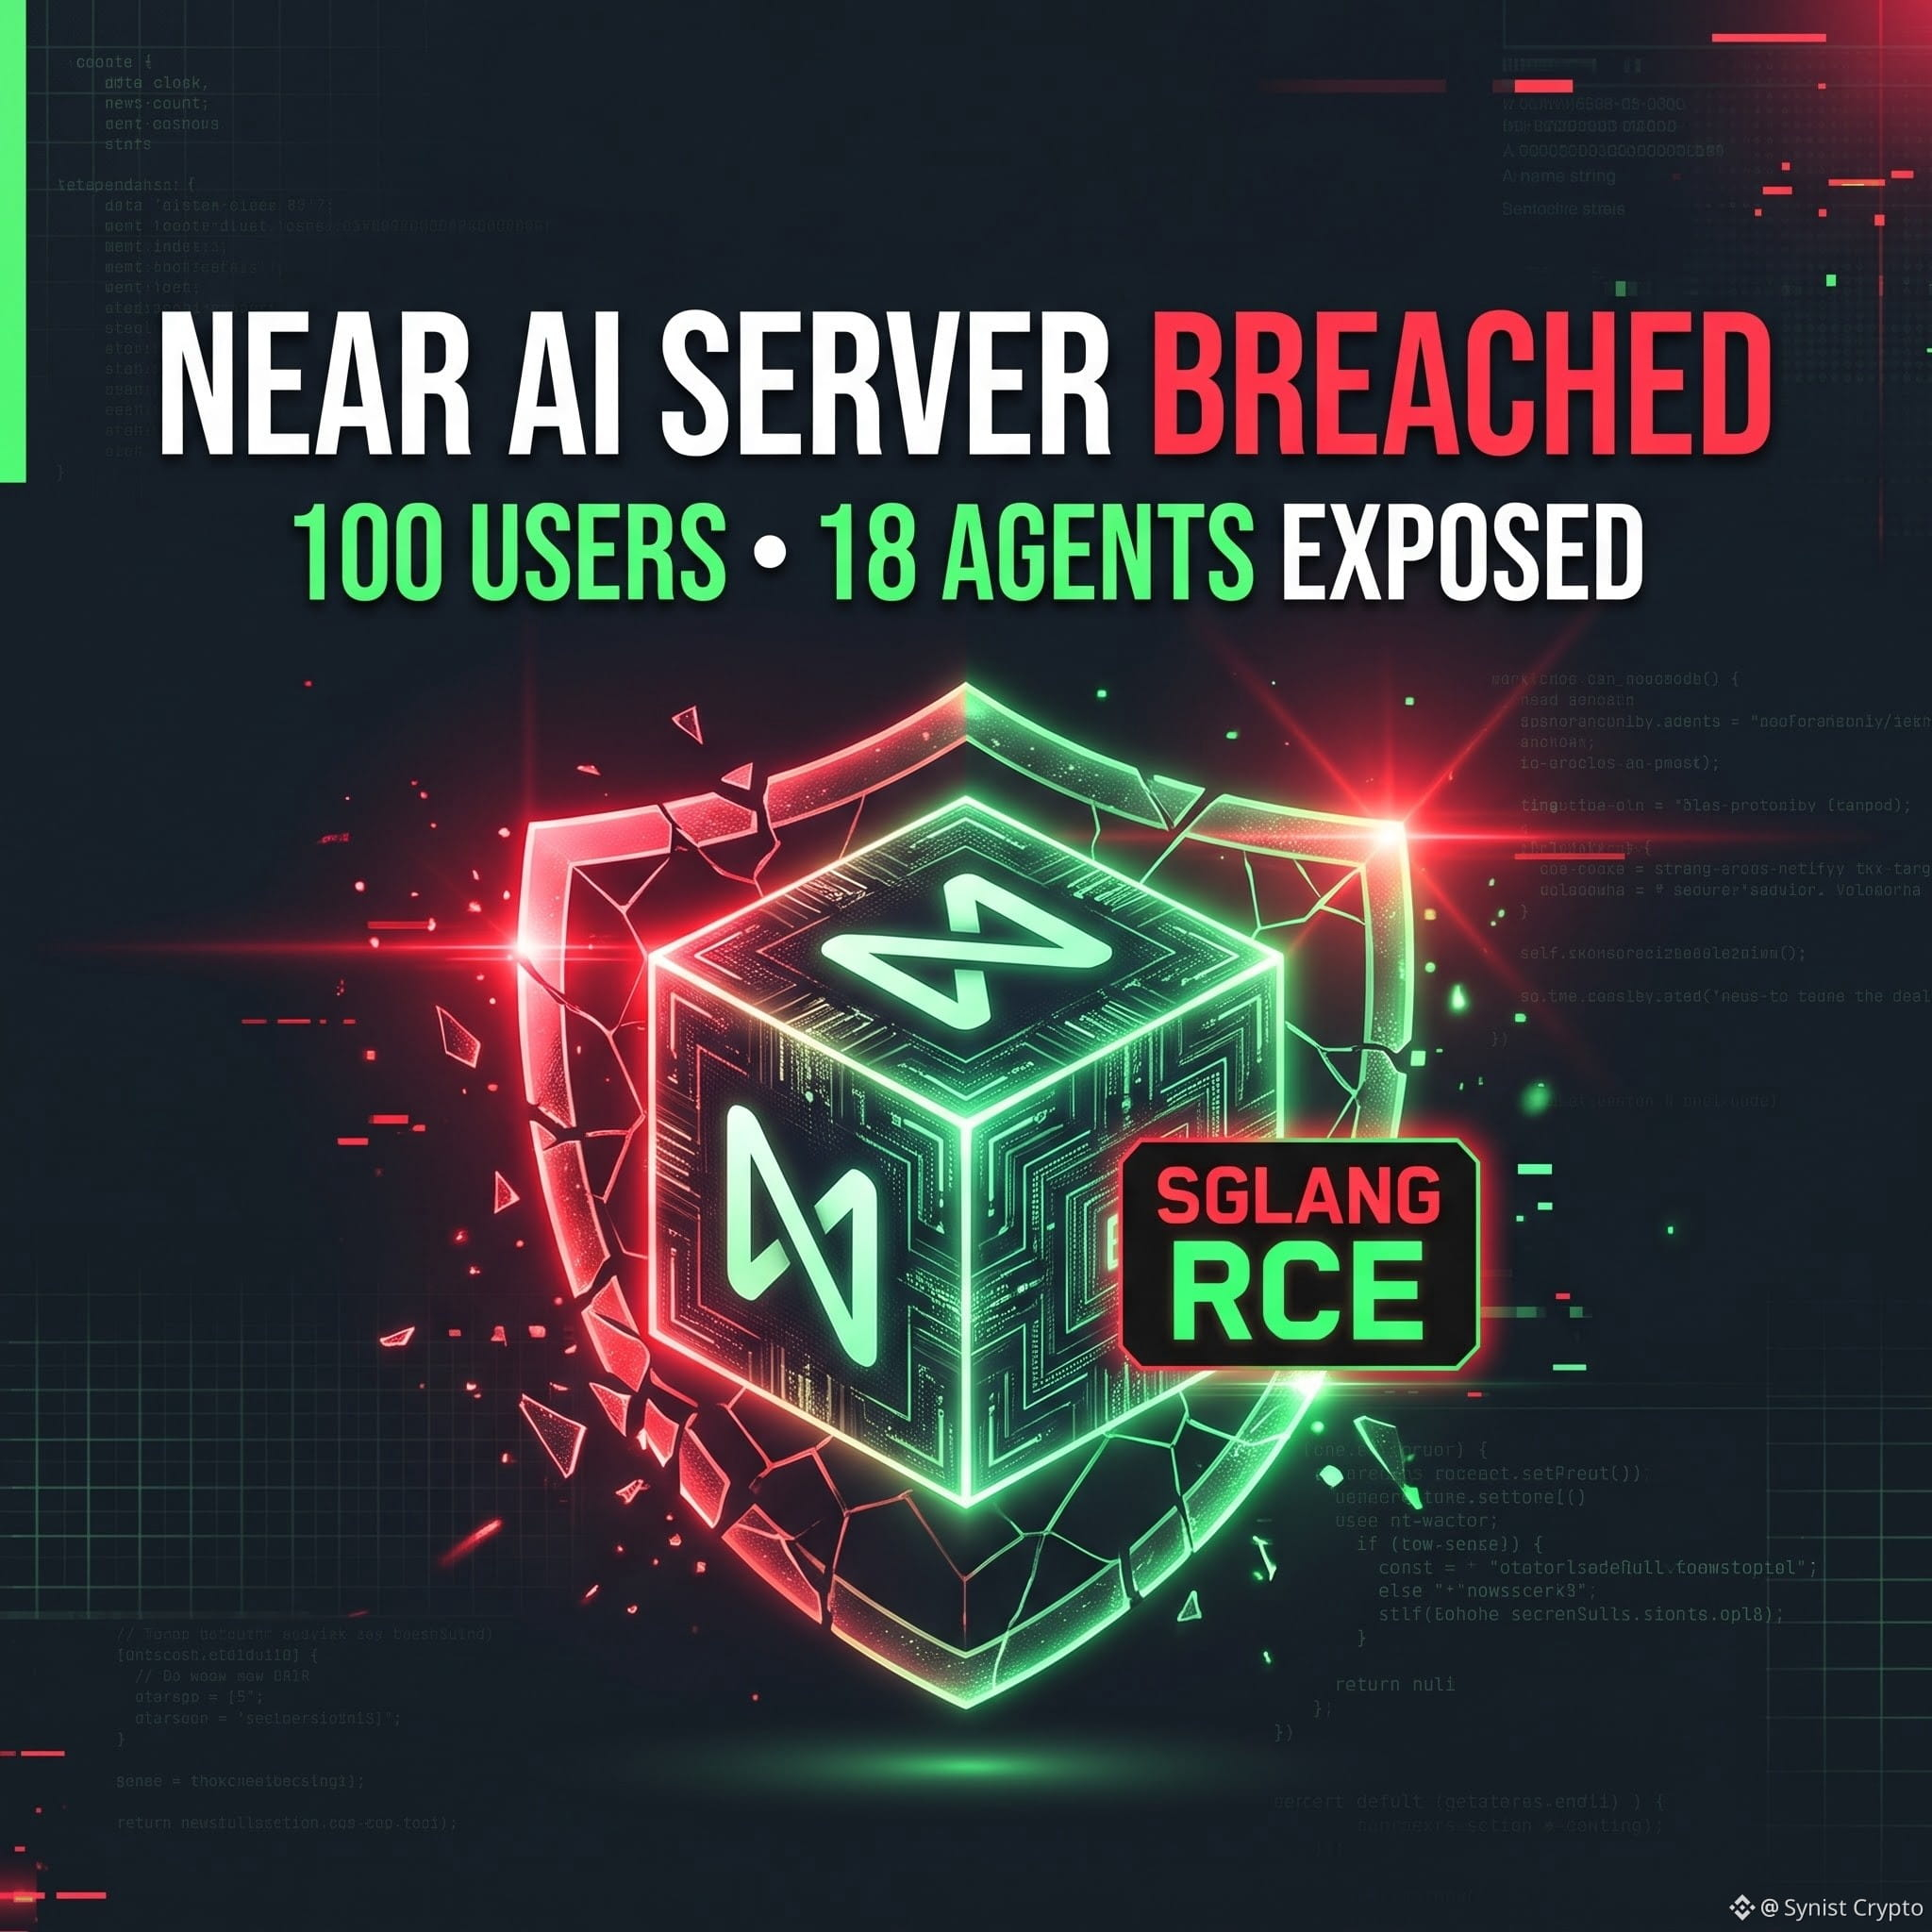
🚨「AI x Crypto」というナラティブに警鐘:SGLangのRCE脆弱性により、Trusted Execution Environment(TEE)内でさえ、NEAR AIのサーバーが侵害されました。
攻撃者は機密性の高いAIプロンプトを閲覧でき、約100人のユーザーアカウントと18個の旧式AIエージェントからデータを取得しました。ブロックチェーン自体から$NEAR トークンが失われたわけではありませんが、「安全な」エンクレーブ内で未パッチのオープンソースAIエンジンを動かしても、自動的に鉄壁の安全性が得られるわけではないことが明らかになりました。
AIエージェントがウォレットやAPIキーを持つようになれば、セキュリティが何より重要になります。実際の暗号資産をAIエージェントに任せることに、もう抵抗はありませんか?それとも、まだ時期尚早でしょうか?
攻撃者は機密性の高いAIプロンプトを閲覧でき、約100人のユーザーアカウントと18個の旧式AIエージェントからデータを取得しました。ブロックチェーン自体から$NEAR トークンが失われたわけではありませんが、「安全な」エンクレーブ内で未パッチのオープンソースAIエンジンを動かしても、自動的に鉄壁の安全性が得られるわけではないことが明らかになりました。
AIエージェントがウォレットやAPIキーを持つようになれば、セキュリティが何より重要になります。実際の暗号資産をAIエージェントに任せることに、もう抵抗はありませんか?それとも、まだ時期尚早でしょうか?