70時間も経ってから、パスワードと身分証番号が見られたと公表
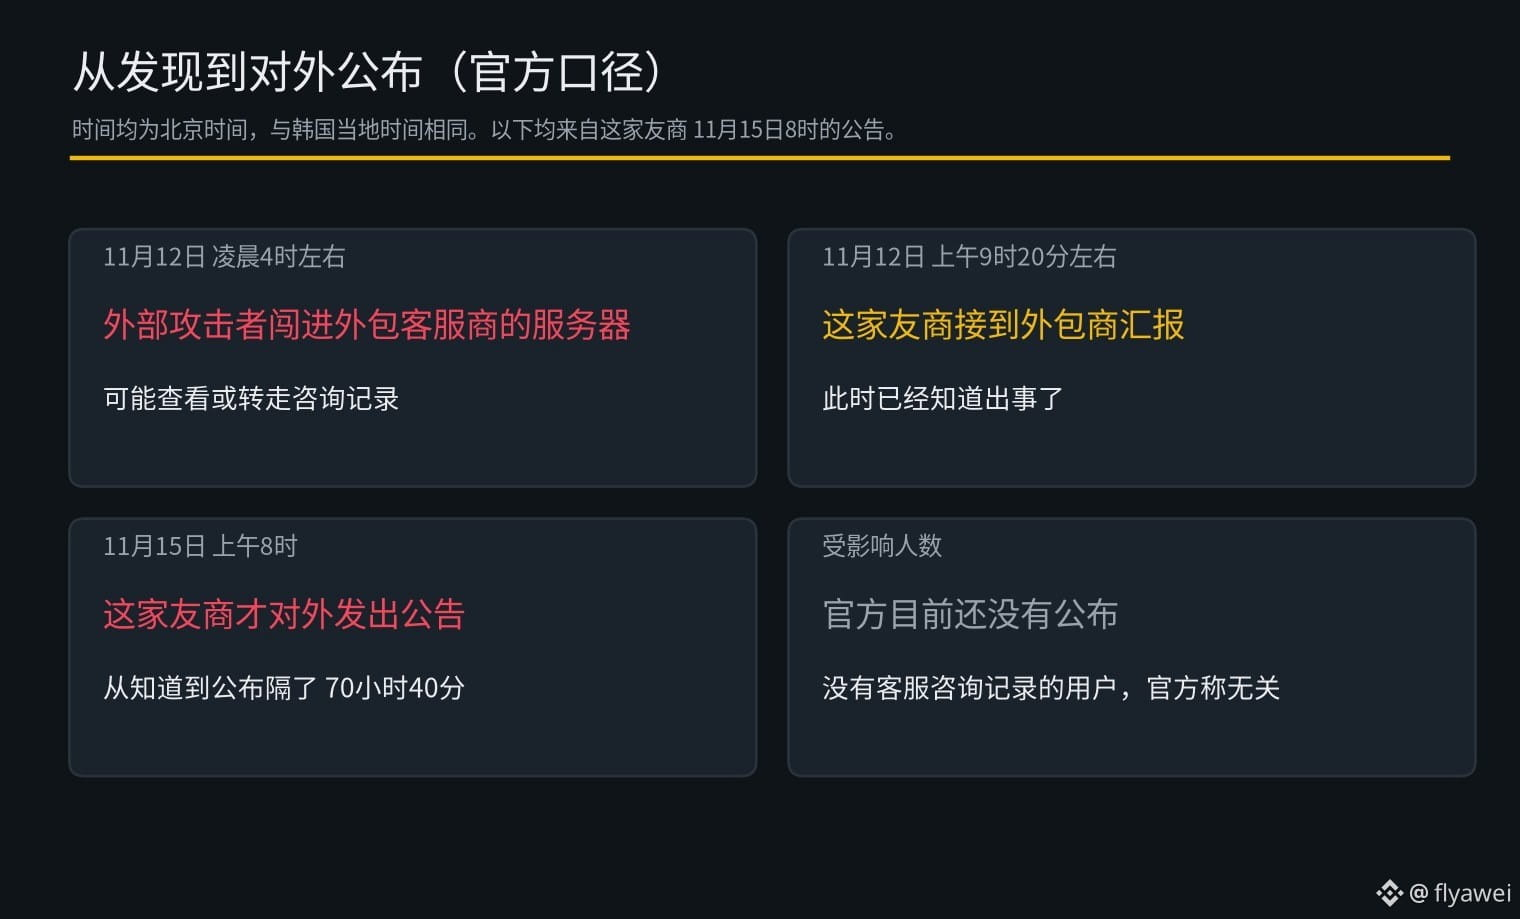
北京時間11月15日午前8時、韓国のある同業他社がようやく、委託先のカスタマーサポート業者のサーバーに11月12日午前4時ごろ外部の攻撃者が侵入し、問い合わせ記録に含まれる個人情報が閲覧または持ち出された可能性があると発表した。
この同業他社によると、当日午前9時20分ごろに委託先から報告を受けて初めて事態を把握したという。把握してから公表するまで、70時間40分が経過していた。
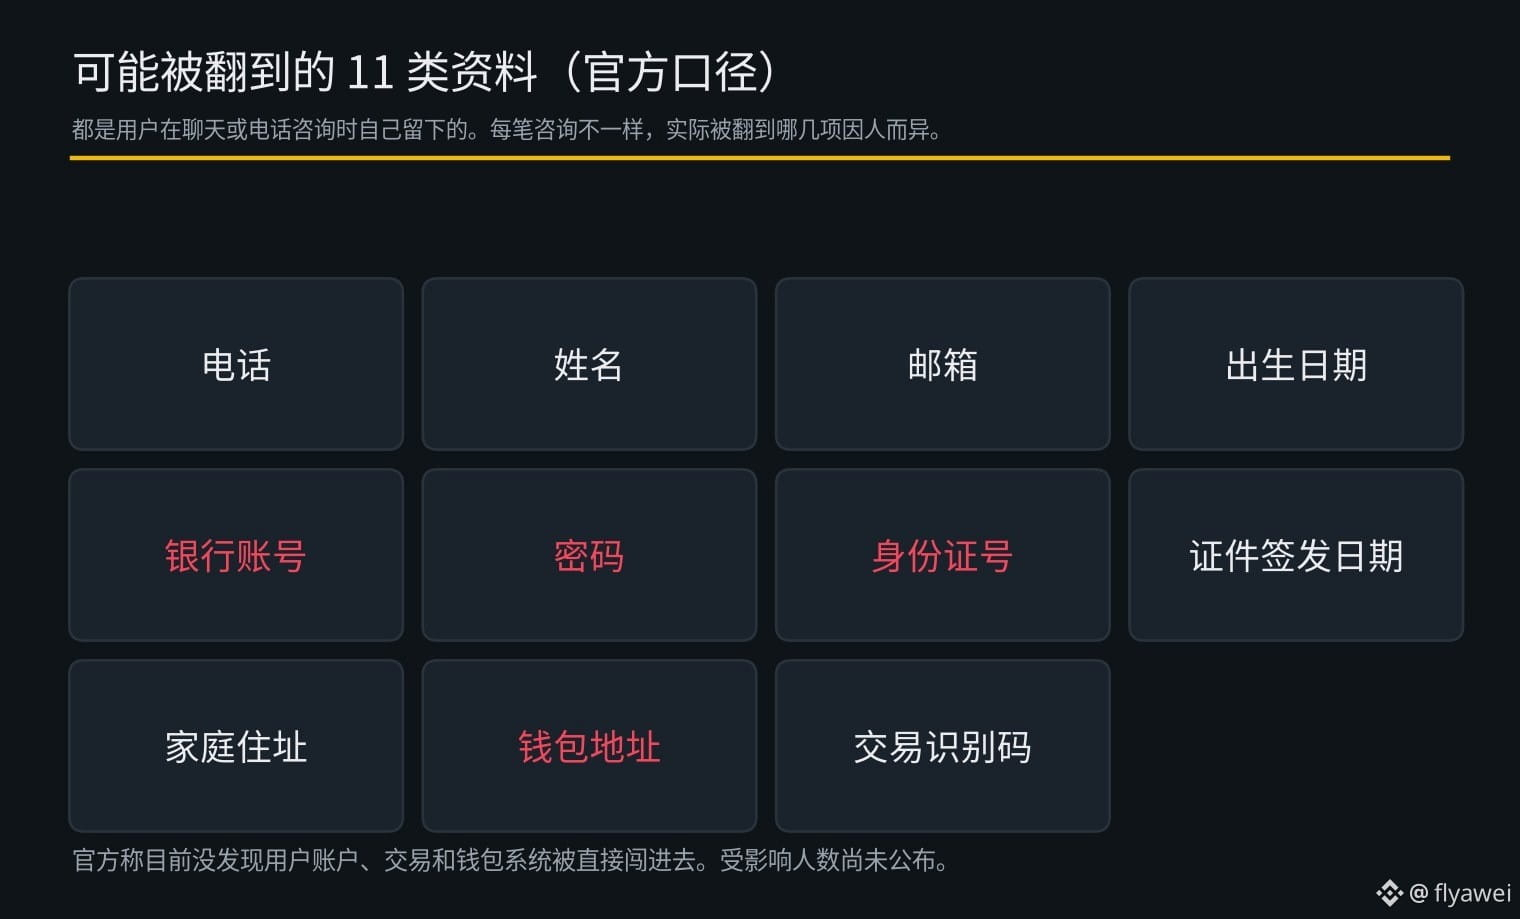
閲覧された可能性のある情報は11種類で、いずれもユーザーがチャットや電話で問い合わせた際に残したものだ。電話番号、氏名、メールアドレス、生年月日、銀行口座番号、パスワード、身分証番号、証明書の発行日、自宅住所、ウォレットアドレス、取引識別コードが含まれる。公式発表によると、問い合わせごとに記録された情報は異なり、どの項目が閲覧されたかは人によって異なる。影響を受けた人数はまだ公表されていない。カスタマーサポートへの問い合わせ記録がないユーザーは、今回の件とは無関係だ。
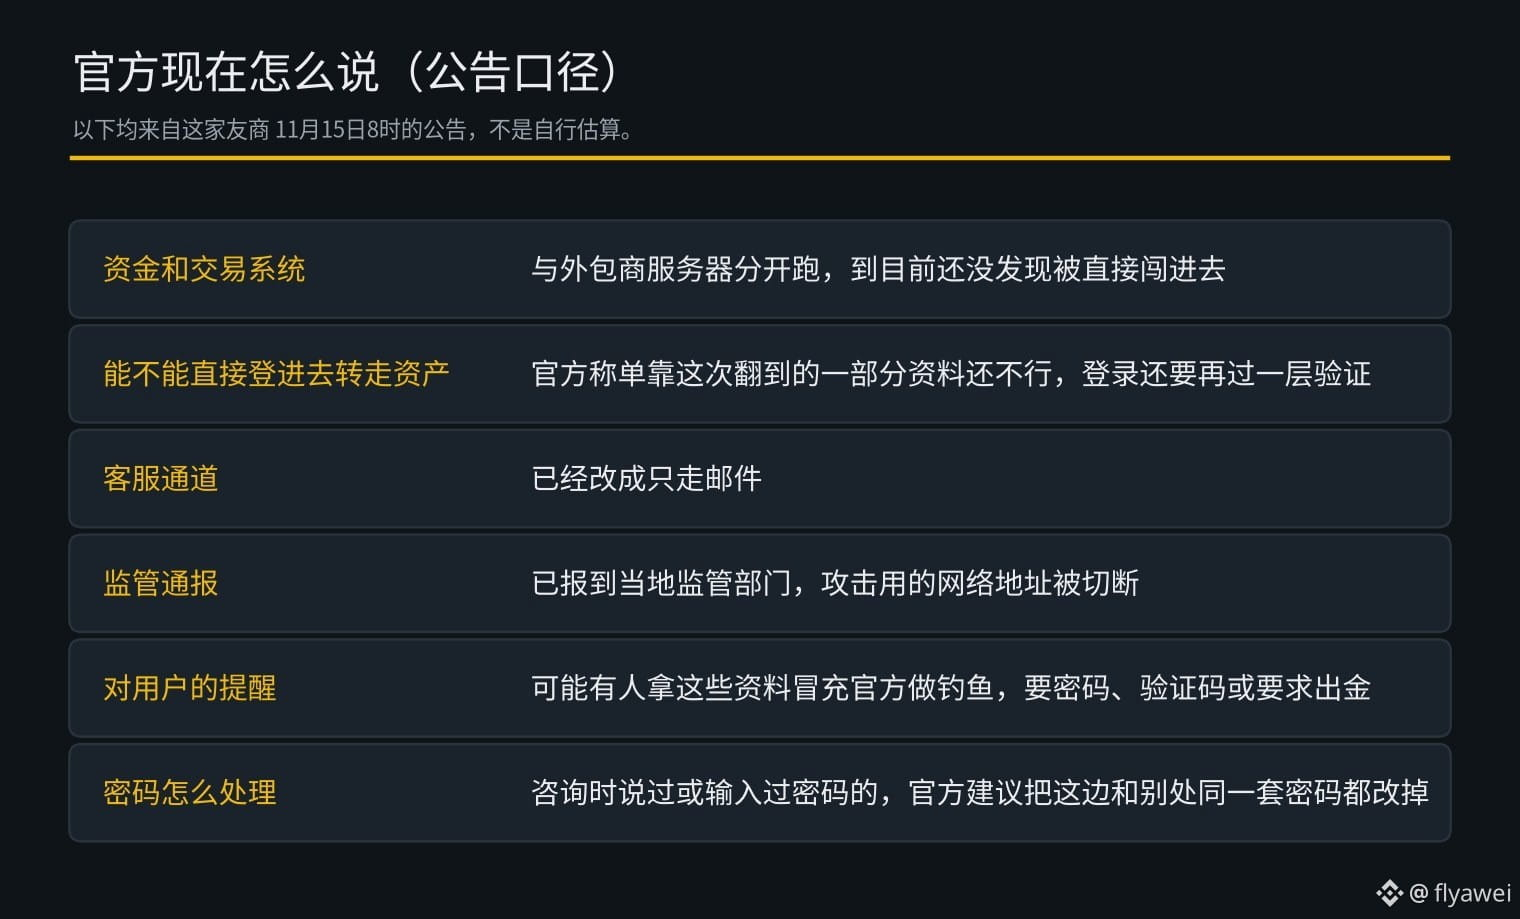
この同業他社はまた、ユーザーアカウント、取引、ウォレットの各システムは委託先のサーバーとは分離して稼働しており、現時点で直接侵入された形跡は見つかっていないと説明した。今回閲覧された情報だけでは、第三者がアカウントにログインしたり、資産を移動したりすることはできず、ログインには追加認証が必要だという。カスタマーサポートはメールのみの対応に切り替え、現地の監督当局にも報告した。
同社は、これらの情報を使って公式を装うフィッシング詐欺が行われる可能性があると注意を呼びかけた。問い合わせの際にパスワードを伝えたり入力したりした場合、公式は、当該サービスと他のサービスで使い回しているパスワードをすべて変更するよう勧めている。
私の見方では、資金口座は現時点で公式発表上、直接侵害されていないものの、身分証番号、銀行口座番号、ウォレットアドレスが他人の手に渡れば、その後のフィッシングを防ぐのは非常に難しい。被害人数も原因も、まだ明らかになっていない。
初心者は、まずよく調べて慎重に行動しよう。コインを買うなら、$BTC だけにしよう
北京時間11月15日午前8時、韓国のある同業他社がようやく、委託先のカスタマーサポート業者のサーバーに11月12日午前4時ごろ外部の攻撃者が侵入し、問い合わせ記録に含まれる個人情報が閲覧または持ち出された可能性があると発表した。
この同業他社によると、当日午前9時20分ごろに委託先から報告を受けて初めて事態を把握したという。把握してから公表するまで、70時間40分が経過していた。
閲覧された可能性のある情報は11種類で、いずれもユーザーがチャットや電話で問い合わせた際に残したものだ。電話番号、氏名、メールアドレス、生年月日、銀行口座番号、パスワード、身分証番号、証明書の発行日、自宅住所、ウォレットアドレス、取引識別コードが含まれる。公式発表によると、問い合わせごとに記録された情報は異なり、どの項目が閲覧されたかは人によって異なる。影響を受けた人数はまだ公表されていない。カスタマーサポートへの問い合わせ記録がないユーザーは、今回の件とは無関係だ。
この同業他社はまた、ユーザーアカウント、取引、ウォレットの各システムは委託先のサーバーとは分離して稼働しており、現時点で直接侵入された形跡は見つかっていないと説明した。今回閲覧された情報だけでは、第三者がアカウントにログインしたり、資産を移動したりすることはできず、ログインには追加認証が必要だという。カスタマーサポートはメールのみの対応に切り替え、現地の監督当局にも報告した。
同社は、これらの情報を使って公式を装うフィッシング詐欺が行われる可能性があると注意を呼びかけた。問い合わせの際にパスワードを伝えたり入力したりした場合、公式は、当該サービスと他のサービスで使い回しているパスワードをすべて変更するよう勧めている。
私の見方では、資金口座は現時点で公式発表上、直接侵害されていないものの、身分証番号、銀行口座番号、ウォレットアドレスが他人の手に渡れば、その後のフィッシングを防ぐのは非常に難しい。被害人数も原因も、まだ明らかになっていない。
初心者は、まずよく調べて慎重に行動しよう。コインを買うなら、$BTC だけにしよう