10ドル。それが今週、DeFiプロトコルから資金を盗み出すのにかかった額です。
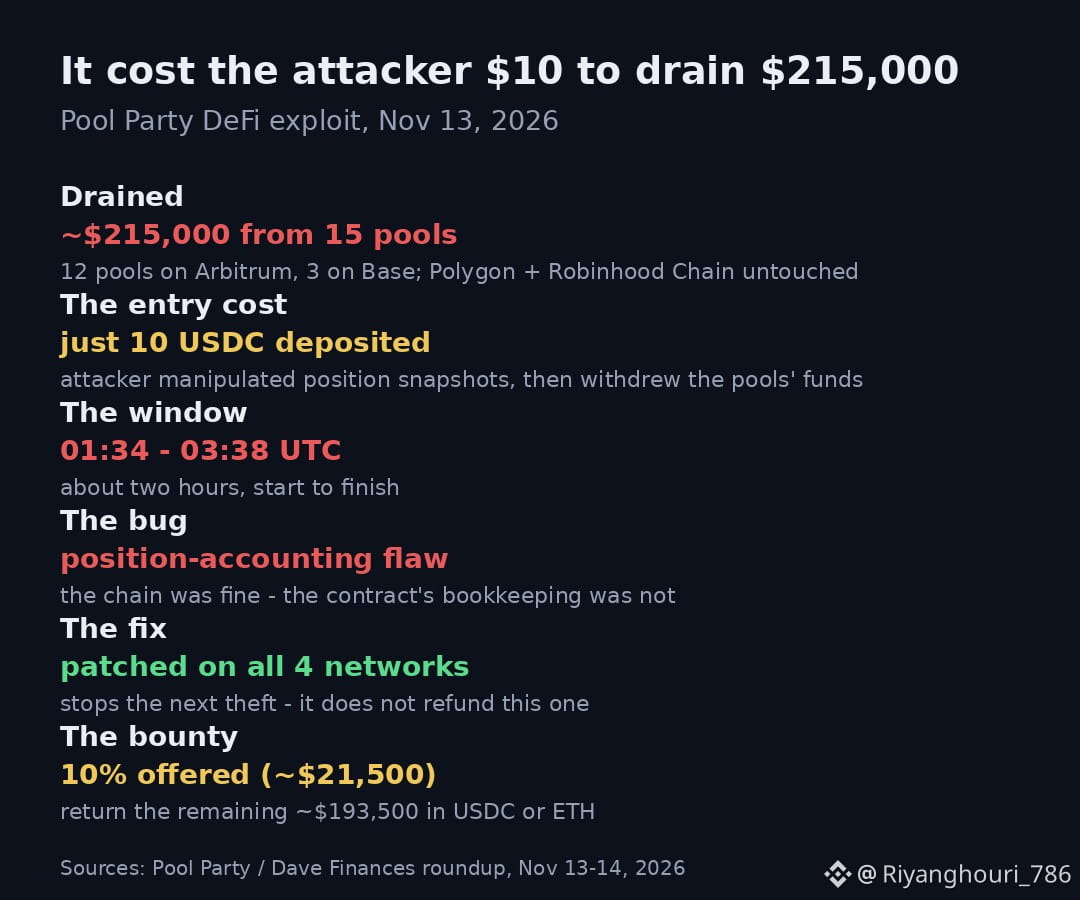
Pool Partyは木曜日、攻撃者が15の流動性プールから約21万5,000ドルを引き出したことを確認しました。内訳はArbitrum上が12、Base上が3です。ユーザーのポジションを記録するスマートコントラクトの欠陥を悪用したものでした。攻撃者はわずか10 $USDC を預け入れ、ポジションのスナップショットを操作して、プールの資金を持ち去りました。始まりから終わりまで、わずか2時間でした。
このプロトコルは4つすべてのネットワークで脆弱性を修正し、攻撃者が残りの資金を返還するよう、10%の報奨金(約2万1,500ドル)を提示しています。でも、気に留めるべきなのはここです。修正は反映されましたが、資金は戻っていません。修正によって次の盗難は防げます。今回の資金が返ってくるわけではありません。
私の見解:これはDeFiで資金流出を繰り返し引き起こしている、同じタイプのバグです。ブロックチェーンの問題ではなく、ポジション計算のミスです。チェーンに非はなく、コントラクトの帳簿管理に問題がありました。だからこそ、利回りがどれほど魅力的に見えても、小規模で新しいプールに大金を預けることはしません。信頼できる監査と実績が確認できないなら、そのAPYに見合う価値はありません。攻撃者が、あなたの知らない問題を見つけるのに必要としたのは、たった10ドルなのですから。
新しいプールに資金を入れる前に監査を確認しますか?それとも利回りだけを見ますか?
Pool Partyは木曜日、攻撃者が15の流動性プールから約21万5,000ドルを引き出したことを確認しました。内訳はArbitrum上が12、Base上が3です。ユーザーのポジションを記録するスマートコントラクトの欠陥を悪用したものでした。攻撃者はわずか10 $USDC を預け入れ、ポジションのスナップショットを操作して、プールの資金を持ち去りました。始まりから終わりまで、わずか2時間でした。
このプロトコルは4つすべてのネットワークで脆弱性を修正し、攻撃者が残りの資金を返還するよう、10%の報奨金(約2万1,500ドル)を提示しています。でも、気に留めるべきなのはここです。修正は反映されましたが、資金は戻っていません。修正によって次の盗難は防げます。今回の資金が返ってくるわけではありません。
私の見解:これはDeFiで資金流出を繰り返し引き起こしている、同じタイプのバグです。ブロックチェーンの問題ではなく、ポジション計算のミスです。チェーンに非はなく、コントラクトの帳簿管理に問題がありました。だからこそ、利回りがどれほど魅力的に見えても、小規模で新しいプールに大金を預けることはしません。信頼できる監査と実績が確認できないなら、そのAPYに見合う価値はありません。攻撃者が、あなたの知らない問題を見つけるのに必要としたのは、たった10ドルなのですから。
新しいプールに資金を入れる前に監査を確認しますか?それとも利回りだけを見ますか?