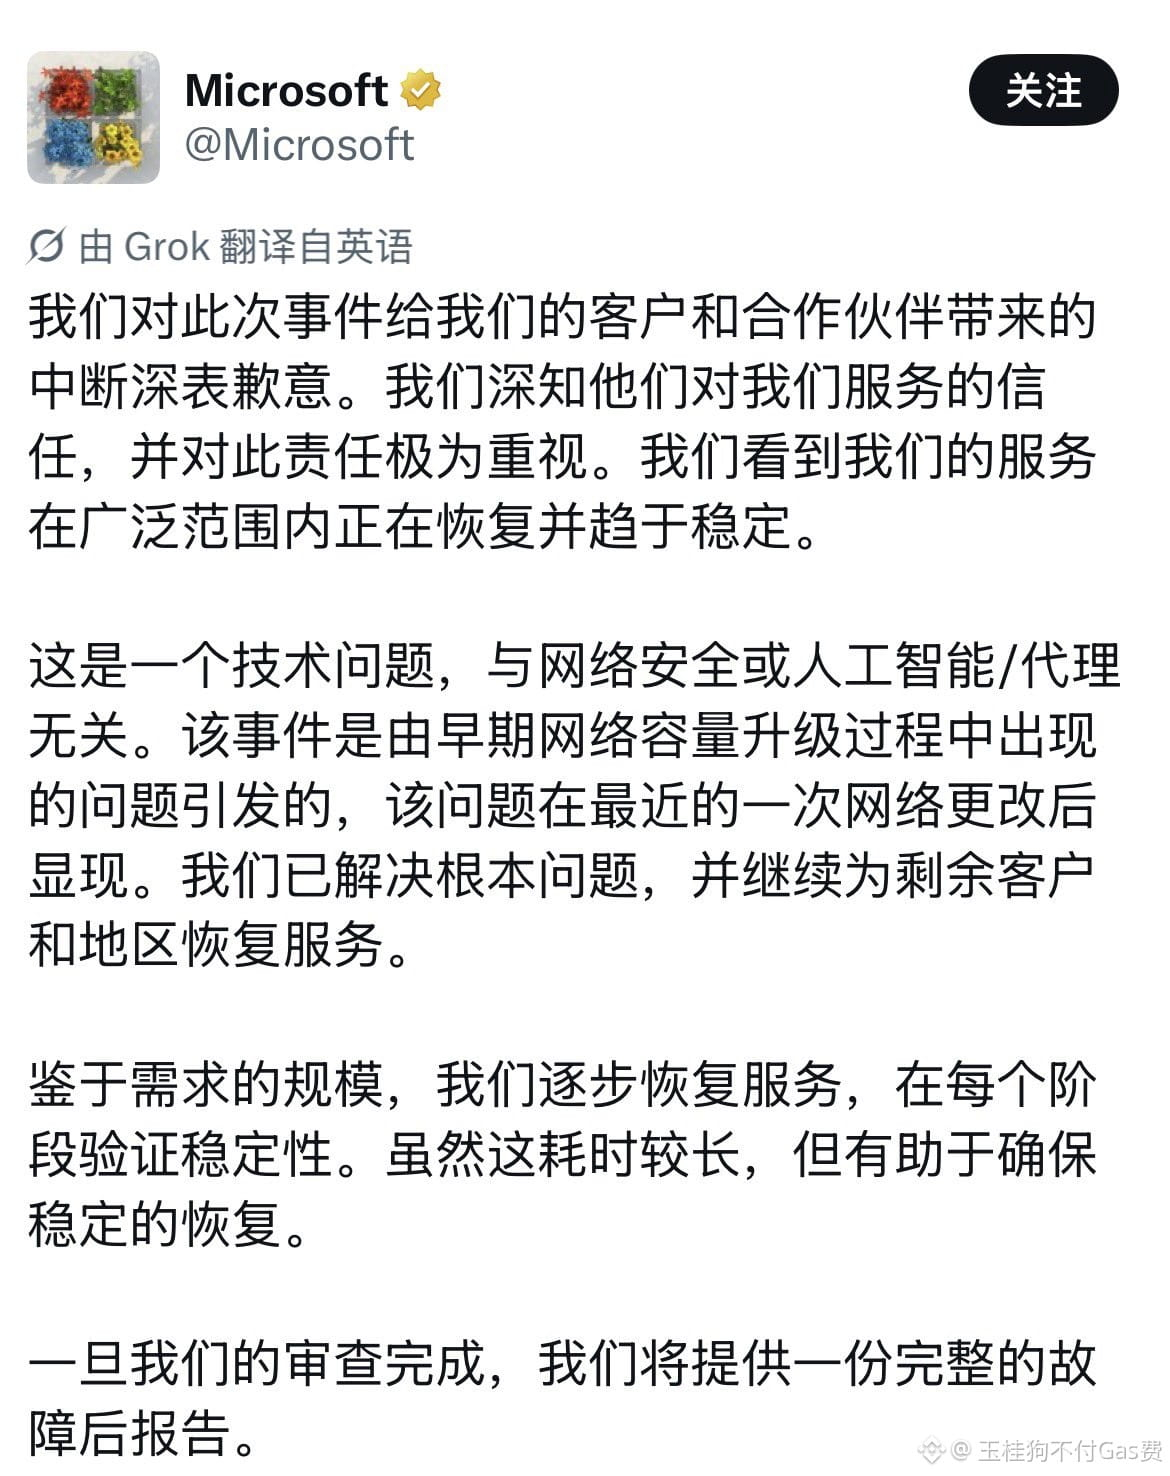
$MSFTB Microsoft SQL Server再次成为攻击目标
黑客通过暴力破解弱密码,入侵暴露在公网的 SQL Server。启用 xp_cmdshell 后,他们植入门罗币挖矿程序和 Gh0st RAT 远程控制木马。
这项活动从 10 月初就已开始,主要利用弱密码和错误配置,并非什么高深漏洞。数据库服务器一旦失陷,就会面临挖矿和数据窃取的双重风险,危害不容小觑。
黑客通过暴力破解弱密码,入侵暴露在公网的 SQL Server。启用 xp_cmdshell 后,他们植入门罗币挖矿程序和 Gh0st RAT 远程控制木马。
这项活动从 10 月初就已开始,主要利用弱密码和错误配置,并非什么高深漏洞。数据库服务器一旦失陷,就会面临挖矿和数据窃取的双重风险,危害不容小觑。