TREZOR、3台のウォレットで隠しインプラントを確認—ファームウェアの修正だけでは不十分
正規のハードウェアウォレットを購入したのに、手元に届く前に誰かが密かに改造していたと知ったらどうでしょう
もはや単なる仮定上のリスクではありません
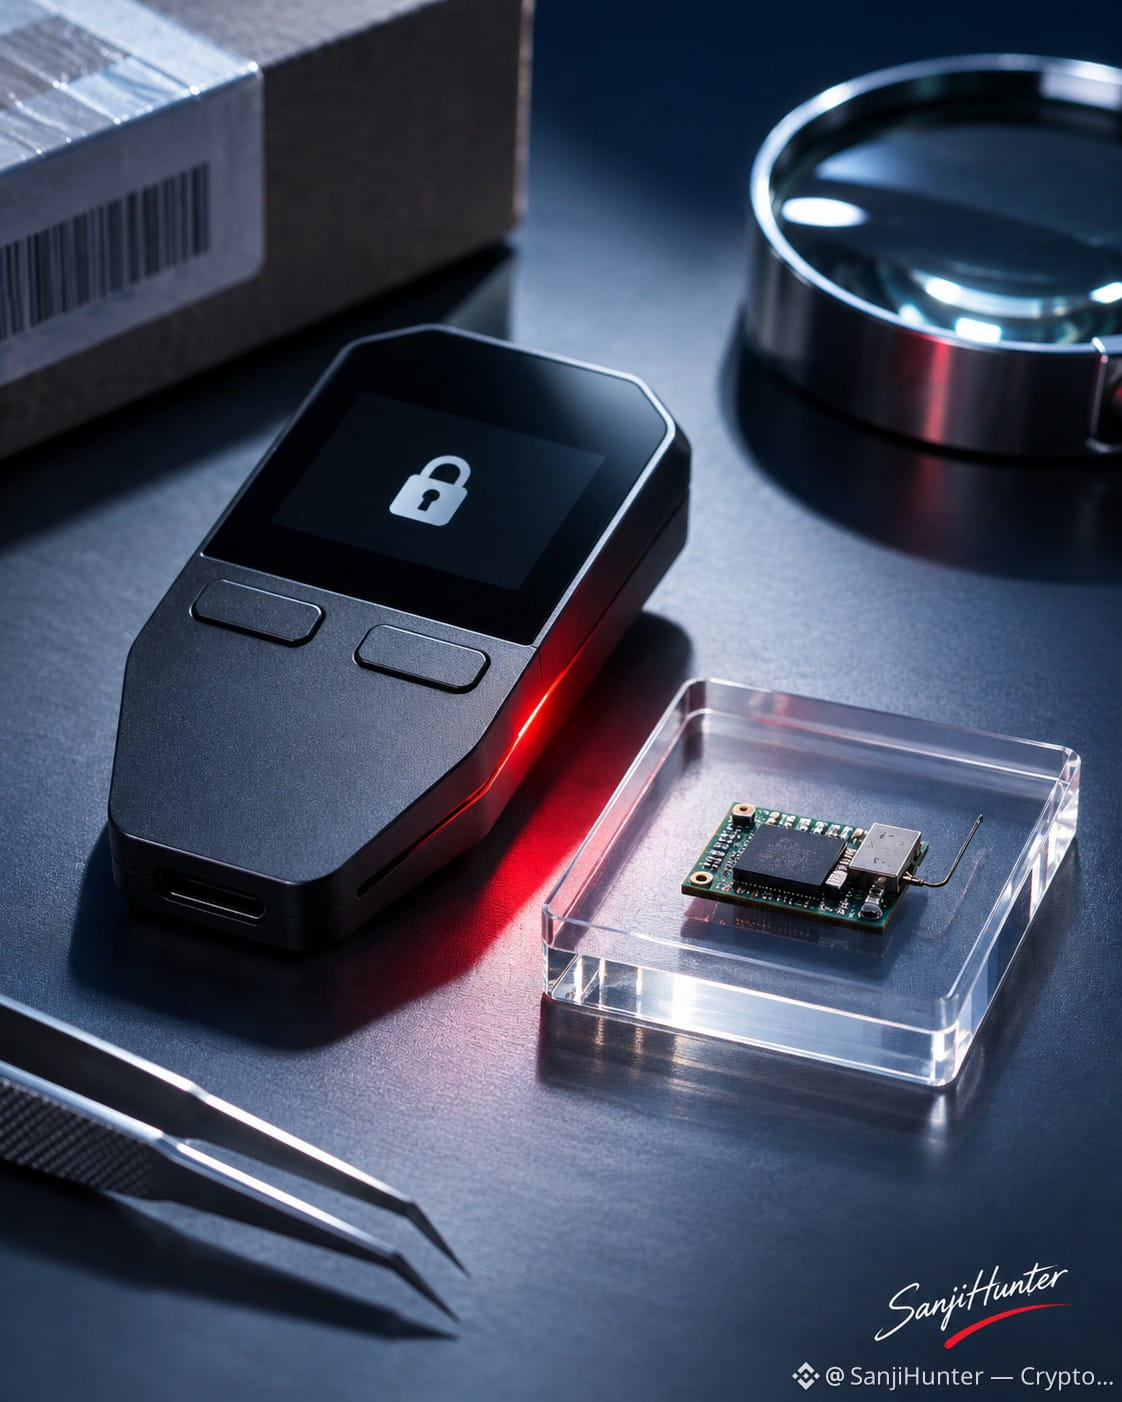
Trezorは、8月20日から9月23日の間にCryptoBilisから購入されたSafe 5デバイス3台に悪意あるハードウェアインプラントがあったことを確認しました
インプラントは、デバイスに表示されたリカバリーフレーズを取得し、モバイルネットワーク経由で送信する可能性がありました
$BTC
🔐 Trezorは、これまでに特定されたインプラントをブロックするため、ファームウェア2.13.1をリリースしました
しかし、ソフトウェアでは元に戻せない問題があります
リカバリーフレーズがすでに取得されていた場合、ファームウェアを更新しても、そのキーが再び秘密になるわけではありません
⚠️ Trezorは引き続き、2026年3月以降にCryptoBilisから同社のデバイスを購入した人に対し、まったく新しいリカバリーフレーズを設定した新しいウォレットに資金を移し、公式サポートに連絡するよう勧めています
影響を受けた顧客から資金の損失は報告されておらず、調査の結果、他の販売業者やモデルのデバイスにはインプラントが見つかりませんでした
この教訓はTrezorだけにとどまりません
ハードウェアウォレットが正規品でも、サプライチェーンが侵害されている可能性があります
$LINK
#Trezor #CryptoSecurity #HardwareWallets
正規のハードウェアウォレットを購入したのに、手元に届く前に誰かが密かに改造していたと知ったらどうでしょう
もはや単なる仮定上のリスクではありません
Trezorは、8月20日から9月23日の間にCryptoBilisから購入されたSafe 5デバイス3台に悪意あるハードウェアインプラントがあったことを確認しました
インプラントは、デバイスに表示されたリカバリーフレーズを取得し、モバイルネットワーク経由で送信する可能性がありました
$BTC
🔐 Trezorは、これまでに特定されたインプラントをブロックするため、ファームウェア2.13.1をリリースしました
しかし、ソフトウェアでは元に戻せない問題があります
リカバリーフレーズがすでに取得されていた場合、ファームウェアを更新しても、そのキーが再び秘密になるわけではありません
⚠️ Trezorは引き続き、2026年3月以降にCryptoBilisから同社のデバイスを購入した人に対し、まったく新しいリカバリーフレーズを設定した新しいウォレットに資金を移し、公式サポートに連絡するよう勧めています
影響を受けた顧客から資金の損失は報告されておらず、調査の結果、他の販売業者やモデルのデバイスにはインプラントが見つかりませんでした
この教訓はTrezorだけにとどまりません
ハードウェアウォレットが正規品でも、サプライチェーンが侵害されている可能性があります
$LINK
#Trezor #CryptoSecurity #HardwareWallets