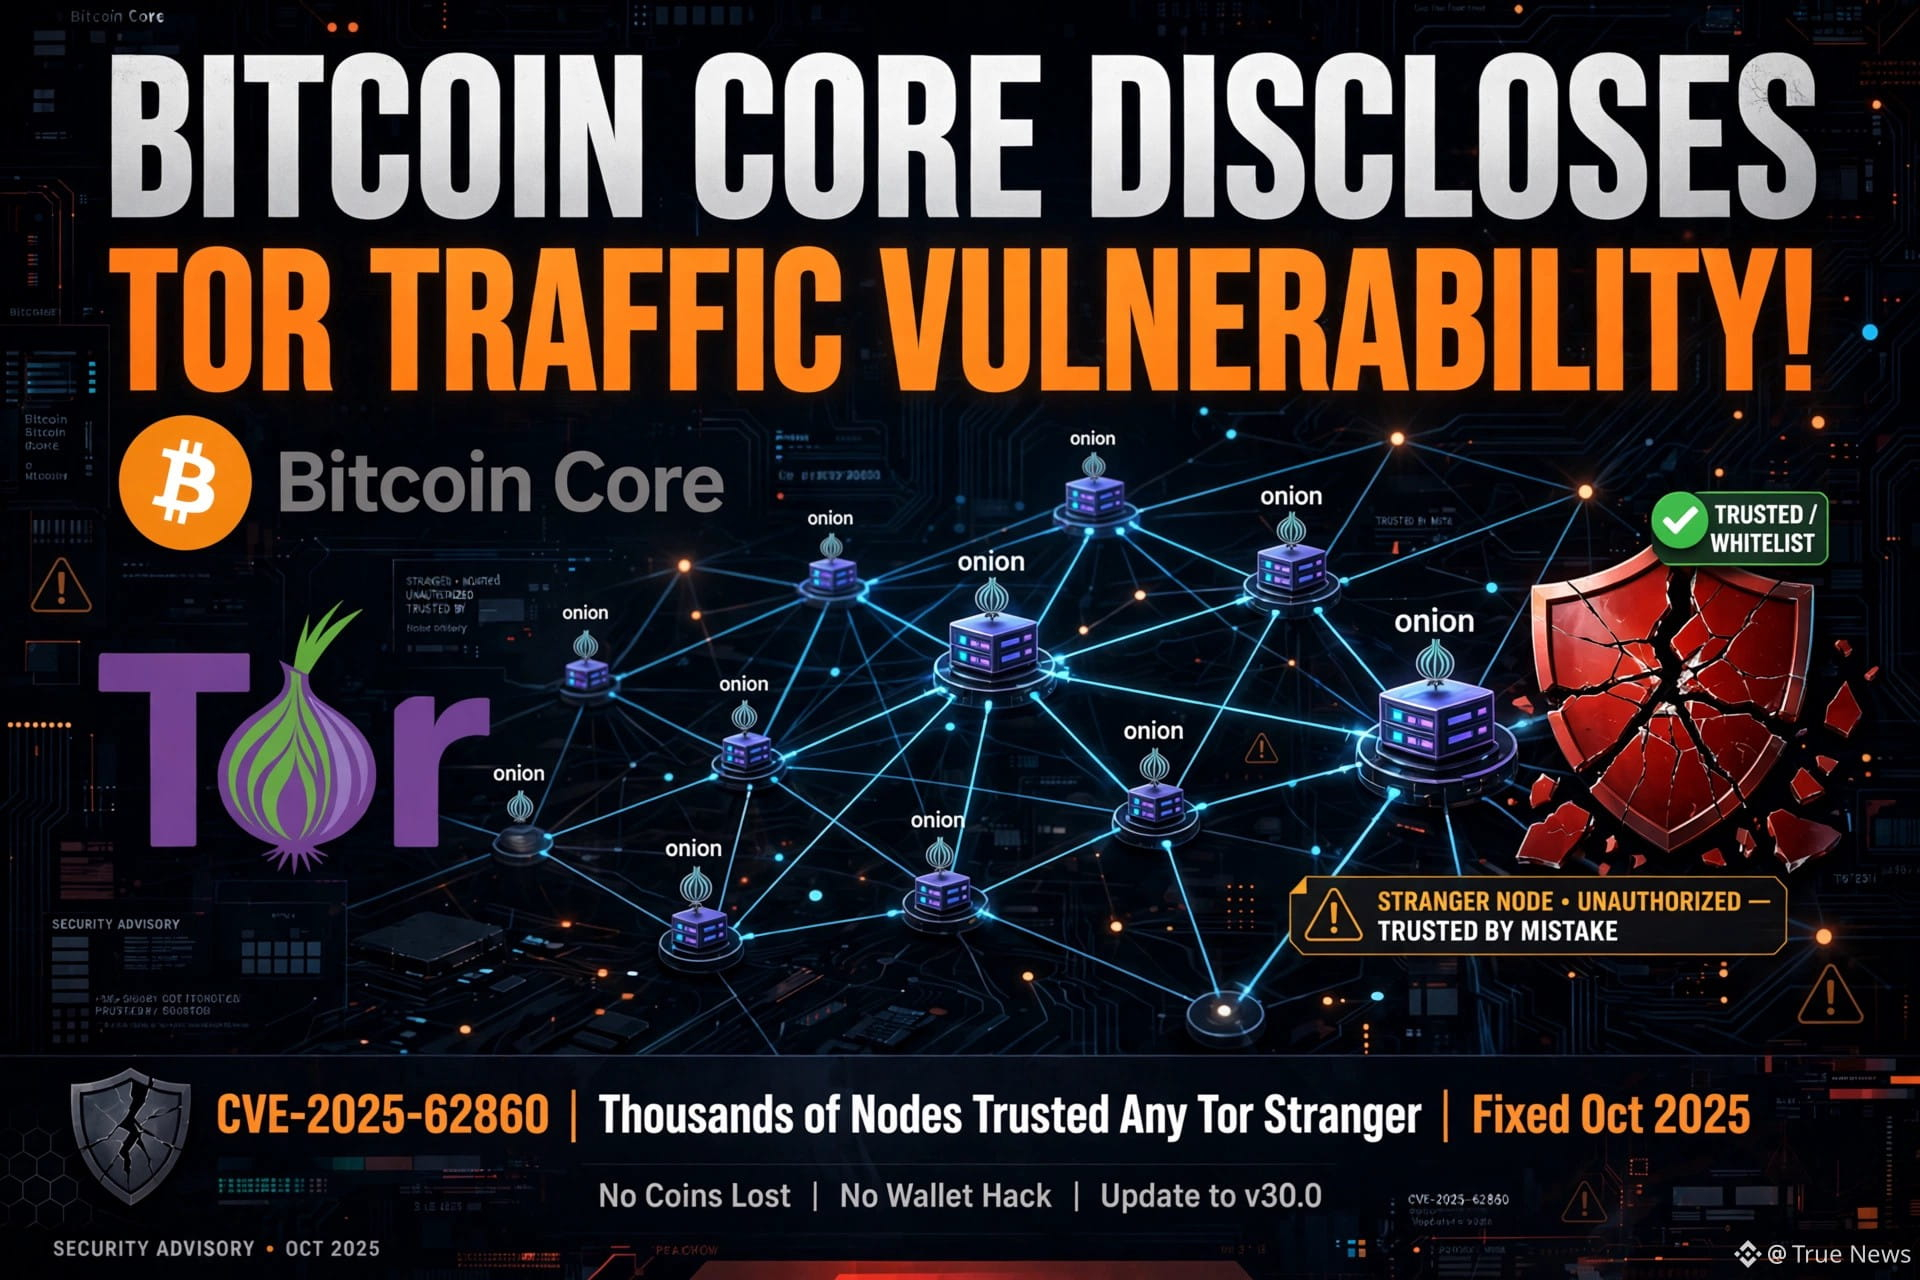
Bitcoin CoreがTorトラフィックの脆弱性を公表!
Bitcoinはハッキングされていません — しかし、非常に重大なバグが明らかになりました!
何が起きたのか?(公表日:2026年11月10日)
Bitcoin Coreは、2025年10月にすでに修正されていた3件のセキュリティ上の欠陥を公表しました。ただし、脆弱性のあるバージョン29.xが2026年10月27日にサポート終了となった後、ようやく公表されました。
最も重要なバグ — CVE-2025-62860(Torのバグ):
深刻度:中
問題は次のとおりです。
ノードでデフォルト以外の-whitelist設定を使い、そこにローカルのTorデーモンのIPアドレスが含まれていた場合……
すべての受信Torピアが自動的に信頼済み/ホワイトリスト登録済みとして扱われていました!
なぜでしょうか?Torは接続元を隠すため、すべてのTor接続が自分のコンピューターから来ているように見えていたからです。
それは何を意味していたのでしょうか?
ホワイトリスト登録済みのピアには、次の特別な権限が与えられていました。
DoS制限を回避できる
プライバシー漏えい対策を回避できる
見知らぬ人に、スタッフ専用ドアへのアクセスを許してしまうようなものでした!
影響を受けたノードはどれくらい?
Bitcoin Coreによると、「受信するすべてのTor接続をホワイトリスト登録していた、到達可能なメインネットノードが数千台」
11月11日のNodeWitnessスナップショットによると、Tor Coreノード8,384台のうち1,584台(18.9%)は、修正が適用されていない古いバージョンをまだ使っていました。
その他の2件のバグ:
CVE-2025-62861(深刻度:高):マイニングノードがブロックテンプレートを作成できず、マイナーがリオーグで行き詰まる可能性がありました。
CVE-2025-62859(深刻度:中):コンパクトブロック処理のバグ。
修正されたのはいつ?
v30.0:2025年10月10日
v29.2:2025年10月14日
v28.3:2025年10月20日
最も重要なこと — パニックにならないでください:
コインの損失はありません
ウォレットのハッキングもありません
これが原因でBitcoinの価格が下落したわけではありません
影響を受けたのは-whitelist設定を使っていたノードだけです — デフォルト設定のノードは安全でした。
ノード運用者が取るべき対応:
Tor上でノードを運用している場合は、v30.0または最新バージョンにアップデートし、-whitelist設定を確認してください。
私の見解:これは責任ある脆弱性開示の最良の例です — まず修正し、全員がアップデートできるようにしてから、公開する。Bitcoinが17年間存続してきたのは、こうした対応のおかげです。
皆さんはどう思いますか?
Bitcoin Coreが13か月待ってから公表したのは正しかったのでしょうか。それとも、もっと早く公表すべきだったのでしょうか?コメントに「正しい」または「間違い」と書いてください。
#Bitcoin #BTC #BitcoinCore #セキュリティ #BinanceSquare
Bitcoinはハッキングされていません — しかし、非常に重大なバグが明らかになりました!
何が起きたのか?(公表日:2026年11月10日)
Bitcoin Coreは、2025年10月にすでに修正されていた3件のセキュリティ上の欠陥を公表しました。ただし、脆弱性のあるバージョン29.xが2026年10月27日にサポート終了となった後、ようやく公表されました。
最も重要なバグ — CVE-2025-62860(Torのバグ):
深刻度:中
問題は次のとおりです。
ノードでデフォルト以外の-whitelist設定を使い、そこにローカルのTorデーモンのIPアドレスが含まれていた場合……
すべての受信Torピアが自動的に信頼済み/ホワイトリスト登録済みとして扱われていました!
なぜでしょうか?Torは接続元を隠すため、すべてのTor接続が自分のコンピューターから来ているように見えていたからです。
それは何を意味していたのでしょうか?
ホワイトリスト登録済みのピアには、次の特別な権限が与えられていました。
DoS制限を回避できる
プライバシー漏えい対策を回避できる
見知らぬ人に、スタッフ専用ドアへのアクセスを許してしまうようなものでした!
影響を受けたノードはどれくらい?
Bitcoin Coreによると、「受信するすべてのTor接続をホワイトリスト登録していた、到達可能なメインネットノードが数千台」
11月11日のNodeWitnessスナップショットによると、Tor Coreノード8,384台のうち1,584台(18.9%)は、修正が適用されていない古いバージョンをまだ使っていました。
その他の2件のバグ:
CVE-2025-62861(深刻度:高):マイニングノードがブロックテンプレートを作成できず、マイナーがリオーグで行き詰まる可能性がありました。
CVE-2025-62859(深刻度:中):コンパクトブロック処理のバグ。
修正されたのはいつ?
v30.0:2025年10月10日
v29.2:2025年10月14日
v28.3:2025年10月20日
最も重要なこと — パニックにならないでください:
コインの損失はありません
ウォレットのハッキングもありません
これが原因でBitcoinの価格が下落したわけではありません
影響を受けたのは-whitelist設定を使っていたノードだけです — デフォルト設定のノードは安全でした。
ノード運用者が取るべき対応:
Tor上でノードを運用している場合は、v30.0または最新バージョンにアップデートし、-whitelist設定を確認してください。
私の見解:これは責任ある脆弱性開示の最良の例です — まず修正し、全員がアップデートできるようにしてから、公開する。Bitcoinが17年間存続してきたのは、こうした対応のおかげです。
皆さんはどう思いますか?
Bitcoin Coreが13か月待ってから公表したのは正しかったのでしょうか。それとも、もっと早く公表すべきだったのでしょうか?コメントに「正しい」または「間違い」と書いてください。
#Bitcoin #BTC #BitcoinCore #セキュリティ #BinanceSquare