iPhoneのウォレットが空にされた件は、まだ終わっていません。自分でオンチェーンを確認してみました。
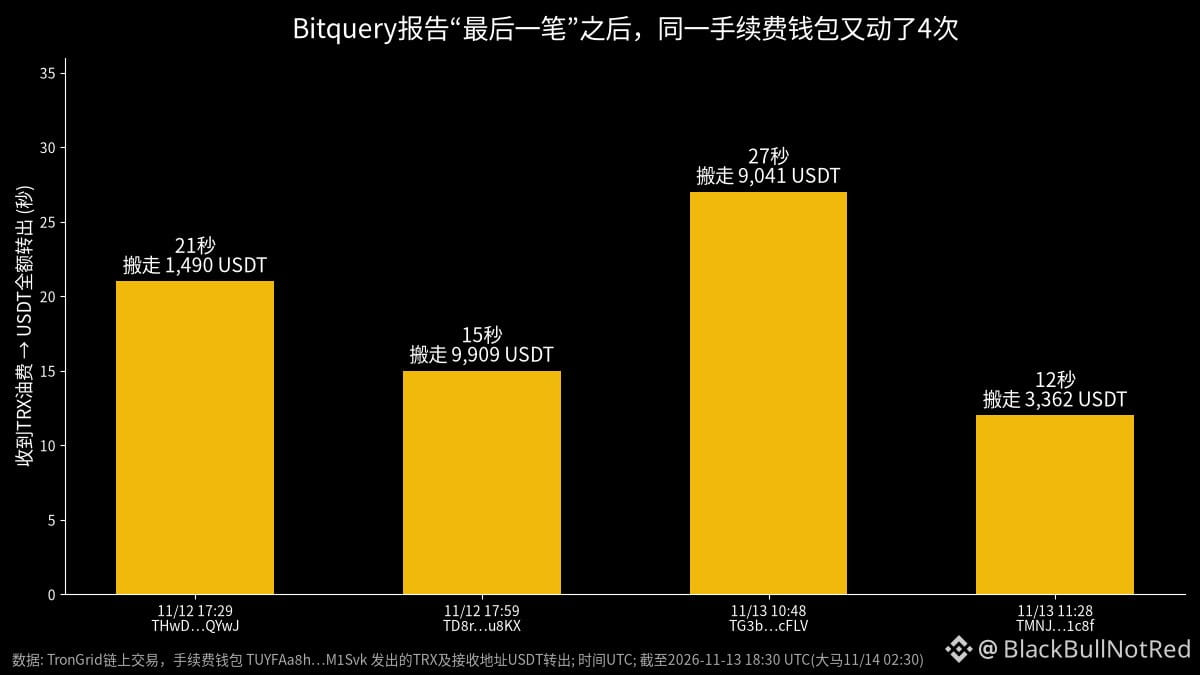
Bitqueryが名指しした、手数料を支払うウォレット TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svkについて、彼らのレポートで最後に確認された取引は11/11 15:43 UTCでした。その後も動きは止まっていません。11/12から11/13にかけて、4つのアドレスにTRXを送金し、それぞれのアドレスではTRXの着金から12〜27秒以内にUSDTが全額送金され、合計で約23,800 USDTが移動しました。最も遅い取引は11/13 11:28 UTC(マレーシア時間の午後7時28分)です。手口はレポートに記載されたものとまったく同じで、ウォレットには現在も約820 TRXが残っており、まだ資金は十分あります。
まず、分かっていることを整理します。Bitqueryの集計によると、10/5から11/11までに少なくとも454個のTRONアドレスから542万USDTが盗まれ、そのうち131万USDTは11/5に最初のレポートを公開した後に盗まれました。2021年から一度も動いていなかったウォレットから、一度に60.2万USDTが持ち去られたケースもあります。オンチェーンの情報からは、被害者がどんなスマートフォンやアプリを使っていたかは分かりません。したがって、現時点では「Trust Walletがハッキングされた」とは確認できず、否定もできません。
誰の責任かを言い争うより、私が確認した手口のほうが参考になります。
多くの人はTRON上にUSDTだけを置き、TRXはほとんど持っていません。犯人はあなたのシードフレーズを入手しても、そのままでは資金を動かせません。そこでまず、ガス代として数TRXを送金し、その直後に全額を持ち去ります。つまり、資金を移す段階であなたが何かを操作する必要はありません。シードフレーズはすでに犯人のリストにあり、残高が移す価値のある額になるのを待っているだけです。
特に状況をよく表しているアドレスがひとつあります。11/12 17:54に9,908 USDTを受け取り、その5分後には持ち去られました。つまり、情報が漏れたアドレスは監視されています。「このウォレットは何年も使っているけど何も起きていない」と思っていても、単にこれまで手を出す価値がなかっただけかもしれません。
そのため、「iOSをアップデートすれば安全」というのは半分しか正しくありません。アップデートで今後の脆弱性は塞げても、すでに盗まれたシードフレーズは取り戻せません。スマートフォンのOSがしばらく古いままだった人や、シードフレーズをスマートフォン上に表示したことがある人(スクリーンショット、メモ、写真など)は、新しいシードフレーズを作って資産を移し、古いアドレスにはもう入金しないのが最も安全です。
この4件は、Bitqueryが公開した手数料支払い用ウォレットをもとに私自身が追跡したものです。手口は一致していますが、被害者本人による確認は取れていないため、手がかりとして見てください。
#钱包安全 #USDT
Bitqueryが名指しした、手数料を支払うウォレット TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svkについて、彼らのレポートで最後に確認された取引は11/11 15:43 UTCでした。その後も動きは止まっていません。11/12から11/13にかけて、4つのアドレスにTRXを送金し、それぞれのアドレスではTRXの着金から12〜27秒以内にUSDTが全額送金され、合計で約23,800 USDTが移動しました。最も遅い取引は11/13 11:28 UTC(マレーシア時間の午後7時28分)です。手口はレポートに記載されたものとまったく同じで、ウォレットには現在も約820 TRXが残っており、まだ資金は十分あります。
まず、分かっていることを整理します。Bitqueryの集計によると、10/5から11/11までに少なくとも454個のTRONアドレスから542万USDTが盗まれ、そのうち131万USDTは11/5に最初のレポートを公開した後に盗まれました。2021年から一度も動いていなかったウォレットから、一度に60.2万USDTが持ち去られたケースもあります。オンチェーンの情報からは、被害者がどんなスマートフォンやアプリを使っていたかは分かりません。したがって、現時点では「Trust Walletがハッキングされた」とは確認できず、否定もできません。
誰の責任かを言い争うより、私が確認した手口のほうが参考になります。
多くの人はTRON上にUSDTだけを置き、TRXはほとんど持っていません。犯人はあなたのシードフレーズを入手しても、そのままでは資金を動かせません。そこでまず、ガス代として数TRXを送金し、その直後に全額を持ち去ります。つまり、資金を移す段階であなたが何かを操作する必要はありません。シードフレーズはすでに犯人のリストにあり、残高が移す価値のある額になるのを待っているだけです。
特に状況をよく表しているアドレスがひとつあります。11/12 17:54に9,908 USDTを受け取り、その5分後には持ち去られました。つまり、情報が漏れたアドレスは監視されています。「このウォレットは何年も使っているけど何も起きていない」と思っていても、単にこれまで手を出す価値がなかっただけかもしれません。
そのため、「iOSをアップデートすれば安全」というのは半分しか正しくありません。アップデートで今後の脆弱性は塞げても、すでに盗まれたシードフレーズは取り戻せません。スマートフォンのOSがしばらく古いままだった人や、シードフレーズをスマートフォン上に表示したことがある人(スクリーンショット、メモ、写真など)は、新しいシードフレーズを作って資産を移し、古いアドレスにはもう入金しないのが最も安全です。
この4件は、Bitqueryが公開した手数料支払い用ウォレットをもとに私自身が追跡したものです。手口は一致していますが、被害者本人による確認は取れていないため、手がかりとして見てください。
#钱包安全 #USDT