🚨 リスク:影響を受けたデバイスは10段階中10。
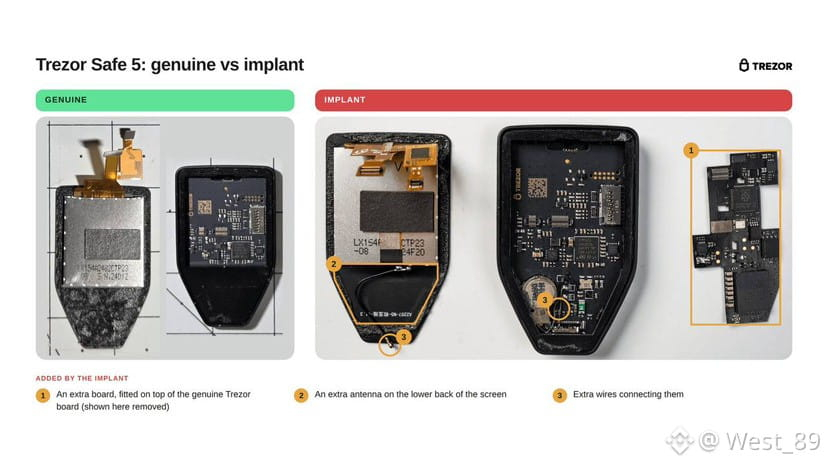
* 隠しスパイウェアモジュールを搭載した偽造Trezor Safe 5が3台見つかりました。
* シードフレーズとパスフレーズが盗み取られていました。
* これらのデバイスは、元再販業者のCryptoBilisと関連しています。
* 現時点で資金の損失は確認されていません。
⚠️ 推奨:不審なデバイスをお持ちの方は、新しいシードフレーズで新しいウォレットを作成し、そこへ資金を移してください。ファームウェアを更新するだけでは不十分です。
* 隠しスパイウェアモジュールを搭載した偽造Trezor Safe 5が3台見つかりました。
* シードフレーズとパスフレーズが盗み取られていました。
* これらのデバイスは、元再販業者のCryptoBilisと関連しています。
* 現時点で資金の損失は確認されていません。
⚠️ 推奨:不審なデバイスをお持ちの方は、新しいシードフレーズで新しいウォレットを作成し、そこへ資金を移してください。ファームウェアを更新するだけでは不十分です。