一度も取り消されなかった承認、4人から5,131ドルが流出
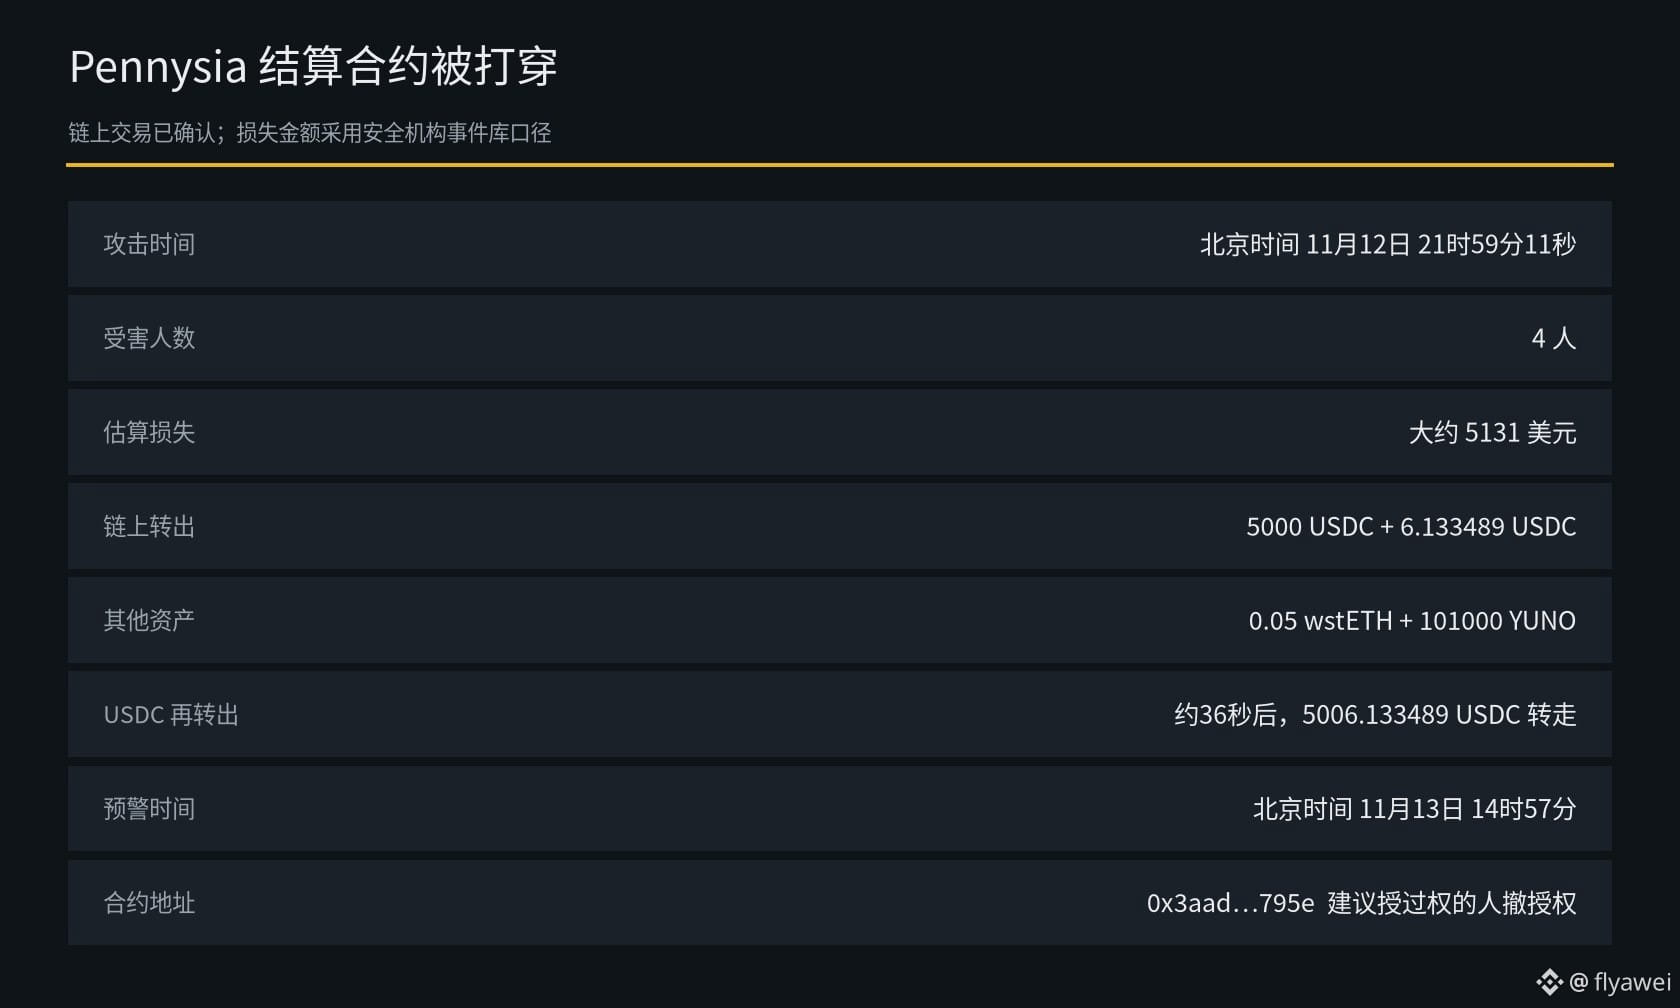
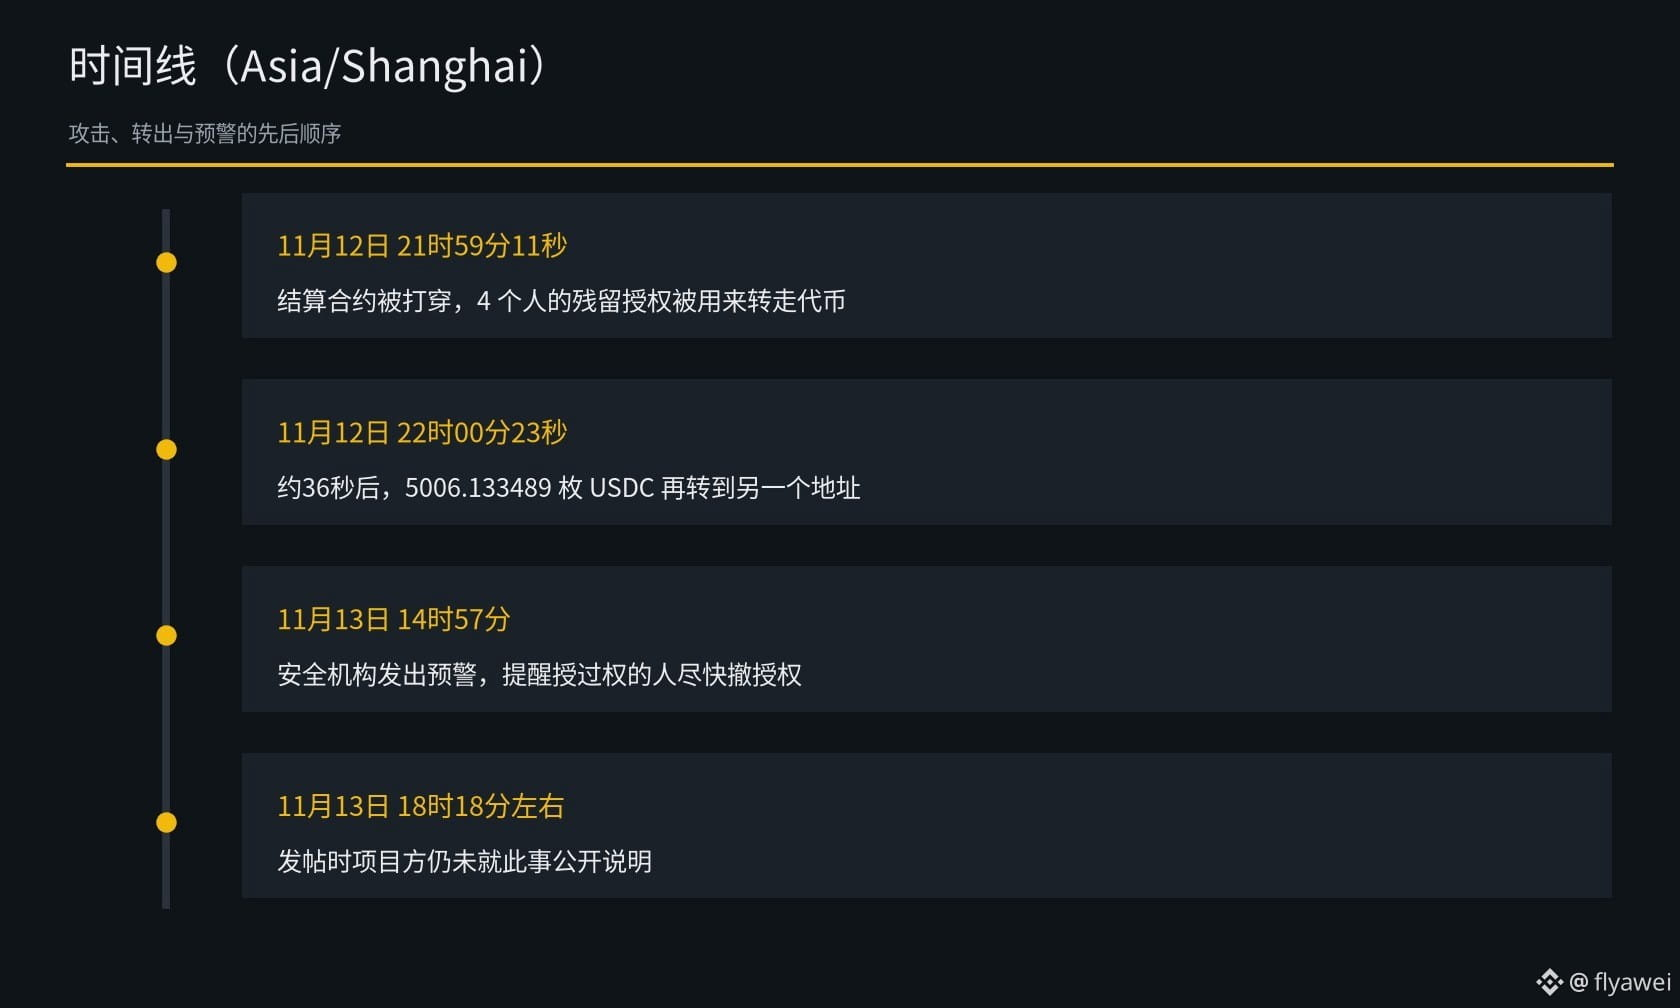
Pennysiaプロジェクトがイーサリアム上にデプロイした決済コントラクトが、北京時間11月12日21時59分11秒に攻撃を受けました。攻撃者は、ユーザーが以前に付与し、その後も取り消されていなかったトークンの使用許可を利用し、4人のウォレットから資産を移動させました。セキュリティ機関の推定被害額は約5,131ドルです。
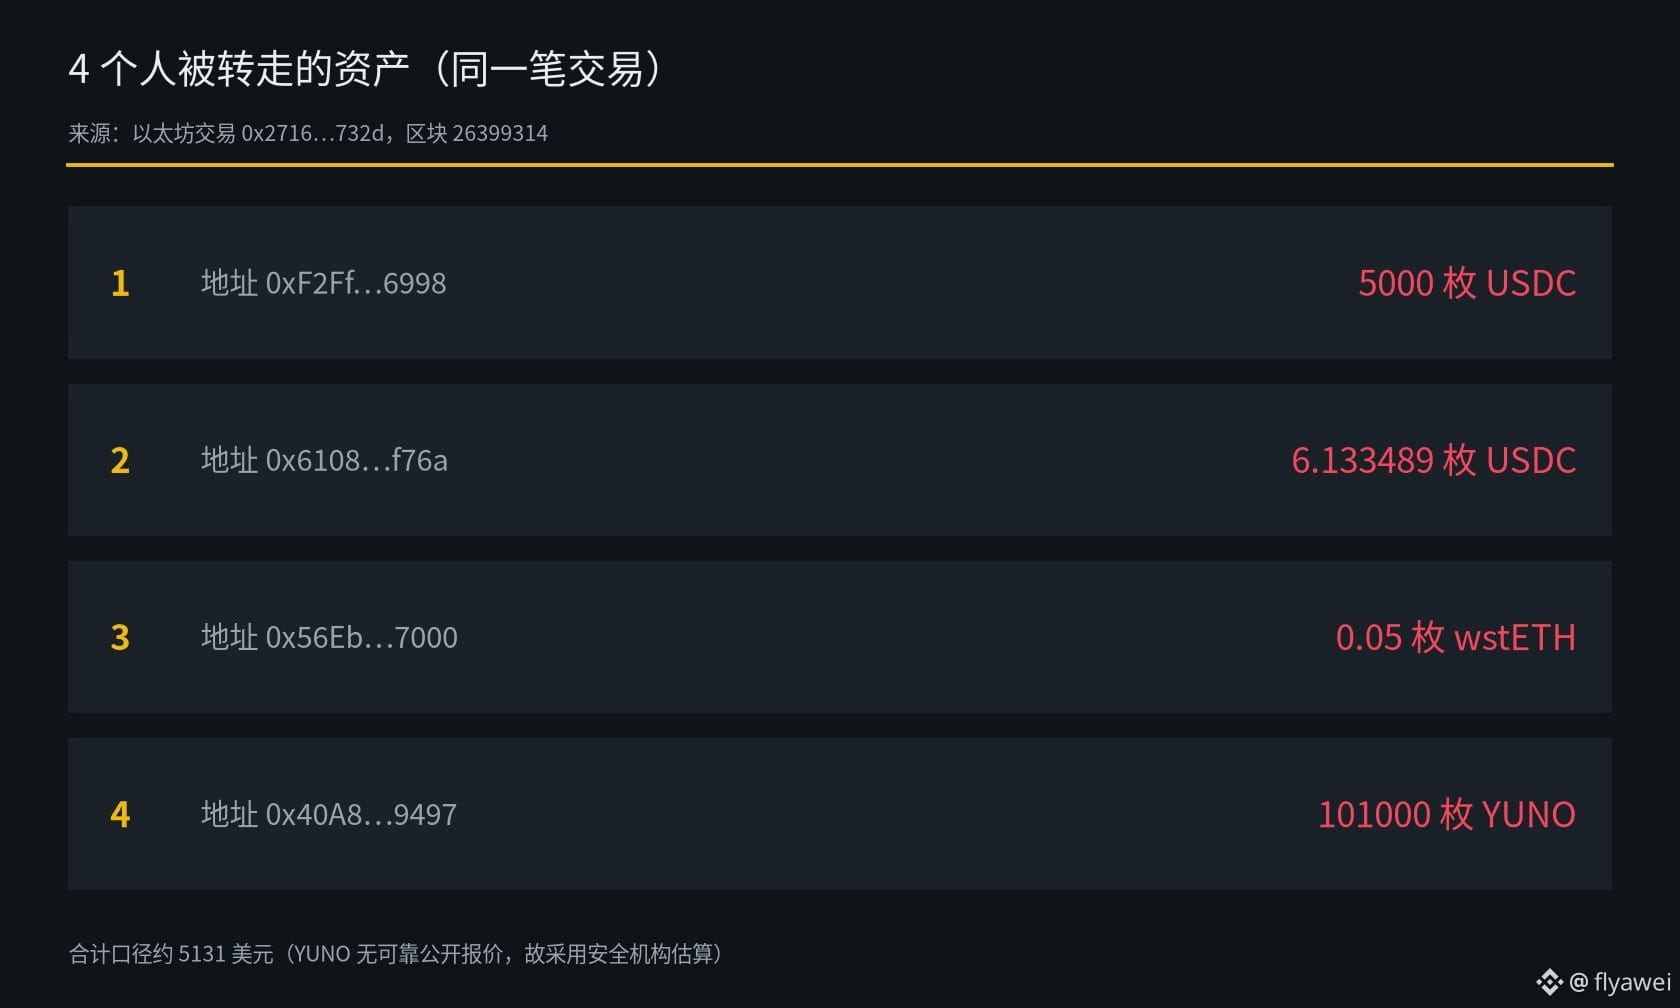
オンチェーンの取引記録には、詳細がはっきりと残っています。4人からそれぞれ5,000枚のUSDC、6.133489枚のUSDC、0.05枚のwstETH、101,000枚のYUNOが移動されました。約36秒後、この5,006.133489枚のUSDCは別のアドレスに送られました。
今回悪用されたのは、決済コントラクトにおける任意の外部呼び出しの脆弱性です。攻撃者は検査を回避するための偽トークンをデプロイし、さらにユーザーがコントラクトに残していた承認を利用して、トークンを移動させました。
セキュリティ機関は北京時間11月13日14時57分に警告を発し、この決済コントラクトに承認を与えたことがある人に、できるだけ早く承認を取り消すよう呼びかけました。コントラクトアドレスは0x3aad…795eです。投稿時点で、プロジェクト側からこの件についての公式発表はありません。
個人的には、承認したまま使っていない枠は、先に取り消しておくほうが安心だと思います。今回の被害額はそれほど大きくありませんが、承認をまだ取り消していない人にとって、リスクはまだ去っていません。
初心者の方は、あれこれ操作するより、まずはよく調べることをおすすめします。買うなら$BTC だけにしましょう
Pennysiaプロジェクトがイーサリアム上にデプロイした決済コントラクトが、北京時間11月12日21時59分11秒に攻撃を受けました。攻撃者は、ユーザーが以前に付与し、その後も取り消されていなかったトークンの使用許可を利用し、4人のウォレットから資産を移動させました。セキュリティ機関の推定被害額は約5,131ドルです。
オンチェーンの取引記録には、詳細がはっきりと残っています。4人からそれぞれ5,000枚のUSDC、6.133489枚のUSDC、0.05枚のwstETH、101,000枚のYUNOが移動されました。約36秒後、この5,006.133489枚のUSDCは別のアドレスに送られました。
今回悪用されたのは、決済コントラクトにおける任意の外部呼び出しの脆弱性です。攻撃者は検査を回避するための偽トークンをデプロイし、さらにユーザーがコントラクトに残していた承認を利用して、トークンを移動させました。
セキュリティ機関は北京時間11月13日14時57分に警告を発し、この決済コントラクトに承認を与えたことがある人に、できるだけ早く承認を取り消すよう呼びかけました。コントラクトアドレスは0x3aad…795eです。投稿時点で、プロジェクト側からこの件についての公式発表はありません。
個人的には、承認したまま使っていない枠は、先に取り消しておくほうが安心だと思います。今回の被害額はそれほど大きくありませんが、承認をまだ取り消していない人にとって、リスクはまだ去っていません。
初心者の方は、あれこれ操作するより、まずはよく調べることをおすすめします。買うなら$BTC だけにしましょう