セキュリティは一度設定して終わり、ではありません。習慣です。🛡️
私がBinanceアカウントを安全に保つために実践している5つのことをご紹介します。多くの人が見落としがちなステップも1つ含まれています👇
1️⃣ パスキー+認証アプリ(SMSは使わない)
スマートフォンのパスキーは本物のBinanceドメインでしか使えないため、偽サイトでは利用できません。2段階認証には認証アプリを使っています。SMSコードはSIMスワップで盗まれる可能性があるからです。
2️⃣ フィッシング対策コード
本物のBinanceからのメールには、私だけの秘密のコードが必ず記載されています。コードがなければ、そのままゴミ箱へ。クリックも、推測もしません。
3️⃣ 出金先ホワイトリスト
誰かにアカウントへ侵入されたとしても、事前に承認したアドレスにしか出金できません。
4️⃣ Binance Verify+デバイス確認
暗号資産コミュニティを運営していると、偽の「Binanceサポート」アカウントをよく見かけます。DM、メール、Telegramでの連絡はすべてBinance Verifyで確認し、月に一度、見覚えのないデバイスを削除しています。
5️⃣ 資産を確認する(Proof of Reserves)
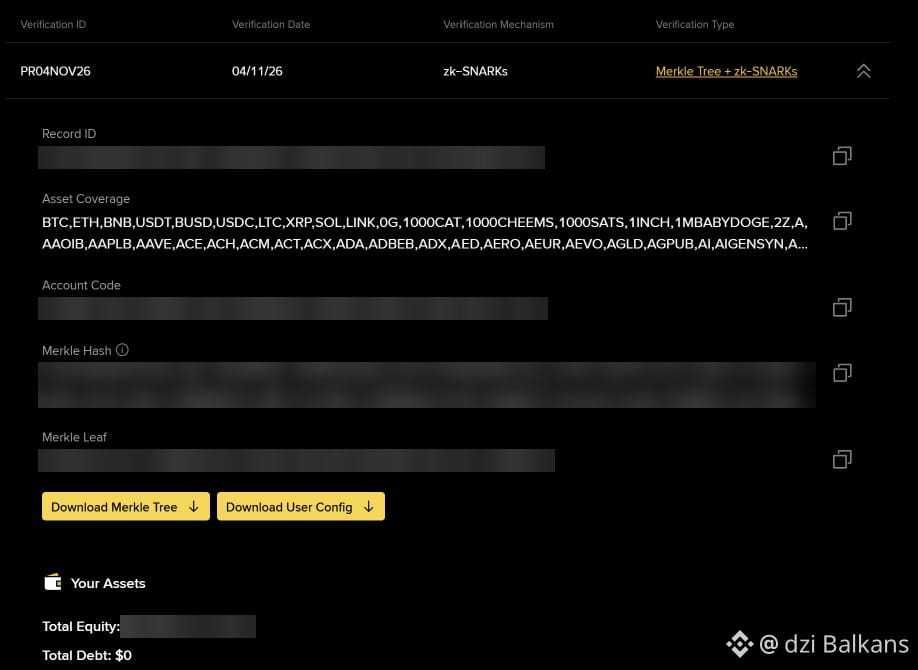
➡️ ウォレット → 検証 → PR04NOV26
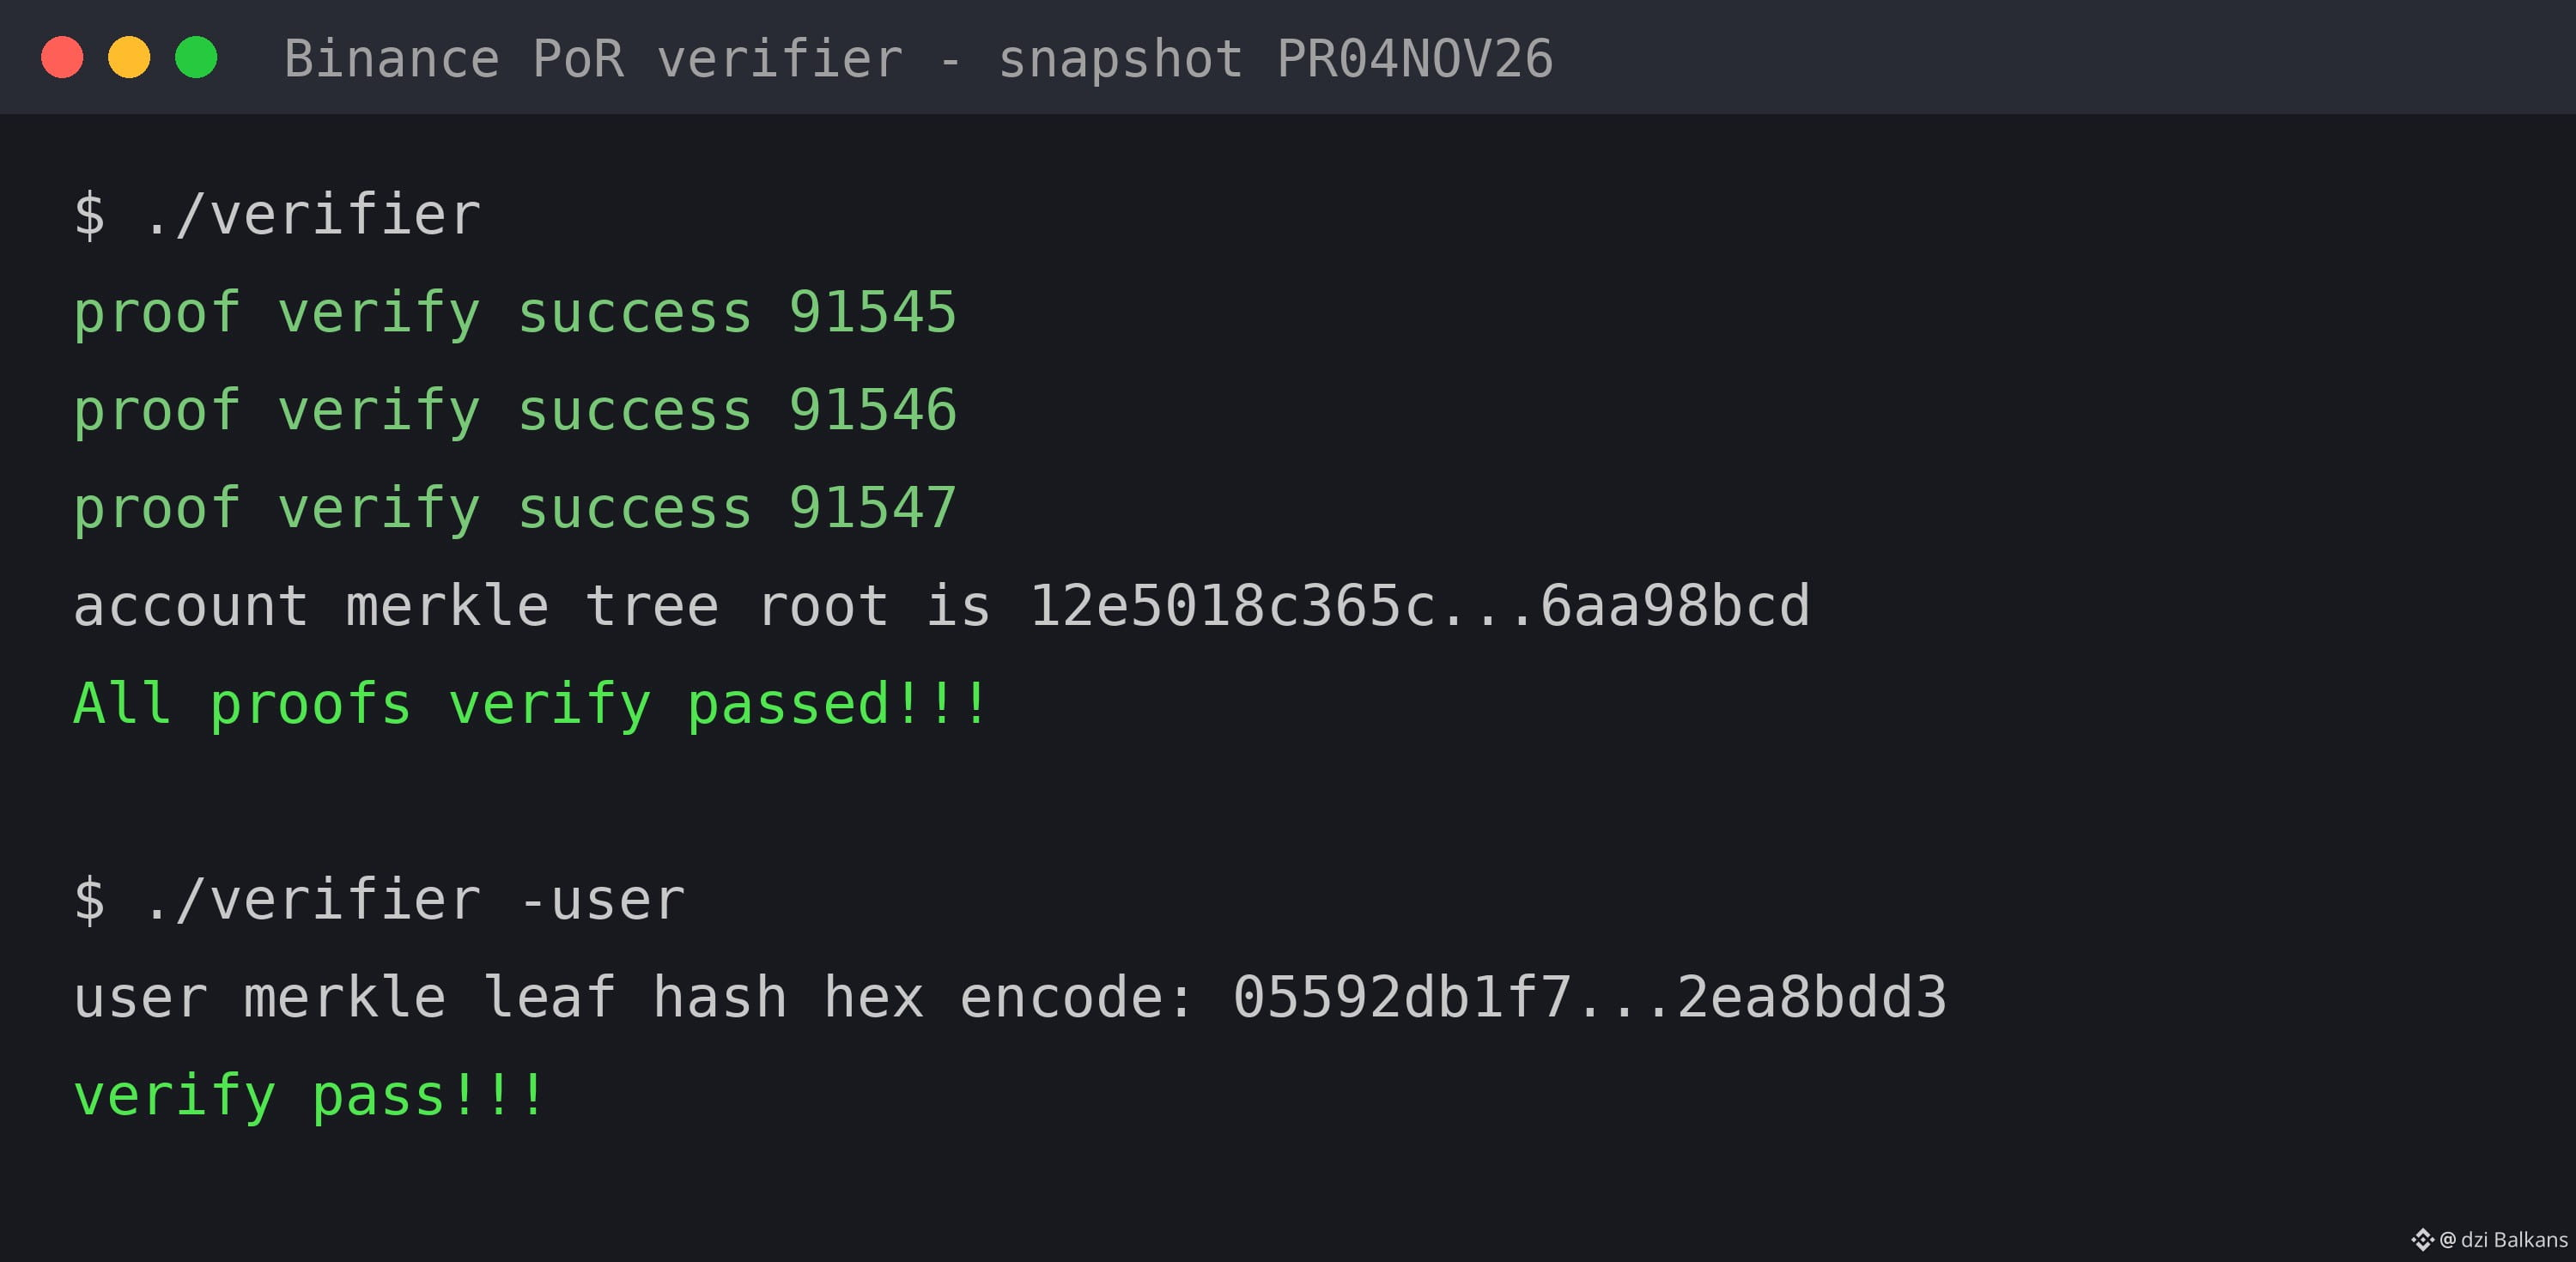
Record ID、Merkle Leaf、スナップショット時点の残高を取得し、User Configをダウンロードして、Binanceのオープンソース検証ツールを実行しました。
✅ 91,547件すべてのzk-SNARK証明に合格
✅ 私のMerkle Leafがアカウント内のものと一致
✅ 「verify pass!!!」— 私の残高はツリーに含まれています
重要な理由:
🔹 すべての残高から1つのMerkle rootが作られます。残高を1つでも変更すると、rootも変わります。
🔹 zk-SNARKは、個人情報を明かすことなく、準備金がユーザー残高を少なくとも1:1でカバーしていることを証明します。
🔹 スクリーンショットも、無条件の信頼も不要。自分で確認しました。
ただ信じるのではなく、自分で確認しましょう。✅
5つのステップはすべて合わせても約10分。十分価値のある時間です。
あなたはもういくつ設定しましたか?👇
#ThankYouBinancians s #Binance
私がBinanceアカウントを安全に保つために実践している5つのことをご紹介します。多くの人が見落としがちなステップも1つ含まれています👇
1️⃣ パスキー+認証アプリ(SMSは使わない)
スマートフォンのパスキーは本物のBinanceドメインでしか使えないため、偽サイトでは利用できません。2段階認証には認証アプリを使っています。SMSコードはSIMスワップで盗まれる可能性があるからです。
2️⃣ フィッシング対策コード
本物のBinanceからのメールには、私だけの秘密のコードが必ず記載されています。コードがなければ、そのままゴミ箱へ。クリックも、推測もしません。
3️⃣ 出金先ホワイトリスト
誰かにアカウントへ侵入されたとしても、事前に承認したアドレスにしか出金できません。
4️⃣ Binance Verify+デバイス確認
暗号資産コミュニティを運営していると、偽の「Binanceサポート」アカウントをよく見かけます。DM、メール、Telegramでの連絡はすべてBinance Verifyで確認し、月に一度、見覚えのないデバイスを削除しています。
5️⃣ 資産を確認する(Proof of Reserves)
➡️ ウォレット → 検証 → PR04NOV26
Record ID、Merkle Leaf、スナップショット時点の残高を取得し、User Configをダウンロードして、Binanceのオープンソース検証ツールを実行しました。
✅ 91,547件すべてのzk-SNARK証明に合格
✅ 私のMerkle Leafがアカウント内のものと一致
✅ 「verify pass!!!」— 私の残高はツリーに含まれています
重要な理由:
🔹 すべての残高から1つのMerkle rootが作られます。残高を1つでも変更すると、rootも変わります。
🔹 zk-SNARKは、個人情報を明かすことなく、準備金がユーザー残高を少なくとも1:1でカバーしていることを証明します。
🔹 スクリーンショットも、無条件の信頼も不要。自分で確認しました。
ただ信じるのではなく、自分で確認しましょう。✅
5つのステップはすべて合わせても約10分。十分価値のある時間です。
あなたはもういくつ設定しましたか?👇
#ThankYouBinancians s #Binance