すごいな、ハッカーが顔動画900本を盗み、18か月で4億ドル以上をだまし取った!
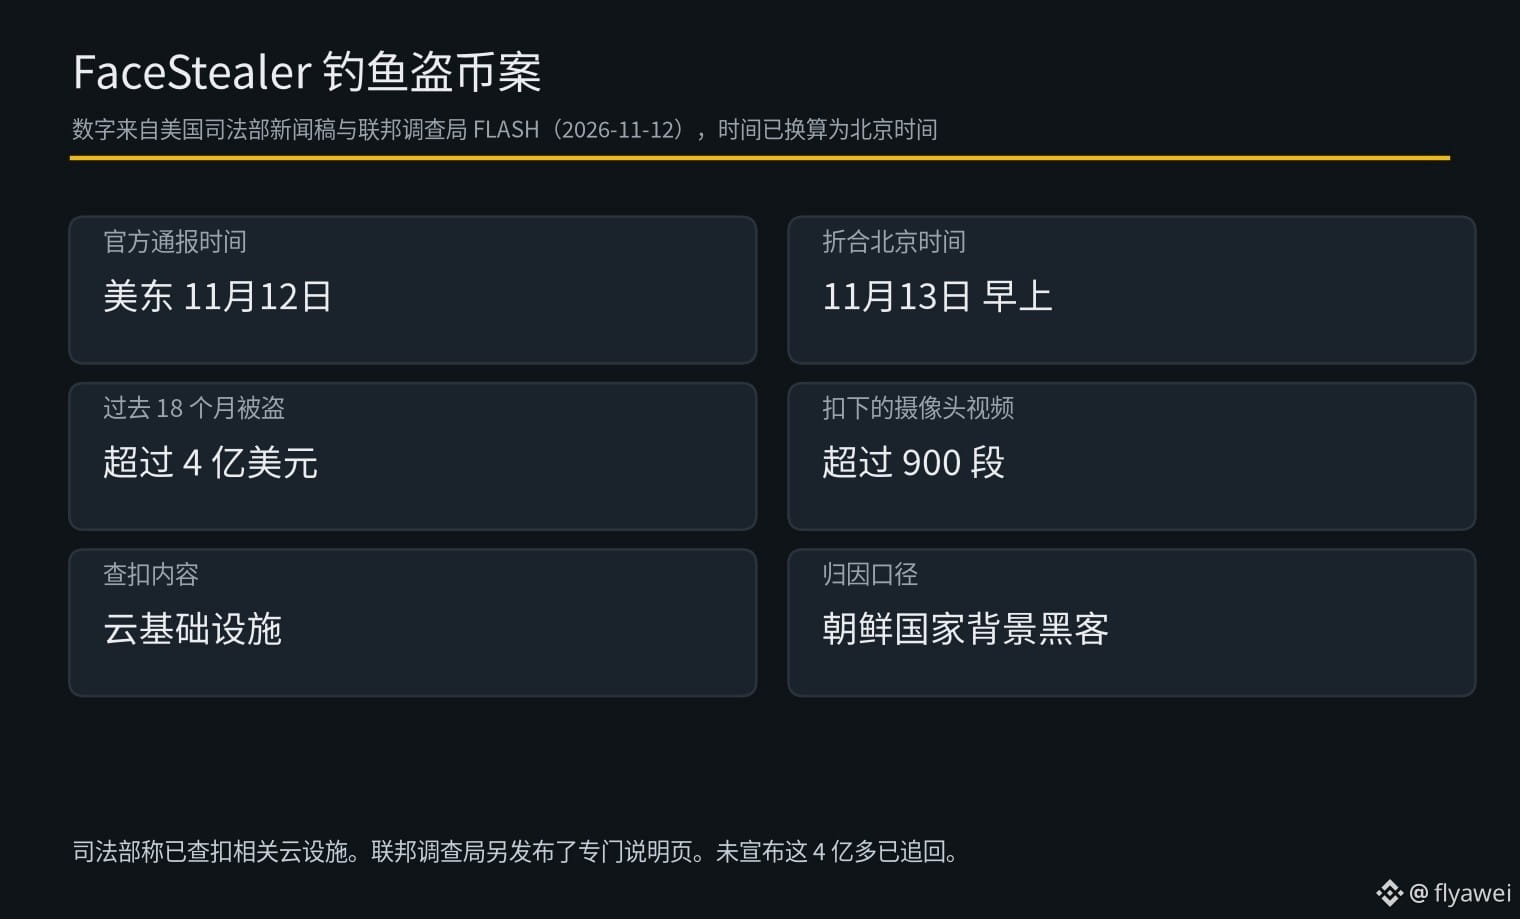
米司法省は米東部時間11月12日、FBIがFaceStealerと呼ぶクラウドインフラを押収したと発表した。FBIによると、この手口で過去18か月の間に、暗号資産やWeb3関連の人々から4億ドルを超える暗号資産が盗まれた。また、連邦捜索令状に基づき、被害者のカメラ映像900本以上が押収された。
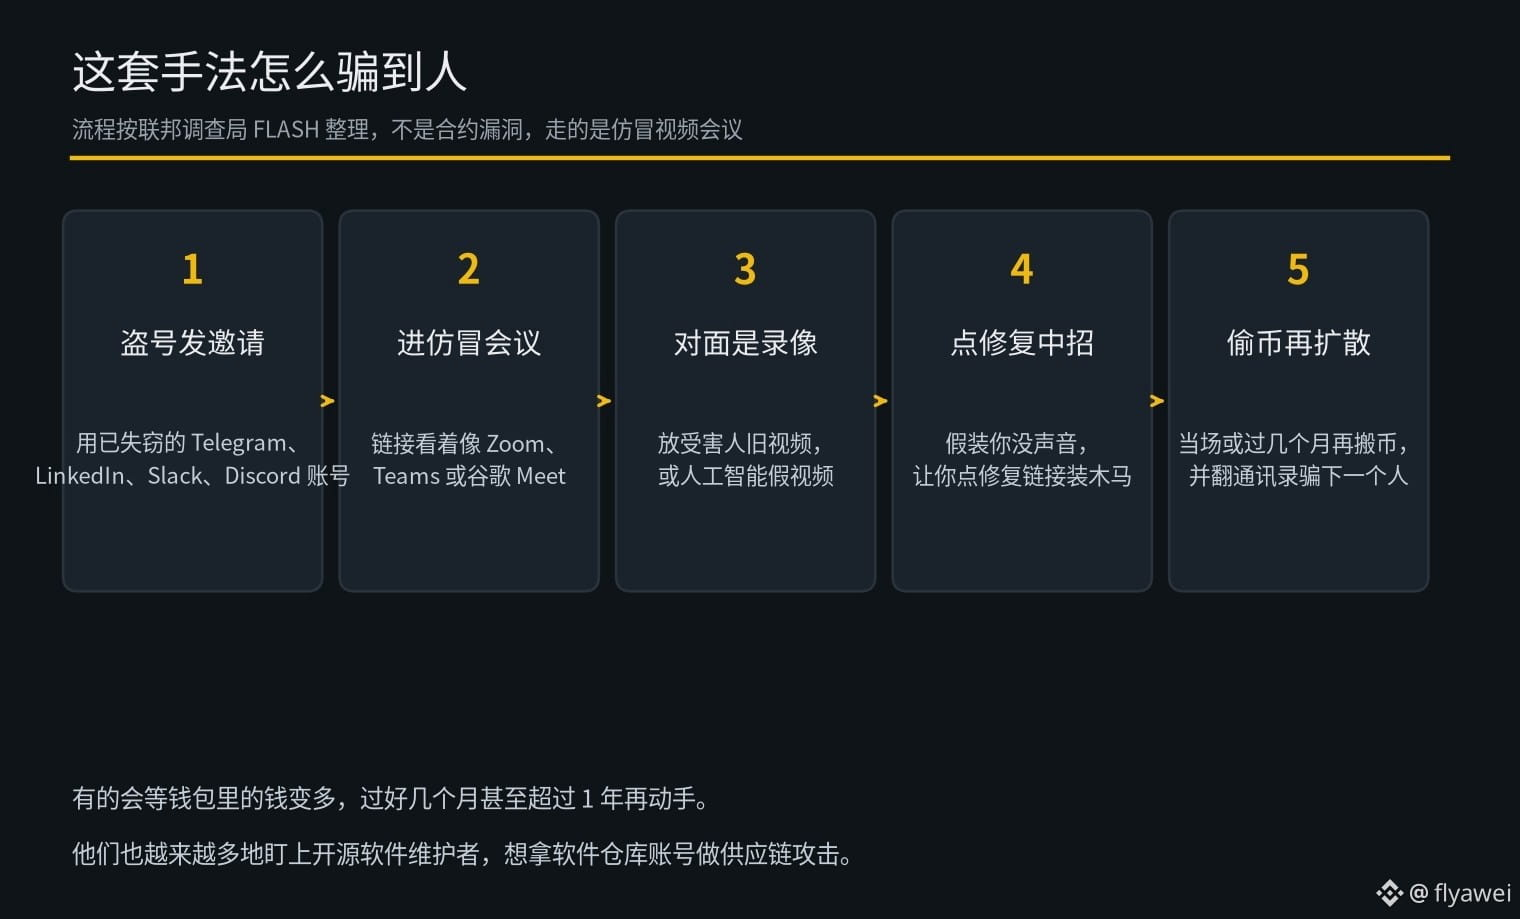
手口はこうだ。まず、盗んだソーシャルメディアや業務用アカウントを使ってビデオ会議の招待を送る。Telegram、LinkedIn、Slack、Discordなどがよく使われる。リンクはZoom、Microsoft Teams、Google Meetのものに見えるが、クリックすると偽サイトに飛ぶ。アクセスすると、画面には過去の被害者の録画映像が表示される。AIで作った有名な業界関係者の偽動画を使う場合もある。会議の途中で、相手は「そちらの音声が聞こえない」と装い、修復用リンクをクリックするよう促す。クリックすると、トロイの木馬に感染してしまう。
パソコンを乗っ取った後、すぐに暗号資産を盗み出すケースもあれば、数か月、さらには1年以上待ち、ウォレットの残高が増えてから手を出すケースもある。さらに連絡先を調べ、次の標的をだましにかかる。FBIは、こうした集団がオープンソースソフトウェアのメンテナーを狙うことも増えており、ソフトウェアリポジトリのアカウントを使ったサプライチェーン攻撃を企てているとも指摘した。
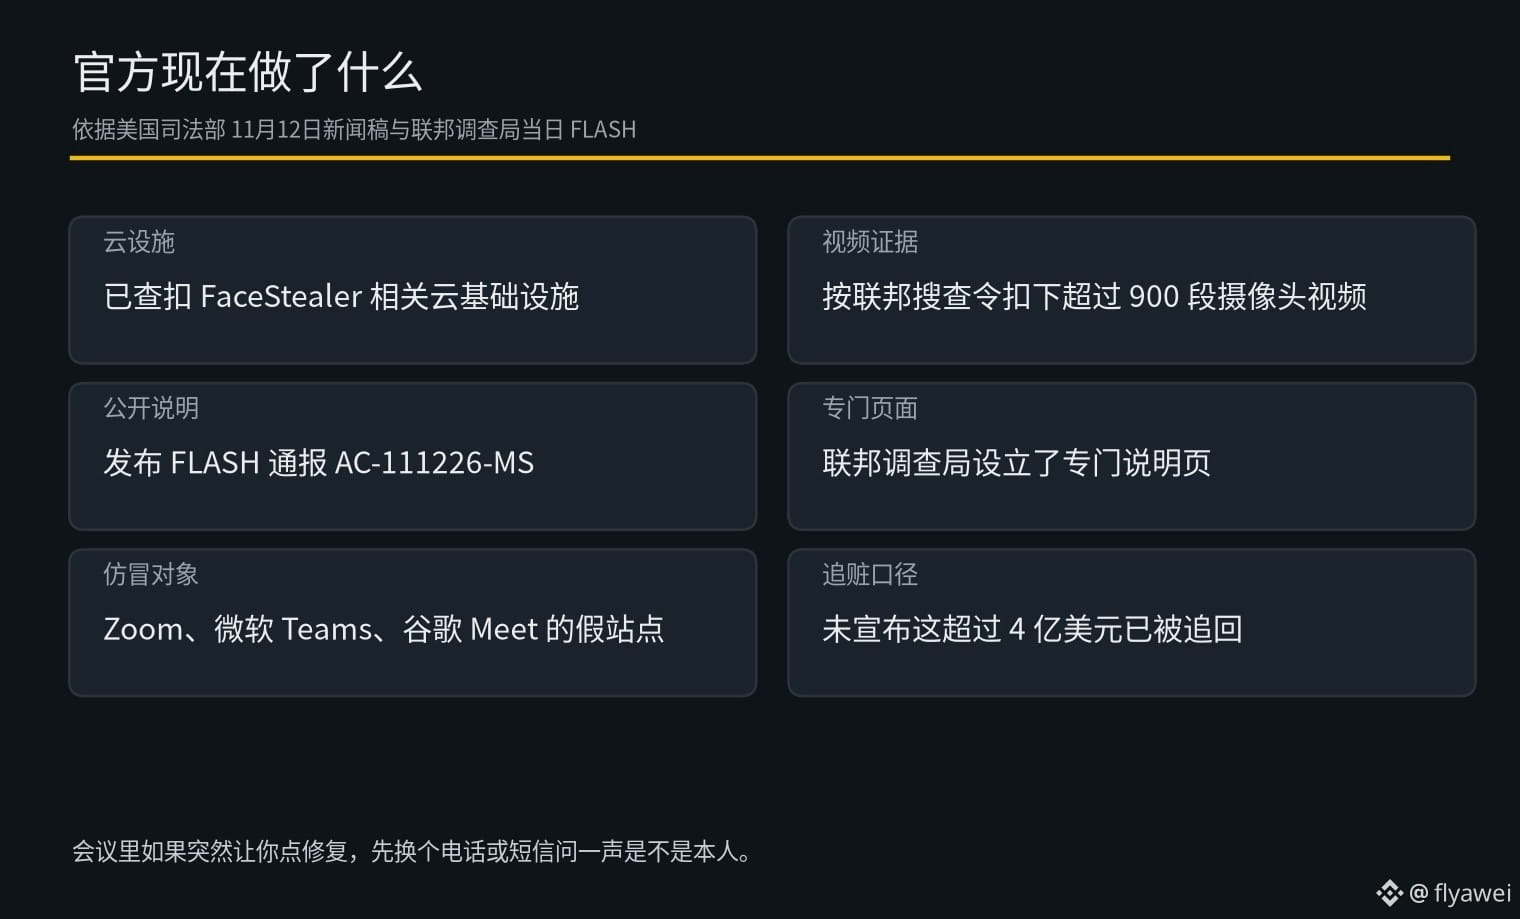
この手口は、人と人との信頼につけ込むものだ。ビデオ会議中に突然、修復用リンクをクリックするよう言われたら、いったん別の電話やSMSで相手本人かどうか確認するのがよい。
初心者は、まずはよく見て、操作は控えめに。暗号資産を買うなら $BTC だけにしておこう
米司法省は米東部時間11月12日、FBIがFaceStealerと呼ぶクラウドインフラを押収したと発表した。FBIによると、この手口で過去18か月の間に、暗号資産やWeb3関連の人々から4億ドルを超える暗号資産が盗まれた。また、連邦捜索令状に基づき、被害者のカメラ映像900本以上が押収された。
手口はこうだ。まず、盗んだソーシャルメディアや業務用アカウントを使ってビデオ会議の招待を送る。Telegram、LinkedIn、Slack、Discordなどがよく使われる。リンクはZoom、Microsoft Teams、Google Meetのものに見えるが、クリックすると偽サイトに飛ぶ。アクセスすると、画面には過去の被害者の録画映像が表示される。AIで作った有名な業界関係者の偽動画を使う場合もある。会議の途中で、相手は「そちらの音声が聞こえない」と装い、修復用リンクをクリックするよう促す。クリックすると、トロイの木馬に感染してしまう。
パソコンを乗っ取った後、すぐに暗号資産を盗み出すケースもあれば、数か月、さらには1年以上待ち、ウォレットの残高が増えてから手を出すケースもある。さらに連絡先を調べ、次の標的をだましにかかる。FBIは、こうした集団がオープンソースソフトウェアのメンテナーを狙うことも増えており、ソフトウェアリポジトリのアカウントを使ったサプライチェーン攻撃を企てているとも指摘した。
この手口は、人と人との信頼につけ込むものだ。ビデオ会議中に突然、修復用リンクをクリックするよう言われたら、いったん別の電話やSMSで相手本人かどうか確認するのがよい。
初心者は、まずはよく見て、操作は控えめに。暗号資産を買うなら $BTC だけにしておこう