投稿


燕寶Melissa
·
--
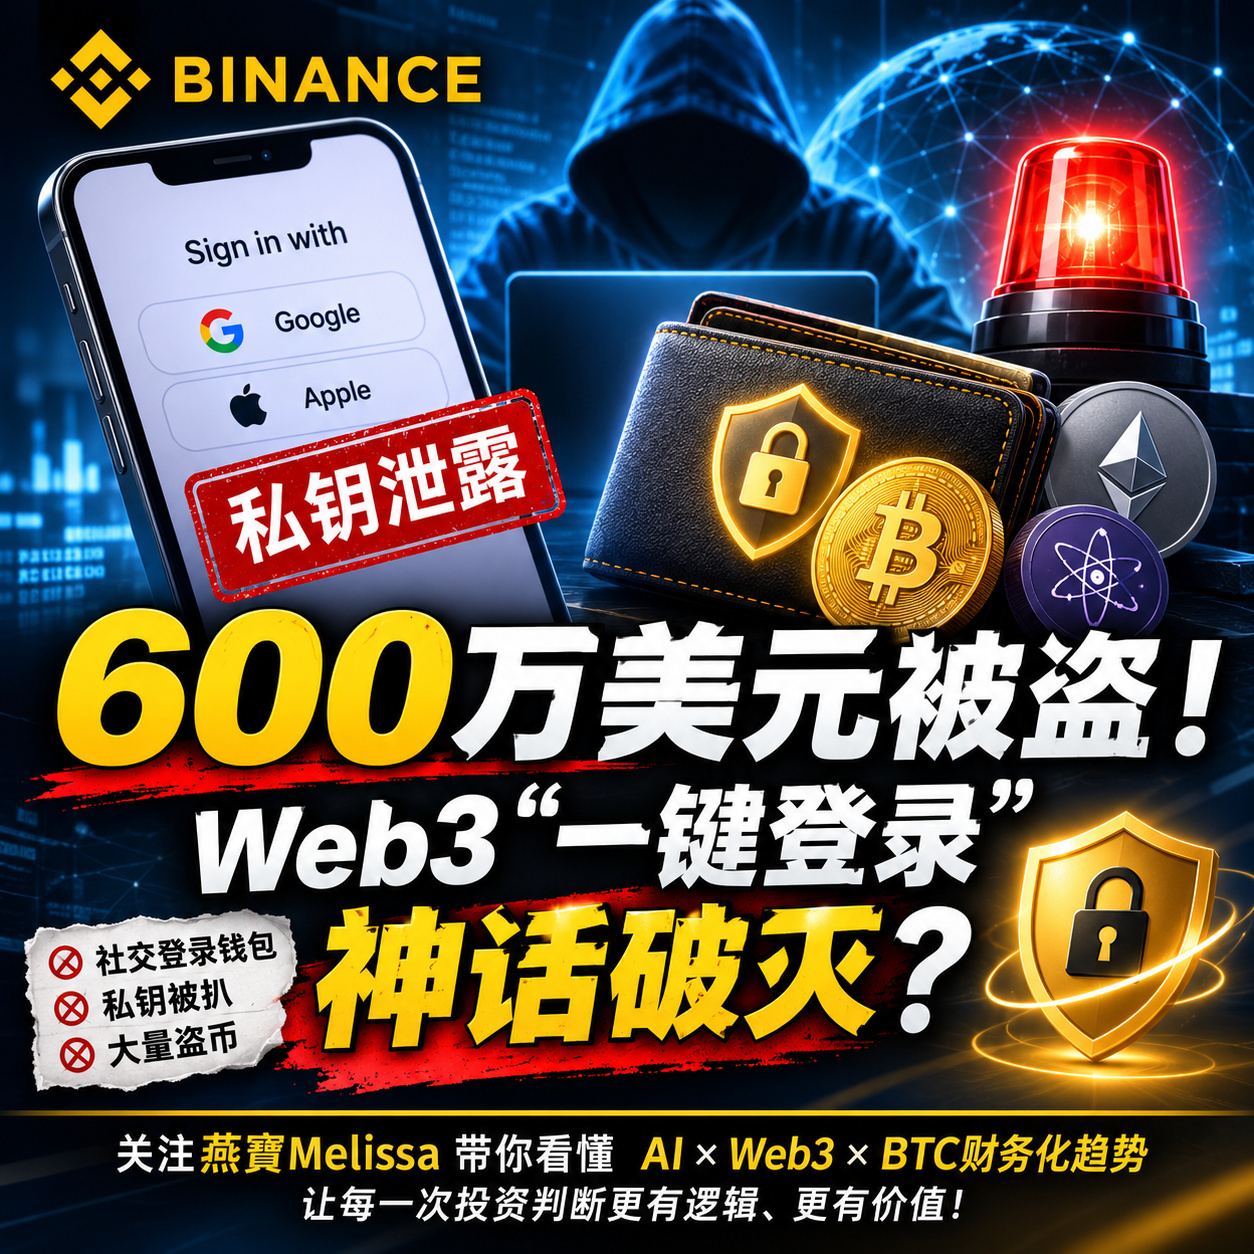
ブリッシュ🚨 暗号資産界で最も高くついた「ワンクリックログイン」:少なくとも600万ドルが盗まれる!
ニーモニックをなくせば、本当にウォレットはより安全になるのでしょうか?
Web3Authのセキュリティ事故が、Web3業界全体に警鐘を鳴らしました!
11月6日から7日にかけて、Web3Authのインフラで重大なセキュリティ事故が発生し、Google/Appleのソーシャルログインで作成された一部のKeplrウォレットの秘密鍵が漏洩しました。
オンチェーン分析機関のBitqueryによる追跡では、次のことが判明しました。
🔴 Cosmosエコシステムの少なくとも44,041個のウォレットと、Injectiveウォレット7,603個で、異常な資金移動が確認されました。
🔴 オンチェーンで追跡された資金は、少なくとも601万ドルに達しました。
🔴 KeplrはGoogle/Appleログインを一時停止し、Web3Authと連携してホワイトハットによる資産保護活動を実施しています。
⚠️ ここが重要です。
Keplrの初期説明によると、ニーモニックで作成したウォレットとハードウェアウォレットは、今回の事故の影響を受けていません。
一方、ソーシャルログインを利用する一部のウォレットが、今回のセキュリティ事故で大きな被害を受けました。
これは、見落とされがちな問題を示しています。
ログインが便利だからといって、秘密鍵が安全とは限りません。
GoogleやAppleのアカウントは本人認証の入口にすぎず、ウォレットの安全性を本当に左右するのは、秘密鍵の生成、保管、暗号化、復元の仕組みです。
今回の事故を受け、私たちは改めて考えさせられます。
1️⃣ 利便性と安全性を、どのように両立すべきなのでしょうか?
2️⃣ 第三者のウォレットインフラに問題が起きたとき、ユーザーは本当に資産を管理できているのでしょうか?
3️⃣ 秘密鍵が第三者のサービスに依存しているとき、あなたが言う分散化はどれほど残されているのでしょうか?
あなたの鍵でなければ、あなたのコインではない。
忘れないでください。
暗号資産の世界では、技術は絶えず進化していきます。しかし、資産の安全性を利便性のために犠牲にしてはなりません。
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB
ニーモニックをなくせば、本当にウォレットはより安全になるのでしょうか?
Web3Authのセキュリティ事故が、Web3業界全体に警鐘を鳴らしました!
11月6日から7日にかけて、Web3Authのインフラで重大なセキュリティ事故が発生し、Google/Appleのソーシャルログインで作成された一部のKeplrウォレットの秘密鍵が漏洩しました。
オンチェーン分析機関のBitqueryによる追跡では、次のことが判明しました。
🔴 Cosmosエコシステムの少なくとも44,041個のウォレットと、Injectiveウォレット7,603個で、異常な資金移動が確認されました。
🔴 オンチェーンで追跡された資金は、少なくとも601万ドルに達しました。
🔴 KeplrはGoogle/Appleログインを一時停止し、Web3Authと連携してホワイトハットによる資産保護活動を実施しています。
⚠️ ここが重要です。
Keplrの初期説明によると、ニーモニックで作成したウォレットとハードウェアウォレットは、今回の事故の影響を受けていません。
一方、ソーシャルログインを利用する一部のウォレットが、今回のセキュリティ事故で大きな被害を受けました。
これは、見落とされがちな問題を示しています。
ログインが便利だからといって、秘密鍵が安全とは限りません。
GoogleやAppleのアカウントは本人認証の入口にすぎず、ウォレットの安全性を本当に左右するのは、秘密鍵の生成、保管、暗号化、復元の仕組みです。
今回の事故を受け、私たちは改めて考えさせられます。
1️⃣ 利便性と安全性を、どのように両立すべきなのでしょうか?
2️⃣ 第三者のウォレットインフラに問題が起きたとき、ユーザーは本当に資産を管理できているのでしょうか?
3️⃣ 秘密鍵が第三者のサービスに依存しているとき、あなたが言う分散化はどれほど残されているのでしょうか?
あなたの鍵でなければ、あなたのコインではない。
忘れないでください。
暗号資産の世界では、技術は絶えず進化していきます。しかし、資産の安全性を利便性のために犠牲にしてはなりません。
#比特币ETF11月净流出16亿美元
$BTC
$ETH
$BNB