韓国が今回与えようとしているのは、取引所に「疑いがあれば免責される」権限
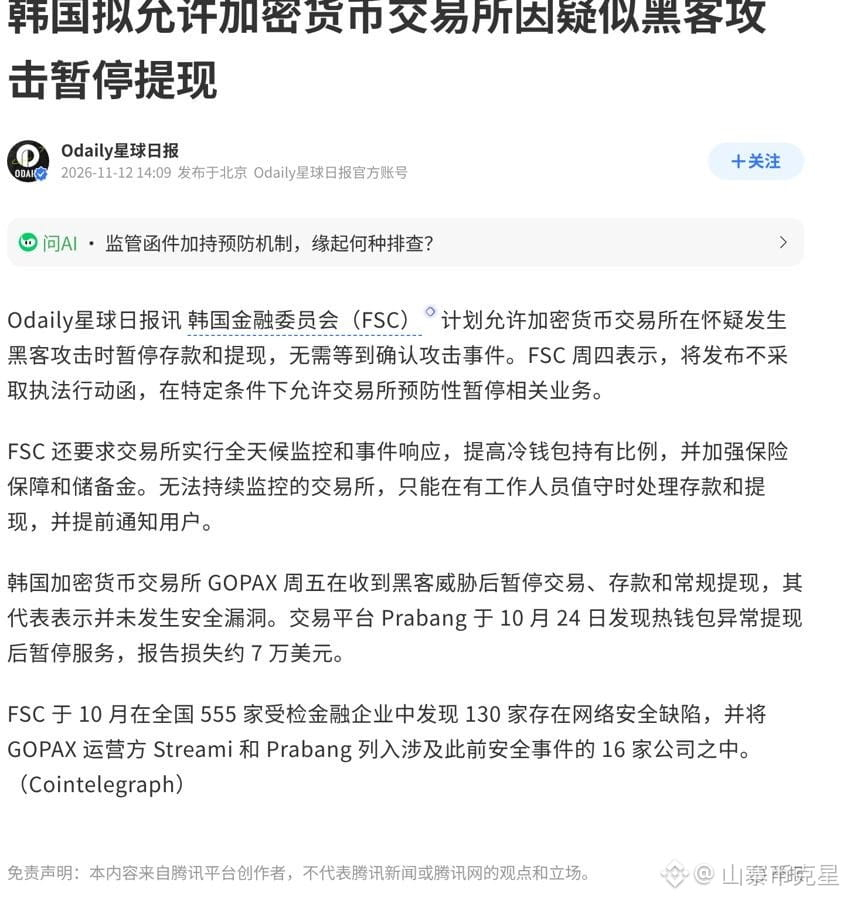
11月12日、韓国金融委員会(FSC)は、ノーアクションレターを発行し、ハッキングの疑いがある場合、攻撃が確認されるのを待たずに取引所が入出金を停止できるようにすると発表した
保護強化のように聞こえるが、実際に何が変わるのかを見てみよう
現行の「仮想資産利用者保護法」では、取引所は正当な理由なくユーザーの出金を妨げてはならず、制限が認められるのはハッキング事件が「確認」された後だけだ
今後はこの条件が回避される。疑いがあればよい
誰にとって都合のいい話なのか
取引所にとっては、脅迫メールを1通受け取るだけで停止できる。「出金を止めて規則違反になる」か、「万が一、数十億相当を盗まれる」かの二択を迫られずに済む
ユーザーにとっては、ある夜突然、自分のコインを引き出せなくなる可能性があり、その場合も取引所は責任を問われない
GOPAXはその実例だ
11月6日にハッカーからの脅迫メールを受け取り、その日の午後に入出金を停止し、取引を休止、全資産をコールドウォレットに移した
同社によると、実際の攻撃は確認されておらず、攻撃の痕跡すらなかった
今日で6日目になるが、再開時期はまだ発表されていない。バイナンスは同社の株式を約67%保有している
一方、FSCが追加で求めている項目は具体的だ
24時間365日の監視とインシデント対応、コールドウォレットの比率を80%以上に引き上げることの検討、保険と準備金の拡充
継続的な監視ができない取引所は、担当者がいる時間帯に限って入出金を処理し、事前にユーザーへ通知しなければならない
私の見立ては3つ
1つ目、方向性は正しい。現行法では取引所はどちらに転んでも罰せられかねない。バイナンスの63億ドルの件の後では、「ひとまず様子を見る」と賭けに出る者はいない
2つ目、問題は細部にある。FSCは「何を疑いとみなすのか」を明示しておらず、停止期間にも上限を設けていない。この点は事情を知る3つの情報源すべてが認めており、条件は今も公表されていない
3つ目、このルールが本当に守るのはシステムの安定性であって、あなたの流動性ではない。リスクを「元本を失うこと」から「一時的に引き出せないこと」へと置き換えるものだ
今後、取引所を選ぶときは、この3つの数字を合わせて見よう
コールドウォレットの比率――韓国の基準は80%。Upbitは99.17%を達成しているが、GOPAXは80.54%にとどまる
保険と準備金の規模。何か起きたとき、補償の原資になるのはこれだ
これまでに何回停止したか、停止期間はどれくらいだったか、再開後に問題が起きていないか
取引所がハッキングの疑いだけであなたのコインを凍結するのは、あなたを守るためだと思う?それとも取引所を守るため?
#韩国拟准交易所疑遭黑客停充提
11月12日、韓国金融委員会(FSC)は、ノーアクションレターを発行し、ハッキングの疑いがある場合、攻撃が確認されるのを待たずに取引所が入出金を停止できるようにすると発表した
保護強化のように聞こえるが、実際に何が変わるのかを見てみよう
現行の「仮想資産利用者保護法」では、取引所は正当な理由なくユーザーの出金を妨げてはならず、制限が認められるのはハッキング事件が「確認」された後だけだ
今後はこの条件が回避される。疑いがあればよい
誰にとって都合のいい話なのか
取引所にとっては、脅迫メールを1通受け取るだけで停止できる。「出金を止めて規則違反になる」か、「万が一、数十億相当を盗まれる」かの二択を迫られずに済む
ユーザーにとっては、ある夜突然、自分のコインを引き出せなくなる可能性があり、その場合も取引所は責任を問われない
GOPAXはその実例だ
11月6日にハッカーからの脅迫メールを受け取り、その日の午後に入出金を停止し、取引を休止、全資産をコールドウォレットに移した
同社によると、実際の攻撃は確認されておらず、攻撃の痕跡すらなかった
今日で6日目になるが、再開時期はまだ発表されていない。バイナンスは同社の株式を約67%保有している
一方、FSCが追加で求めている項目は具体的だ
24時間365日の監視とインシデント対応、コールドウォレットの比率を80%以上に引き上げることの検討、保険と準備金の拡充
継続的な監視ができない取引所は、担当者がいる時間帯に限って入出金を処理し、事前にユーザーへ通知しなければならない
私の見立ては3つ
1つ目、方向性は正しい。現行法では取引所はどちらに転んでも罰せられかねない。バイナンスの63億ドルの件の後では、「ひとまず様子を見る」と賭けに出る者はいない
2つ目、問題は細部にある。FSCは「何を疑いとみなすのか」を明示しておらず、停止期間にも上限を設けていない。この点は事情を知る3つの情報源すべてが認めており、条件は今も公表されていない
3つ目、このルールが本当に守るのはシステムの安定性であって、あなたの流動性ではない。リスクを「元本を失うこと」から「一時的に引き出せないこと」へと置き換えるものだ
今後、取引所を選ぶときは、この3つの数字を合わせて見よう
コールドウォレットの比率――韓国の基準は80%。Upbitは99.17%を達成しているが、GOPAXは80.54%にとどまる
保険と準備金の規模。何か起きたとき、補償の原資になるのはこれだ
これまでに何回停止したか、停止期間はどれくらいだったか、再開後に問題が起きていないか
取引所がハッキングの疑いだけであなたのコインを凍結するのは、あなたを守るためだと思う?それとも取引所を守るため?
#韩国拟准交易所疑遭黑客停充提