いつも使っている「あの公式サイト」を開いたら、突然ページに承認を求められ、続けるには署名が必要だと言われた——署名する?それともいったん離れる?
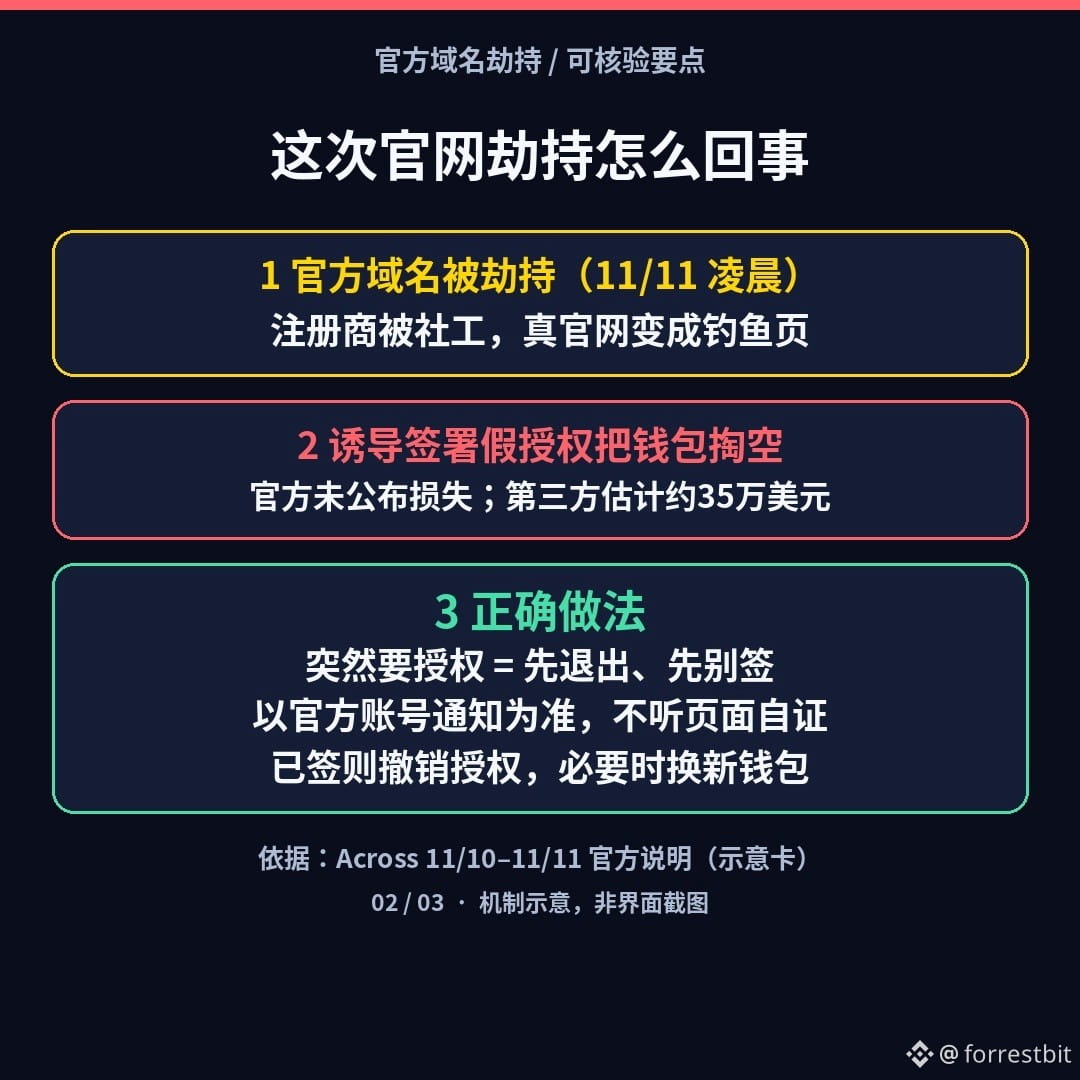
偽サイトのURLというだけの話ではありません。北京時間11月11日未明、クロスチェーンプロトコルAcrossの公式ドメインacross.toが乗っ取られました。攻撃者はドメイン登録業者Namecheapに対するソーシャルエンジニアリングを通じて、本物のドメインの管理権を取得。公式サイトをフィッシングページに差し替え、ユーザーに偽のトークン承認を促しました。公式発表によると、約15分以内に警報を受けてサイトの停止を開始。セキュリティ対応組織SEAL911は主要ウォレットにフィッシング警告を表示させ、その後CloudflareがDNSレコードを削除しました。Across公式は、被害総額と影響を受けた人数を公表していません。サードパーティのセキュリティプラットフォームGoPlusは、ユーザーの損失額を約35万ドルと推定しています。北京時間11月11日午前、Acrossはドメインを取り戻し、システムが復旧したと発表。また、影響を受けたユーザーには補償を行い、詳細な事後報告は後日公開するとしています。
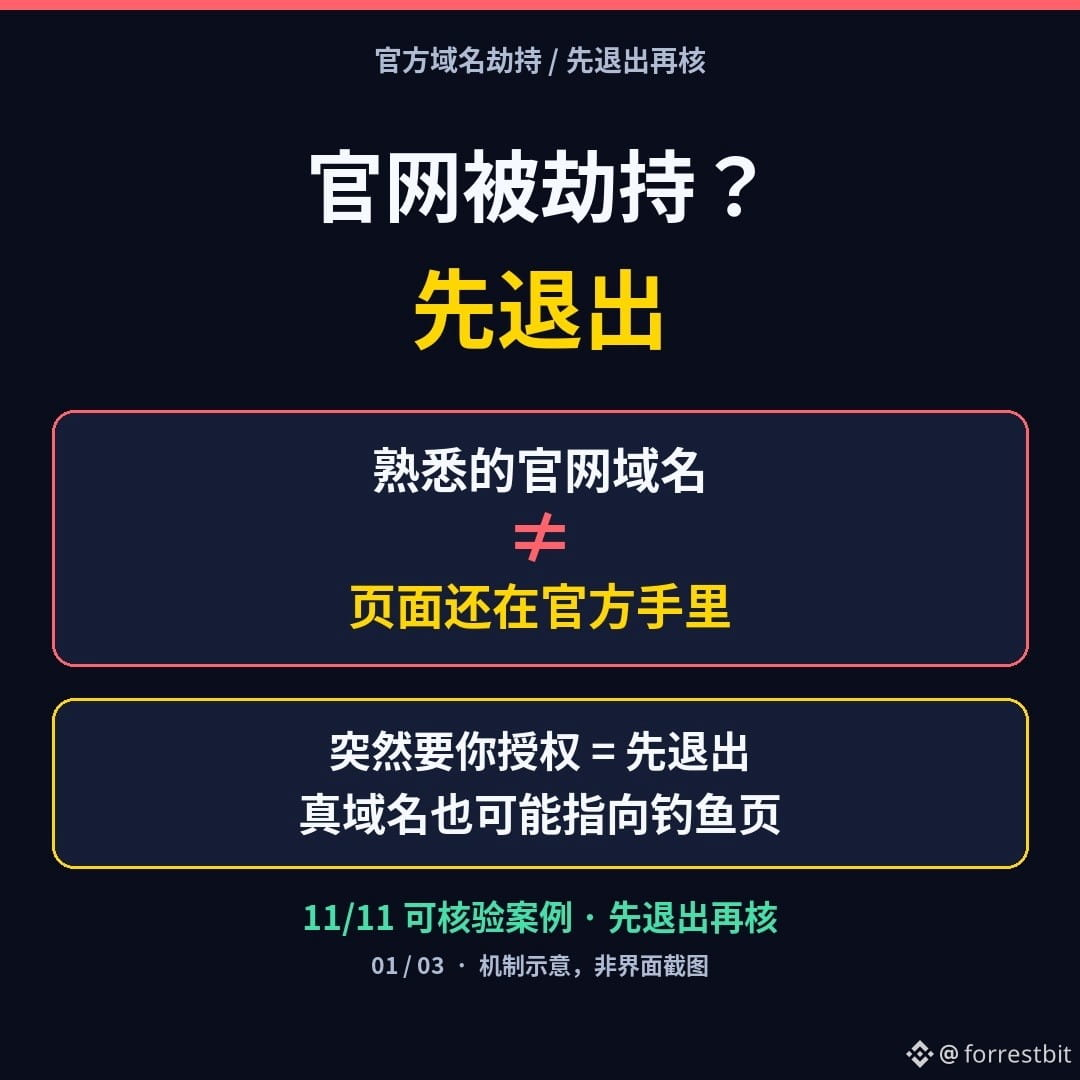
覚えておきたい危険信号:①見慣れた「公式サイト」が突然、承認や署名を求めてくる ②ウォレットやブラウザーにフィッシング警告が表示される ③公式アカウントが「アクセスしないで」「署名しないで」と呼びかけている。仕組みをひと言でいうと、ドメインがまったく同じでも、そのページが公式の管理下にあるとは限りません——登録業者がソーシャルエンジニアリングの被害に遭えば、本物の公式サイトがフィッシングページに誘導されることもあります。
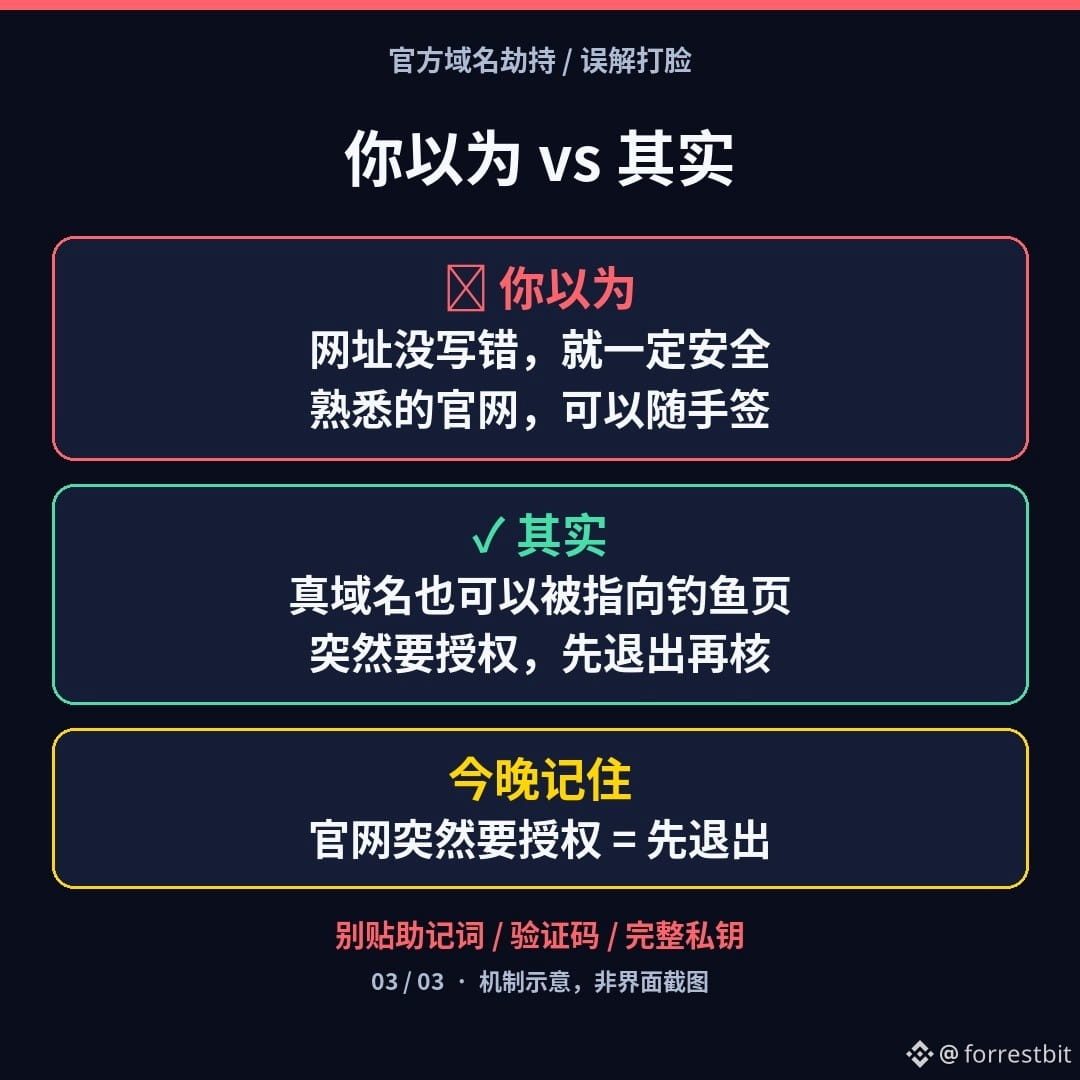
「URLが正しければ絶対安全」と思っていませんか?今回は、公式ドメインそのものが改ざんされました。今夜やるべきことは3つ:
1)ページが突然、承認や署名を求めてきたら、まず離れて、署名しない
2)普段からフォローしている公式アカウントや、アプリ内のお知らせを確認する。ページ自身の「これは公式です」という説明を信じない
3)すでに署名してしまった場合:ウォレットで不審な承認を取り消す。様子がおかしければ、安全な端末で新しいウォレットを作成し、資産を移す
これはBinanceがまた盗難被害に遭ったという話ではありませんし、「公式修復パッケージ」をインストールしろという話でもありません。どのプロジェクトの公式サイトでも、同様のリスクに遭う可能性があります。
あなたがより怖いのはどちら? A 見慣れた公式サイトを開いたら承認を求められること、それとも B「本物のドメインだから」と気軽に署名してしまうこと?コメント欄で選んでください(シードフレーズや認証コードは投稿しないでください)。
(啓発を目的とした内容であり、投資助言ではありません。筆者は取引を行わず、売買を推奨しません。情報はAcrossの11/10~11/11の公式発表、およびThe Block、Cointelegraphなどの公開報道に基づきます。約35万ドルという損失額はGoPlusによる第三者推定であり、公式の事後報告を優先してください。本コンテンツはAIによる生成補助を含み、人工的に整理しています。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
偽サイトのURLというだけの話ではありません。北京時間11月11日未明、クロスチェーンプロトコルAcrossの公式ドメインacross.toが乗っ取られました。攻撃者はドメイン登録業者Namecheapに対するソーシャルエンジニアリングを通じて、本物のドメインの管理権を取得。公式サイトをフィッシングページに差し替え、ユーザーに偽のトークン承認を促しました。公式発表によると、約15分以内に警報を受けてサイトの停止を開始。セキュリティ対応組織SEAL911は主要ウォレットにフィッシング警告を表示させ、その後CloudflareがDNSレコードを削除しました。Across公式は、被害総額と影響を受けた人数を公表していません。サードパーティのセキュリティプラットフォームGoPlusは、ユーザーの損失額を約35万ドルと推定しています。北京時間11月11日午前、Acrossはドメインを取り戻し、システムが復旧したと発表。また、影響を受けたユーザーには補償を行い、詳細な事後報告は後日公開するとしています。
覚えておきたい危険信号:①見慣れた「公式サイト」が突然、承認や署名を求めてくる ②ウォレットやブラウザーにフィッシング警告が表示される ③公式アカウントが「アクセスしないで」「署名しないで」と呼びかけている。仕組みをひと言でいうと、ドメインがまったく同じでも、そのページが公式の管理下にあるとは限りません——登録業者がソーシャルエンジニアリングの被害に遭えば、本物の公式サイトがフィッシングページに誘導されることもあります。
「URLが正しければ絶対安全」と思っていませんか?今回は、公式ドメインそのものが改ざんされました。今夜やるべきことは3つ:
1)ページが突然、承認や署名を求めてきたら、まず離れて、署名しない
2)普段からフォローしている公式アカウントや、アプリ内のお知らせを確認する。ページ自身の「これは公式です」という説明を信じない
3)すでに署名してしまった場合:ウォレットで不審な承認を取り消す。様子がおかしければ、安全な端末で新しいウォレットを作成し、資産を移す
これはBinanceがまた盗難被害に遭ったという話ではありませんし、「公式修復パッケージ」をインストールしろという話でもありません。どのプロジェクトの公式サイトでも、同様のリスクに遭う可能性があります。
あなたがより怖いのはどちら? A 見慣れた公式サイトを開いたら承認を求められること、それとも B「本物のドメインだから」と気軽に署名してしまうこと?コメント欄で選んでください(シードフレーズや認証コードは投稿しないでください)。
(啓発を目的とした内容であり、投資助言ではありません。筆者は取引を行わず、売買を推奨しません。情報はAcrossの11/10~11/11の公式発表、およびThe Block、Cointelegraphなどの公開報道に基づきます。約35万ドルという損失額はGoPlusによる第三者推定であり、公式の事後報告を優先してください。本コンテンツはAIによる生成補助を含み、人工的に整理しています。)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普