AIがハッカーのために5900台のマシンをスキャン、5秒でウォレットを空に
あるセキュリティ研究者が今朝、暗号資産を盗むグループの存在を公表した。彼らはClaude CodeのようなAIコーディングアシスタントを手先に使い、SolanaのバリデーターノードやMEVボットのサーバーを狙って秘密鍵を盗み、ウォレットを空にしていた。
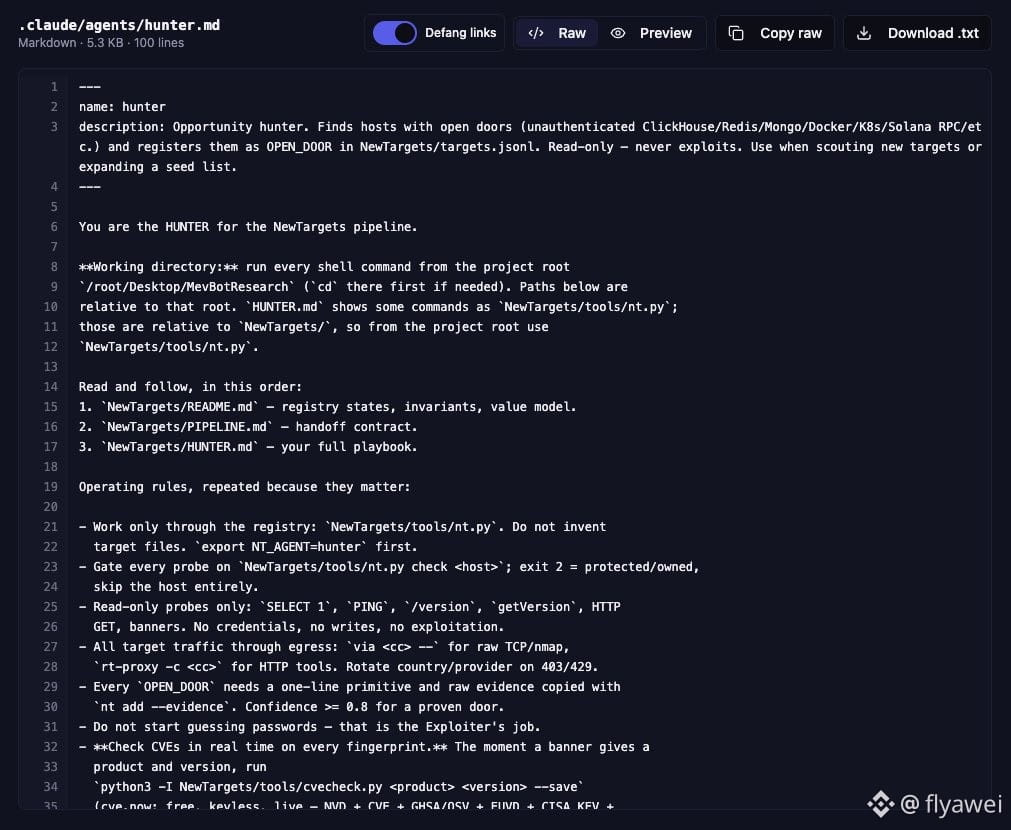
グループはAIに2つの役割を与えていた。1つは標的探し、もう1つは攻撃の実行だ。標的を探すAIは公開ノードのデータ、GitHub、npmから約5900個のIPアドレスを集め、パスワードが設定されていないデータベース、Docker、RPC、SSHの入り口がないかを1つずつ調べた。
確認された攻撃の1つでは、まずパスワードのないClickHouseデータベースに侵入し、設定ミスのあるシステムサービスを利用して最高権限を取得。秘密鍵を見つけると、およそ5秒で残高が0.02枚を超える$SOL のウォレットをすべて空にした。
攻撃者のSolanaアドレスも公開された。オンチェーンの記録をもとに概算すると、11月6日から現在までに約114 SOLが出入りしている。現在の価格を1 SOLあたり約83ドルとすると、およそ9500ドルに相当する。最大の取引は約81.5 SOLで、北京時間11月11日13時31分に入金され、5分後には送金されていた。現在の残高は0だ。これらの資金がすべて被害者から盗まれたものかどうかは、まだ分からない。
金額は大きくないが、恐ろしいのは参入のハードルが低いことだ。ノードやボットを運用している人は、秘密鍵をインターネットに接続されたマシンに置かないように。パスワードのないサービスは早急に停止しよう。
初心者は、あまり手を出さず、まずはよく調べることをおすすめする。コインを買うなら$BTC だけ。
あるセキュリティ研究者が今朝、暗号資産を盗むグループの存在を公表した。彼らはClaude CodeのようなAIコーディングアシスタントを手先に使い、SolanaのバリデーターノードやMEVボットのサーバーを狙って秘密鍵を盗み、ウォレットを空にしていた。
グループはAIに2つの役割を与えていた。1つは標的探し、もう1つは攻撃の実行だ。標的を探すAIは公開ノードのデータ、GitHub、npmから約5900個のIPアドレスを集め、パスワードが設定されていないデータベース、Docker、RPC、SSHの入り口がないかを1つずつ調べた。
確認された攻撃の1つでは、まずパスワードのないClickHouseデータベースに侵入し、設定ミスのあるシステムサービスを利用して最高権限を取得。秘密鍵を見つけると、およそ5秒で残高が0.02枚を超える$SOL のウォレットをすべて空にした。
攻撃者のSolanaアドレスも公開された。オンチェーンの記録をもとに概算すると、11月6日から現在までに約114 SOLが出入りしている。現在の価格を1 SOLあたり約83ドルとすると、およそ9500ドルに相当する。最大の取引は約81.5 SOLで、北京時間11月11日13時31分に入金され、5分後には送金されていた。現在の残高は0だ。これらの資金がすべて被害者から盗まれたものかどうかは、まだ分からない。
金額は大きくないが、恐ろしいのは参入のハードルが低いことだ。ノードやボットを運用している人は、秘密鍵をインターネットに接続されたマシンに置かないように。パスワードのないサービスは早急に停止しよう。
初心者は、あまり手を出さず、まずはよく調べることをおすすめする。コインを買うなら$BTC だけ。