1回署名しただけで、30万ドルが消えた
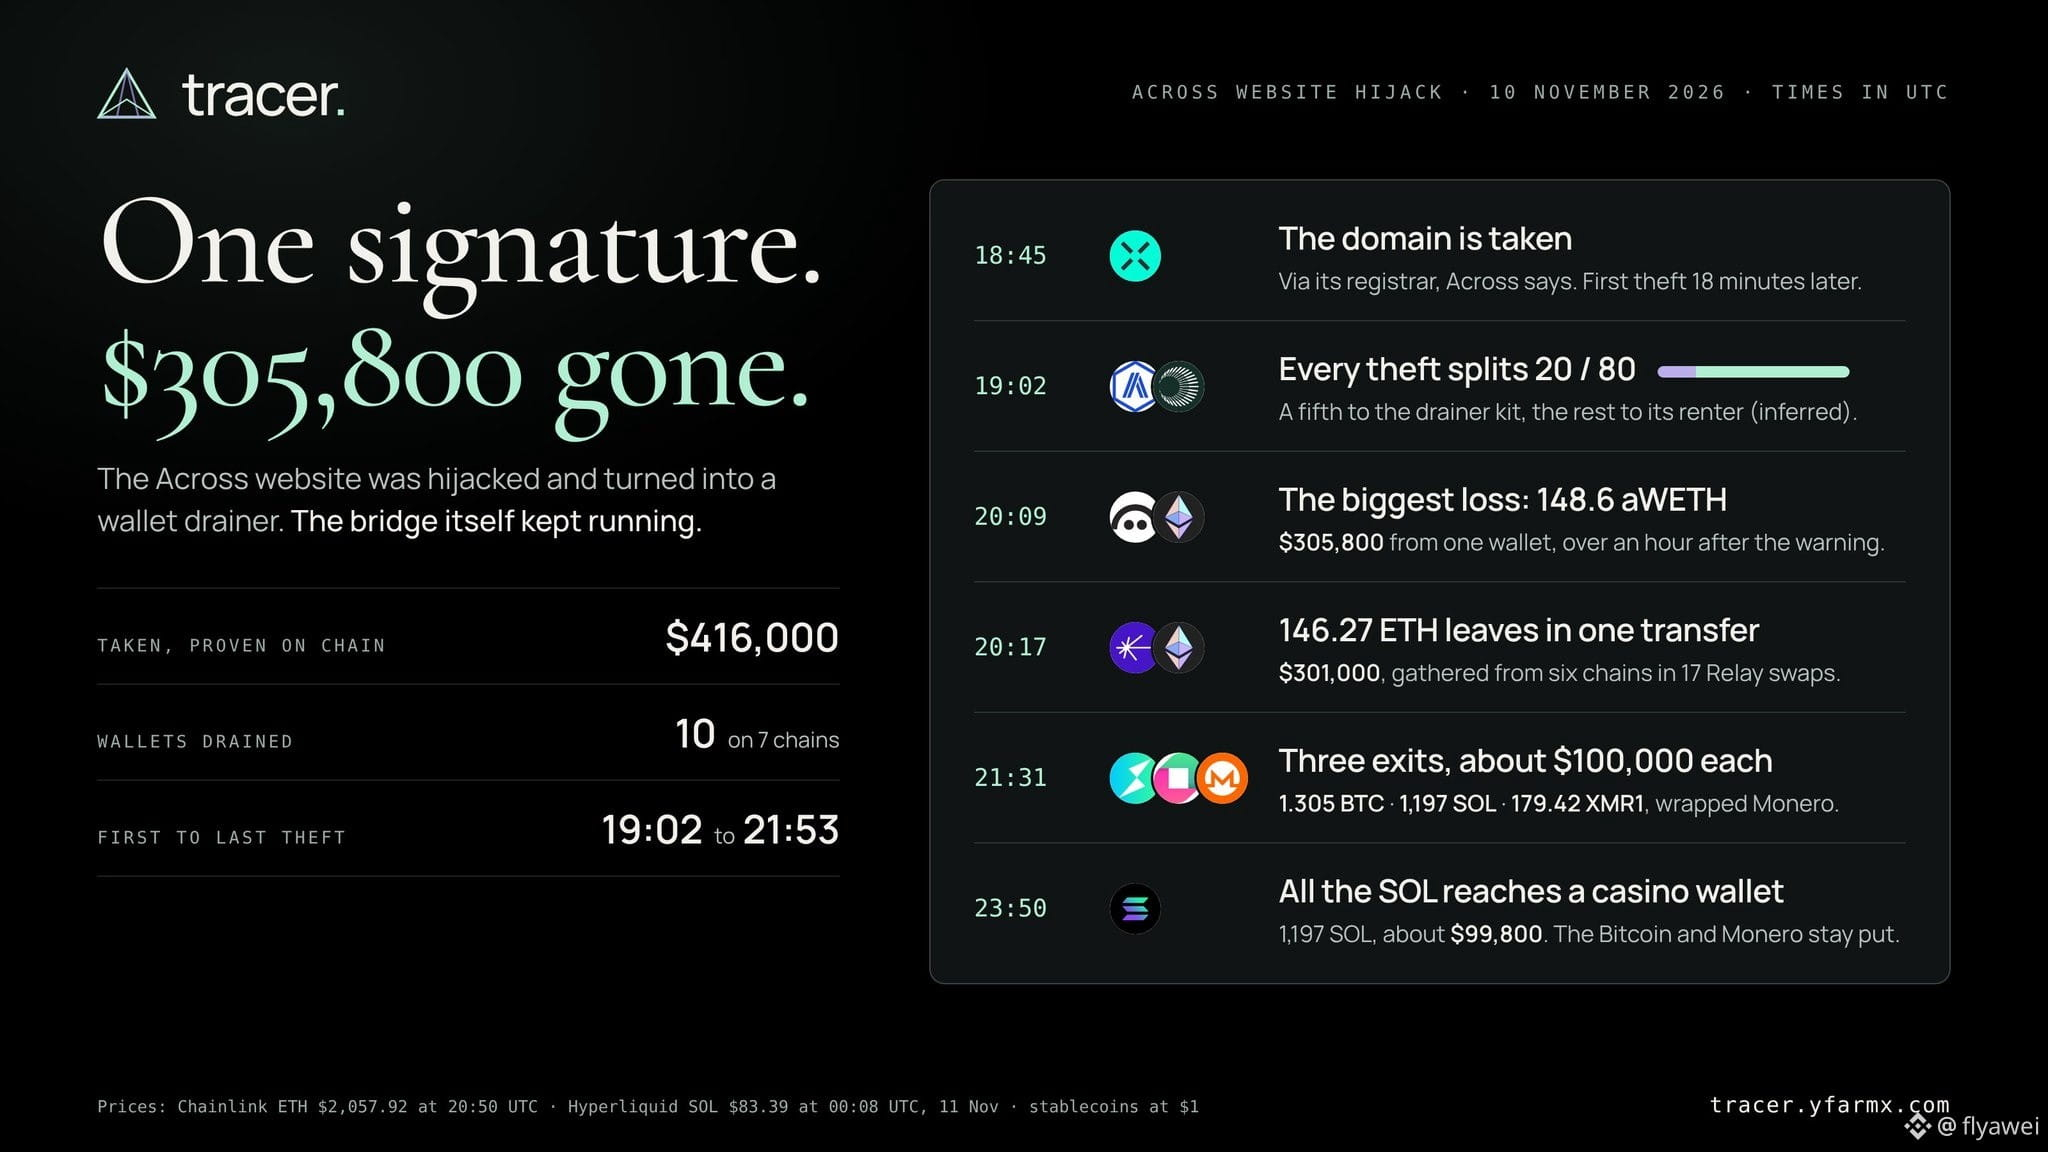
クロスチェーンブリッジ「Across」の公式サイトのドメインが、北京時間11月11日未明に乗っ取られた。偽サイトは約3時間公開され、複数のセキュリティチームの推計によると、ユーザーは合計で約35万〜41万6,000ドルを盗まれた。
午前2時45分ごろ、何者かがAcrossのドメイン登録業者にソーシャルエンジニアリング攻撃を仕掛け、ドメインの管理権限を奪って公式サイトをフィッシングページに差し替えた。ブリッジのコントラクトは正常に稼働しており、問題が起きたのはウェブサイトだった。
ユーザーがアクセスしたのは、いつもと同じ見慣れたURL。ページには、一見ごく普通に見える承認への署名を求める画面が表示された。署名してしまうと、攻撃者はウォレット内の暗号資産を直接引き出せる。最初の被害は、ドメインが乗っ取られてから約18分後に発生した。
午前3時05分には公式から警告が出され、サイトを開いたり、ウォレットを接続したりしないよう呼びかけていた。それでも、最大の被害が出たのは1時間以上たってからだった。あるウォレットでは、1回署名しただけで、Aaveに預けていた140枚超のETHが複数回に分けて引き出され、当時の価格で約30万ドルに相当した。
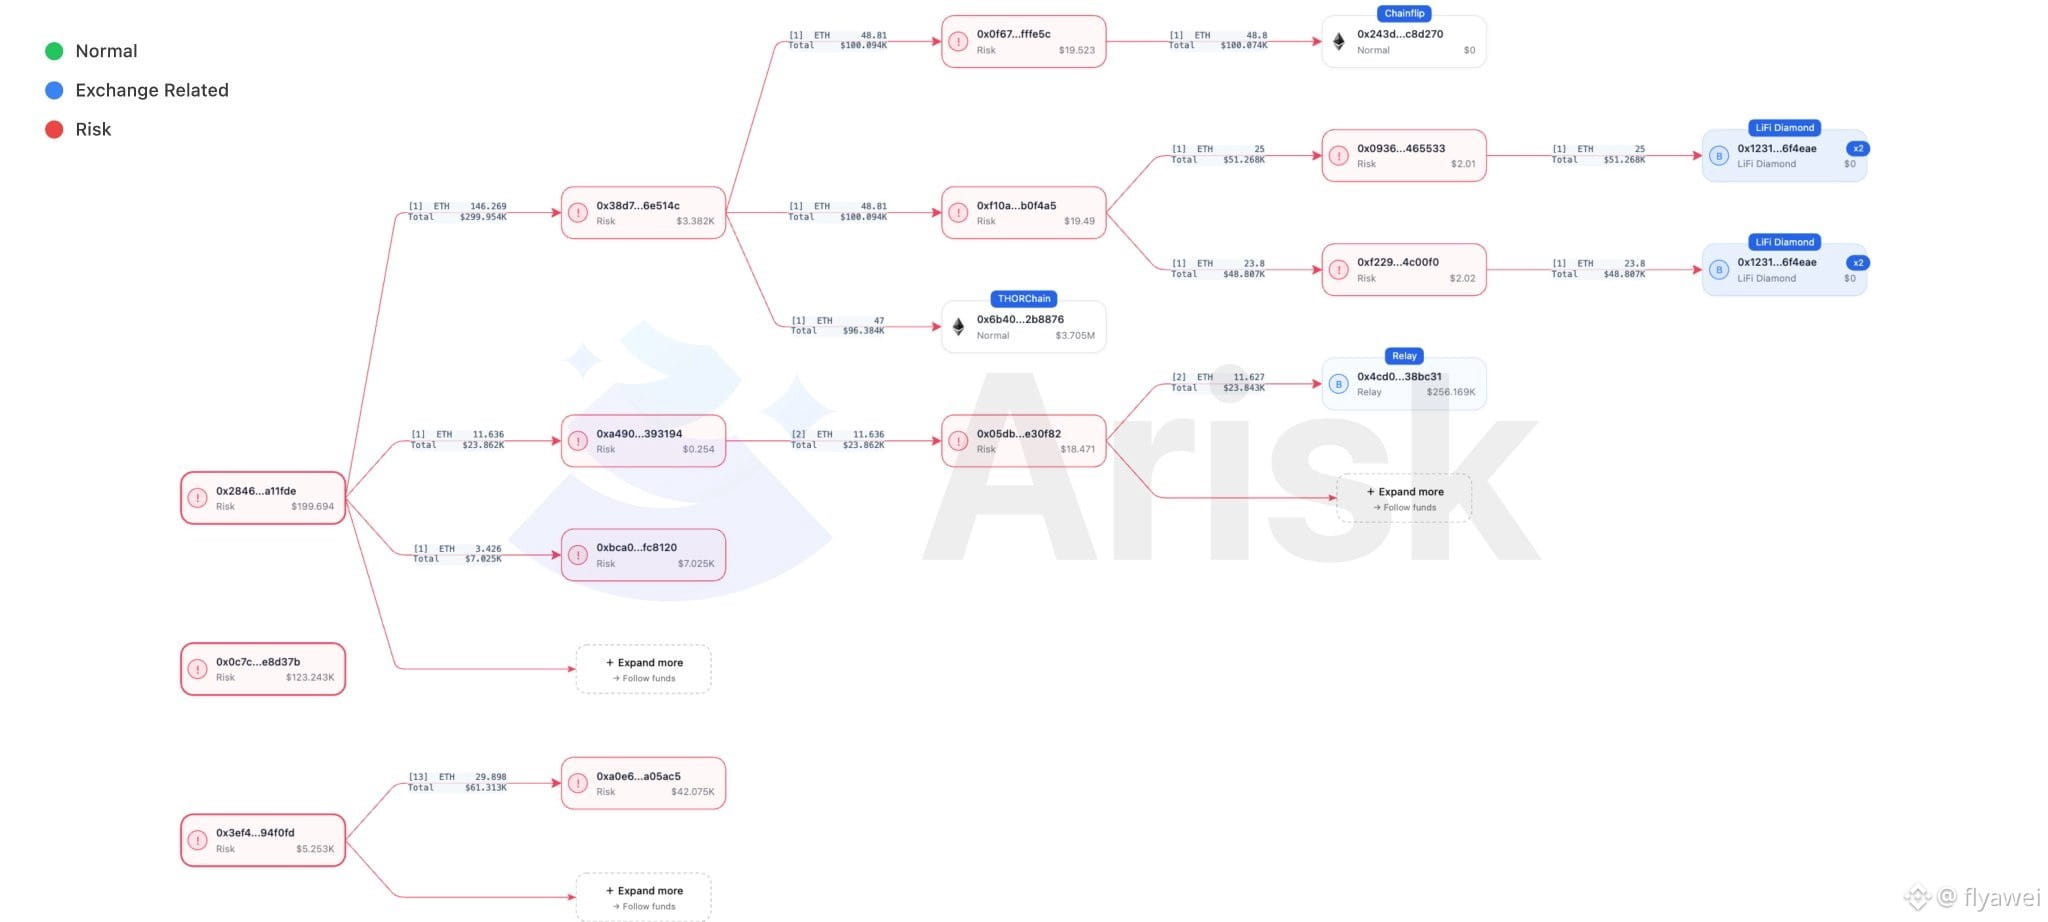
盗まれた資金は、各取引で2対8の割合に分けて2つのアドレスに送られた。その後、6つのチェーンを経由してETHに交換され、さらにBTC、SOL、Monero関連のトークンに分散して移された。
午前9時過ぎにAcrossはドメインを取り戻し、被害を受けたユーザー全員に補償すると約束した。詳細な事後報告はまだ公開されていない。
私の考えでは、URLを間違えていなくても偽サイトにアクセスしてしまうことがある。署名する前に承認内容をよく確認し、使い終わった承認は速やかに取り消そう。
初心者は、操作を控えて情報収集を優先するのがおすすめ。暗号資産を買うなら、$BTC だけにしよう
クロスチェーンブリッジ「Across」の公式サイトのドメインが、北京時間11月11日未明に乗っ取られた。偽サイトは約3時間公開され、複数のセキュリティチームの推計によると、ユーザーは合計で約35万〜41万6,000ドルを盗まれた。
午前2時45分ごろ、何者かがAcrossのドメイン登録業者にソーシャルエンジニアリング攻撃を仕掛け、ドメインの管理権限を奪って公式サイトをフィッシングページに差し替えた。ブリッジのコントラクトは正常に稼働しており、問題が起きたのはウェブサイトだった。
ユーザーがアクセスしたのは、いつもと同じ見慣れたURL。ページには、一見ごく普通に見える承認への署名を求める画面が表示された。署名してしまうと、攻撃者はウォレット内の暗号資産を直接引き出せる。最初の被害は、ドメインが乗っ取られてから約18分後に発生した。
午前3時05分には公式から警告が出され、サイトを開いたり、ウォレットを接続したりしないよう呼びかけていた。それでも、最大の被害が出たのは1時間以上たってからだった。あるウォレットでは、1回署名しただけで、Aaveに預けていた140枚超のETHが複数回に分けて引き出され、当時の価格で約30万ドルに相当した。
盗まれた資金は、各取引で2対8の割合に分けて2つのアドレスに送られた。その後、6つのチェーンを経由してETHに交換され、さらにBTC、SOL、Monero関連のトークンに分散して移された。
午前9時過ぎにAcrossはドメインを取り戻し、被害を受けたユーザー全員に補償すると約束した。詳細な事後報告はまだ公開されていない。
私の考えでは、URLを間違えていなくても偽サイトにアクセスしてしまうことがある。署名する前に承認内容をよく確認し、使い終わった承認は速やかに取り消そう。
初心者は、操作を控えて情報収集を優先するのがおすすめ。暗号資産を買うなら、$BTC だけにしよう